Feature-Release: KI-gestützte Adversary Emulation


Im vergangenen Jahr haben wir ein konsistentes Muster in Unternehmen beobachtet. Sicherheitsteams führen Cloud-Angriffsemulationen durch und erstellen detaillierte Berichte, kämpfen jedoch mit drei kritischen Problemen:
- Analyse-Lähmung: Obwohl umfassende Angriffsberichte bereitgestellt werden, fällt es einigen Teams schwer, einen schnellen Überblick zu erhalten – insbesondere über die Angriffsemulation, die betroffenen Ressourcen, die Auswirkungen sowie die notwendigen Gegenmaßnahmen.
- Kontextlücke: Unsere Angriffsbibliothek umfasst derzeit über 200 Angriffe für AWS- und Azure-Cloud-Dienste. Um zu wissen, welche dieser Angriffe für eine Cloud-Umgebung am sinnvollsten sind, ist oft Recherche sowie ein tiefes Verständnis der Cloud-Umgebung und der Bedrohungslandschaft erforderlich. Dies ist normalerweise Teil des Red/Purple-Teaming-Prozesses; wir möchten jedoch den Zeitaufwand für die Recherche reduzieren und die Hürden für Nicht-Spezialisten senken.
- Kontrolle desExplosionsradius: Unternehmen, die Cloud-Angriffsemulation einsetzen, wünschen sich eine bessere Kontrolle über den Explosionsradius emulierter Angriffe. Obwohl Mitigant CAE über verschiedene integrierte Sicherheitsmaßnahmenverfügt, möchten wir diese Funktionen weiter ausbauen, indem wir unseren Kunden durch die Einschränkung der für Angriffsemulationen verwendeten Berechtigungen eine noch präzisere Kontrolle ermöglichen.
Daher freuen wir uns, drei bahnbrechende Funktionen anzukündigen, die diese Bedenken ausräumen und einen bedeutenden Fortschritt bei der Cloud-Angriffsemulation und dem offensiven Sicherheitstest darstellen: KI-gestützte Zusammenfassung von Angriffsberichten, KI-gestützte Angriffsempfehlungen, sowie Bring Your Own Role (BYOR). Diese Funktionen adressieren echte Probleme, von denen uns Sicherheitsexperten berichtet haben, und spiegeln unser Engagement wider, offensive Sicherheitstests zugänglicher, kontextbezogener und kontrollierbarer zu machen.
Details zu diesen neuen Funktionen werden in den folgenden Abschnitten erläutert.
KI-gestützte Zusammenfassung von Angriffsberichten: Schluss mit der Informationsflut
Unsere neue KI-gestützte Zusammenfassungsfunktion verwandelt komplexe Angriffsberichte in klare, umsetzbare Erkenntnisse. Anstatt sich durch seitenlange technische Details zu arbeiten, erhalten Sicherheitsteams nun eine prägnante Zusammenfassung, die kritische Fragen sofort beantwortet, darunter:
- Was ist passiert: Eine präzise Beschreibung der ausgeführten Angriffe.
- Was war das Ziel: Die betroffenen Dienste und Ressourcen.
- Welche Auswirkungen gibt es: Der Schweregrad der Auswirkungen des emulierten Angriffs, falls dieser in der Realität stattgefunden hätte.
- Was ist zu tun: Priorisierte Empfehlungen zur Behebung.
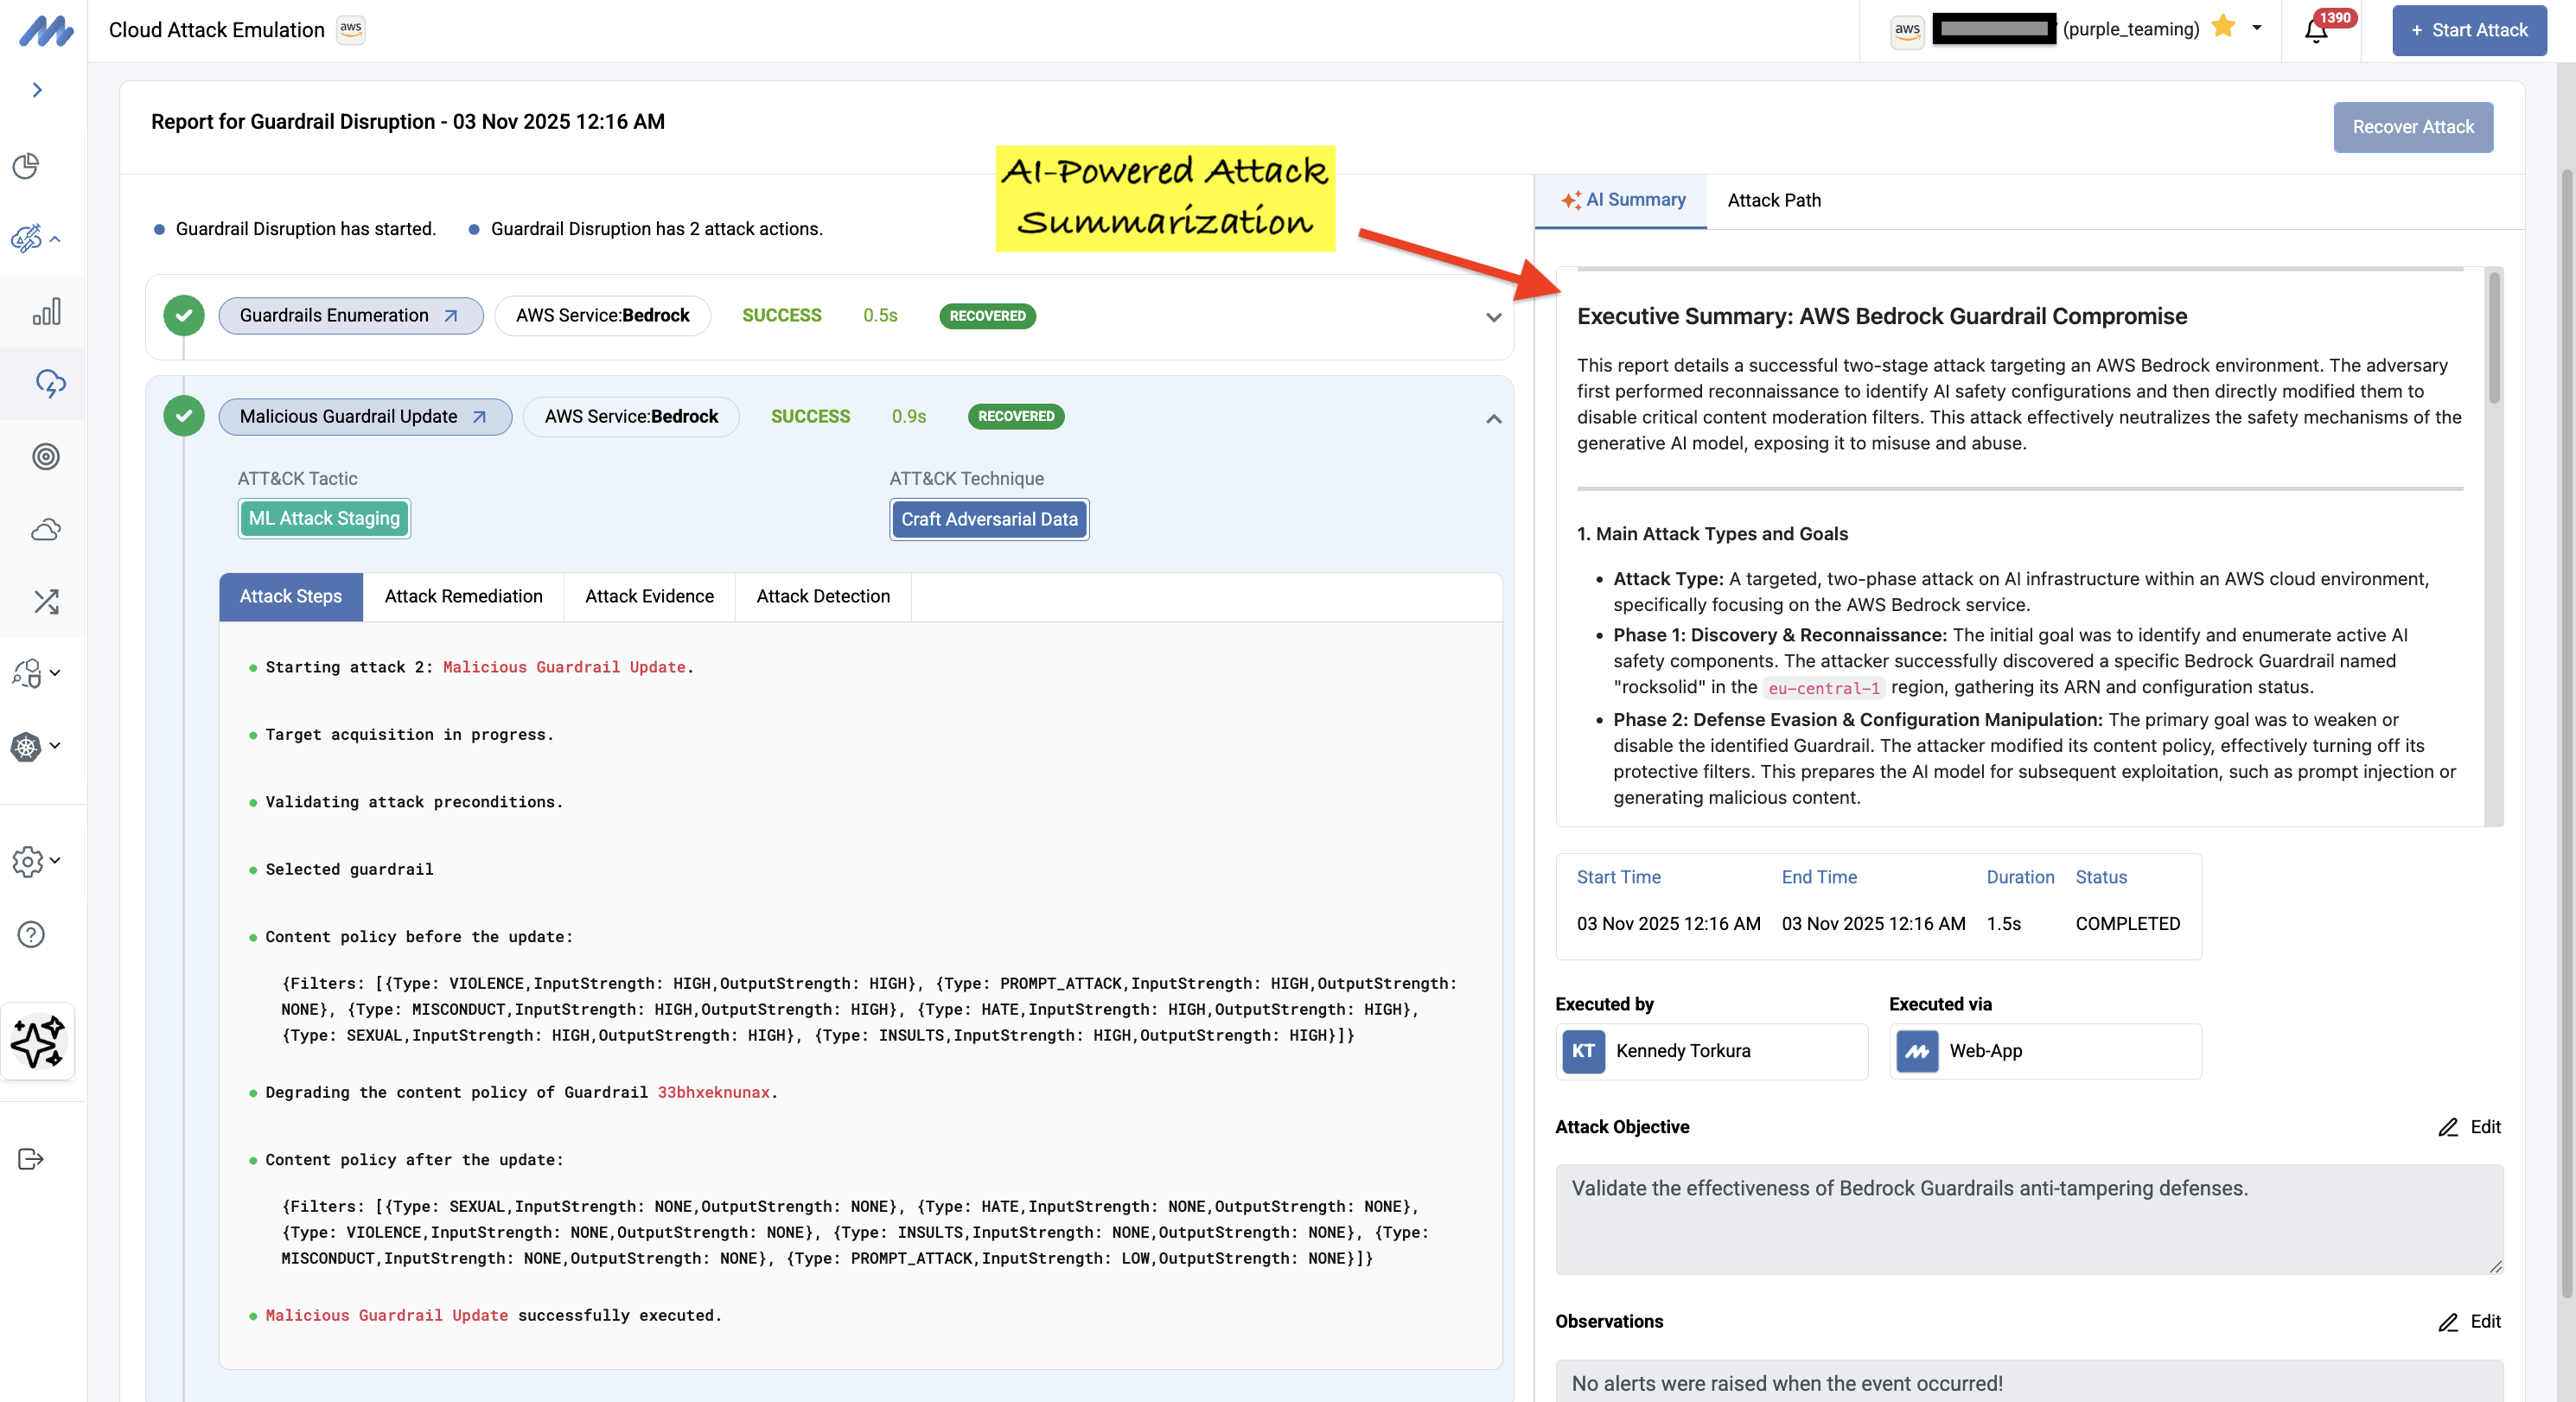
Hier ist ein reales Beispiel eines kürzlich erfolgten Angriffs auf Bedrock Guardrails. Die KI-Zusammenfassung hat den komplexen zweiphasigen Angriff sofort in klare, umsetzbare Erkenntnisse destilliert. Dies war nicht nur eine Aufklärungsmaßnahme, sondern eine erfolgreiche Kompromittierung der KI-Sicherheitsmechanismen:
Phase 1: Erkundung & Aufklärung – Der Angreifer hat ein Bedrock Guardrail namens „rocksolid“ in der Region eu-central-1 identifiziert.
Phase 2: Umgehung von Schutzmaßnahmen – Der Angreifer hat die Inhaltsrichtlinie des Guardrails geändert und die Schutzfilter für HASS, GEWALT, SEXUELLE INHALTE, BELEIDIGUNGEN und FEHLVERHALTEN deaktiviert.
Die KI-Zusammenfassung lieferte:
• Angriffsklassifizierung: Zweiphasiger Angriff auf die KI-Infrastruktur (Erkundung + Umgehung von Schutzmaßnahmen)
• MITRE ATT&CK- und MITRE ATLAS-Mappings: Cloud-Infrastruktur-Discovery (T1580), ML-Artefakte entdecken (ML0001), Cloud-Firewall deaktivieren (T1562.011)
• Auswirkungsanalyse: Kritisches Risiko; vollständige Kompromittierung der Sicherheitsintegrität des KI-Modells, wodurch das Modell anfällig für Prompt-Injection, Jailbreaking und missbräuchliche Inhalte wird
• Priorisierte Empfehlungen: Implementierung des Least-Privilege-Prinzips für bedrock:UpdateGuardrail -Berechtigungen, Aktivierung von CloudWatch-Alarmen für UpdateGuardrail -API-Aufrufe, Durchsetzung von Change-Management für KI-Sicherheitskonfigurationen und Implementierung einer Drift-Erkennung.
Diese Klarheit, die rohe API-Aufrufe und technische Protokolle in eine für Sicherheitsverantwortliche sofort verständliche und umsetzbare Darstellung verwandelt, wird bei jeder Angriffsemulation automatisch generiert und verkürzt die Zeit von der Prüfung bis zur Behebung drastisch.
KI-gestützte Angriffsempfehlungen: Der Kontext ist entscheidend
Nicht alle Angriffe sind für Cloud-Umgebungen relevant; so ist es beispielsweise nicht sinnvoll, Lambda-Angriffe in Umgebungen auszuführen, in denen keine Lambda-Funktionen verwendet werden. Die neu eingeführte Funktion für KI-gestützte Angriffsempfehlungen löst dieses Problem, indem sie Ihre tatsächliche Cloud-Umgebung intelligent analysiert und Angriffe vorschlägt, die für Ihr spezifisches Setup relevant sind.
So funktioniert es: Die Funktion nutzt zunächst Mitigant CSPM , um eine umfassende Analyse Ihrer Cloud-Umgebung durchzuführen. Diese tiefgreifende Bewertung identifiziert bestehende Schwachstellen, Fehlkonfigurationen und Sicherheitslücken in Ihrer gesamten Infrastruktur. Ausgestattet mit diesem kontextbezogenen Wissen empfiehlt unsere KI anschließend gezielte Angriffe, die die größten Einfluss auf Ihre Umgebung.
Dieser Ansatz verändert grundlegend, wie Unternehmen Sicherheitstests priorisieren. Anstatt Hunderte von Angriffssimulationen durchzuführen, in der Hoffnung, Probleme zu finden, werden Sie gezielt zu Szenarien mit hohem Schweregrad und großer Auswirkung geführt, die für Ihre spezifische Sicherheitslage am wichtigsten sind. Das System versteht:
- Welche AWS-Dienste nutzen Sie tatsächlich und wie sind diese konfiguriert?
- Die aktuelle Sicherheitslage identifiziert Schwachstellen durch CSPM-Analyse.
- Angriffspfade, die angesichts Ihrer Architektur realistisch und ausnutzbar sind
- Die potenziellen geschäftlichen Auswirkungen erfolgreicher Angriffe auf Ihr spezifisches Setup
- MITRE ATT&CK-Taktiken, die für Ihre Umgebung am relevantesten sind
Wenn das CSPM beispielsweise zu freizügige IAM-Richtlinien in Kombination mit Amazon Bedrock-Bereitstellungen entdeckt, priorisiert die KI die Empfehlung von Angriffen wie „Guardrails Enumeration“ und „Privilege Escalation via IAM“, da diese das größte Risiko für Ihre spezifische Umgebung darstellen und nicht nur theoretische Szenarien sind.
Der Mehrwert geht jedoch über Empfehlungen hinaus. Durch die Durchführung dieser KI-gestützten Angriffe können Unternehmen:
- Entdeckte Lücken validieren: Bestätigen, dass die durch CSPM identifizierten Schwachstellen tatsächlich ausnutzbar sind
- Anleitungen zur Behebung nutzen: Konkrete, umsetzbare Schritte erhalten, um die validierten Sicherheitslücken zu schließen
- Sigma-Erkennungslogik implementieren: Die empfohlenen Sigma-Regeln bereitstellen, um diese Angriffsmuster zukünftig zu erkennen und zu melden. Möglicherweise müssen Sie die bereitgestellte Sigma-Logik in das spezifische Format Ihres Bedrohungserkennungssystems konvertieren.
Dies schafft einen leistungsstarken Feedback-Zyklus: Schwachstellen durch CSPM entdecken, sie durch gezielte Angriffssimulation validieren, sicher beheben und Erkennungsfunktionen etablieren, um zukünftige Ausnutzungen zu verhindern.
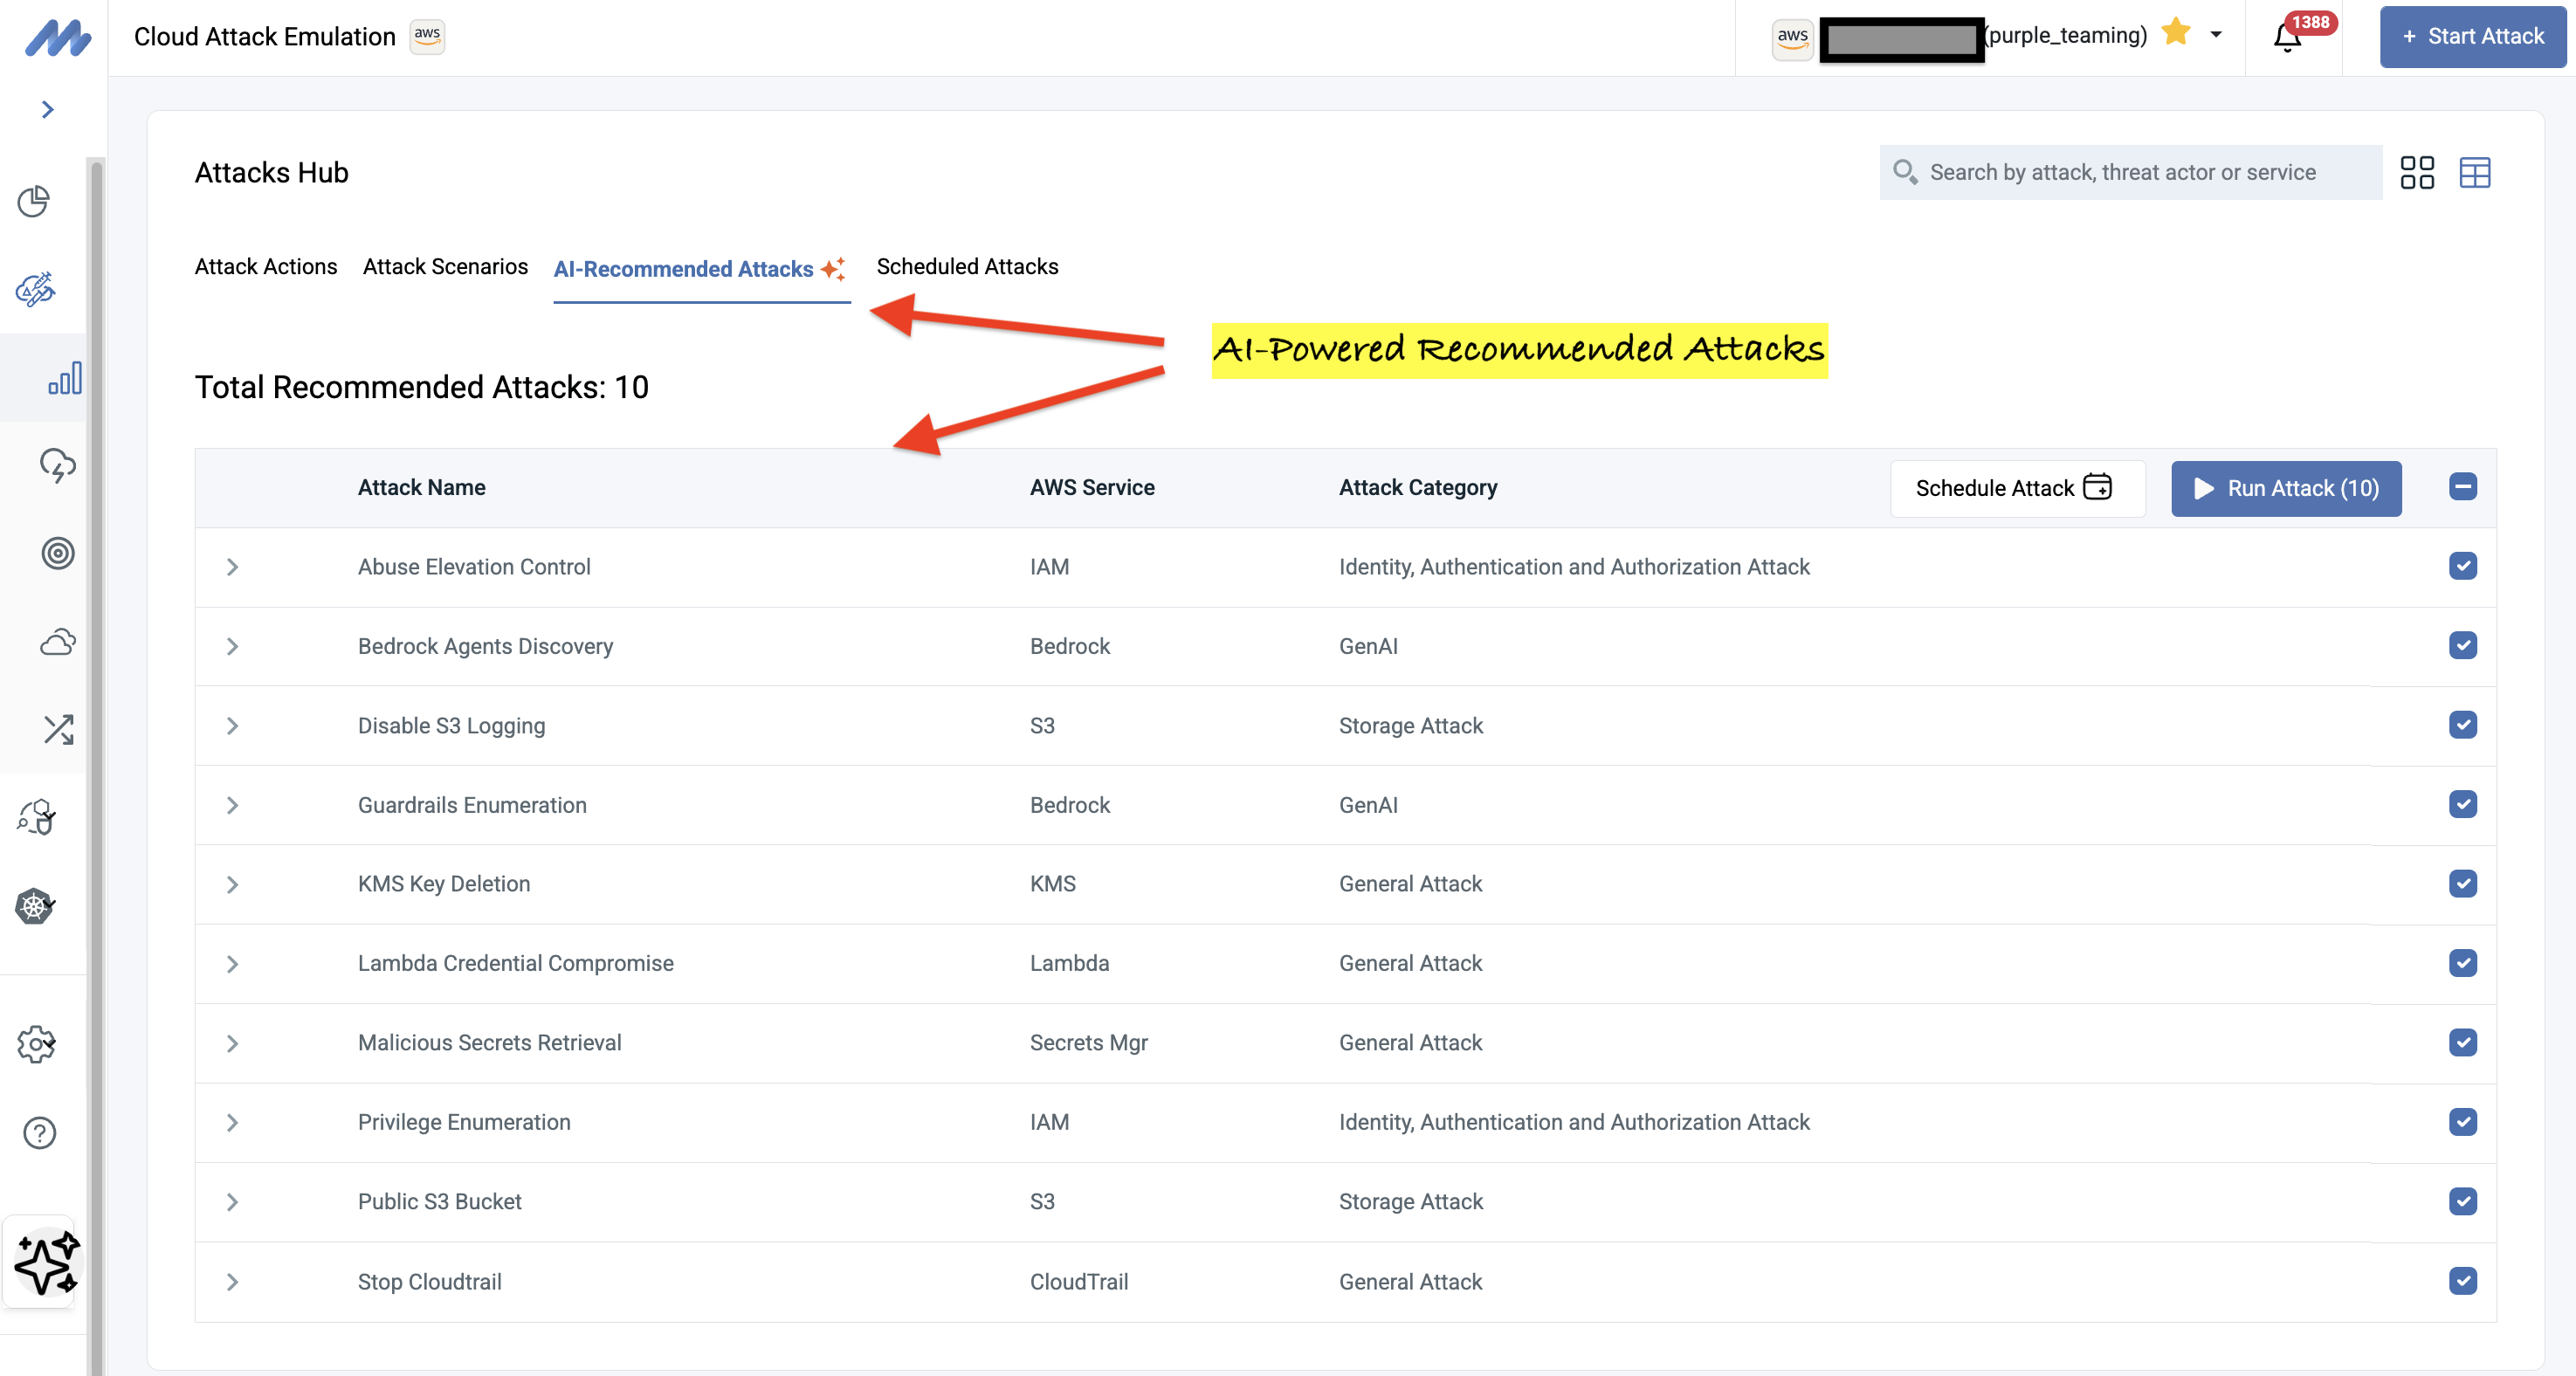
Der kontextbezogene Ansatz bietet messbare Vorteile:
- Effizienz: Konzentrieren Sie Ihre Testbemühungen auf echte, ausnutzbare Schwachstellen dort, wo sie am wichtigsten sind.
- Priorisierung: Testen Sie zuerst Szenarien mit hoher Schwere und großer Auswirkung, anstatt Zeit mit risikoarmen Angriffen zu verschwenden.
- Realismus: Emulieren Sie Angriffe, die echte Gegner gegen Ihre spezifische Infrastruktur versuchen würden.
- Validierung: Beweisen Sie, dass die identifizierten Schwachstellen tatsächlich ausnutzbar sind, bevor Sie in die Behebung investieren.
- Defense-in-Depth: Bauen Sie Erkennungsfunktionen parallel zu den Behebungsmaßnahmen auf.
Jede Empfehlung enthält den Namen des Angriffs, den betroffenen AWS-Dienst, eine Bewertung der potenziellen Auswirkungen sowie die entsprechenden ATT&CK-Taktiken (Privilege Escalation, Discovery, Defense Evasion, Credential Access, Impact). So erhalten Sie einen umfassenden Überblick darüber, wie sich verschiedene Angriffe in breitere, auf Ihre Umgebung zugeschnittene Gegnerkampagnen einfügen.
Bring Your Own Role: Sicherheit durch kontrollierten Zugriff
Diese Funktion stellt einen grundlegenden Wandel in unserem Verständnis von Cloud-Angriffsemulationsplattformen dar. Wir wissen, dass es ein außergewöhnliches Maß an Vertrauen erfordert, einer externen Plattform offensive Fähigkeiten in Ihrer Cloud-Umgebung zu gewähren – und dieses Vertrauen muss durch Transparenz und Kontrolle verdient werden.
Bring Your Own Role (BYOR) ermöglicht es Unternehmen, Mitigant CAE mit ihrer eigenen, benutzerdefinierten IAM-Rolle anstelle unserer Standardkonfigurationen zu nutzen. Dies ist besonders wichtig für sicherheitsbewusste Unternehmen, die:
- Genaue Berechtigungen definieren , die der Mitigant-Plattform gewährt werden.
- Benutzerdefinierte Vertrauensstellungen implementieren mit zusätzlichen Sicherheitsebenen.
- Compliance-Anforderungen erfüllen , die spezifische IAM-Konfigurationen vorschreiben.
- Audit-Trails pflegen in Übereinstimmung mit ihren eigenen Governance-Frameworks.
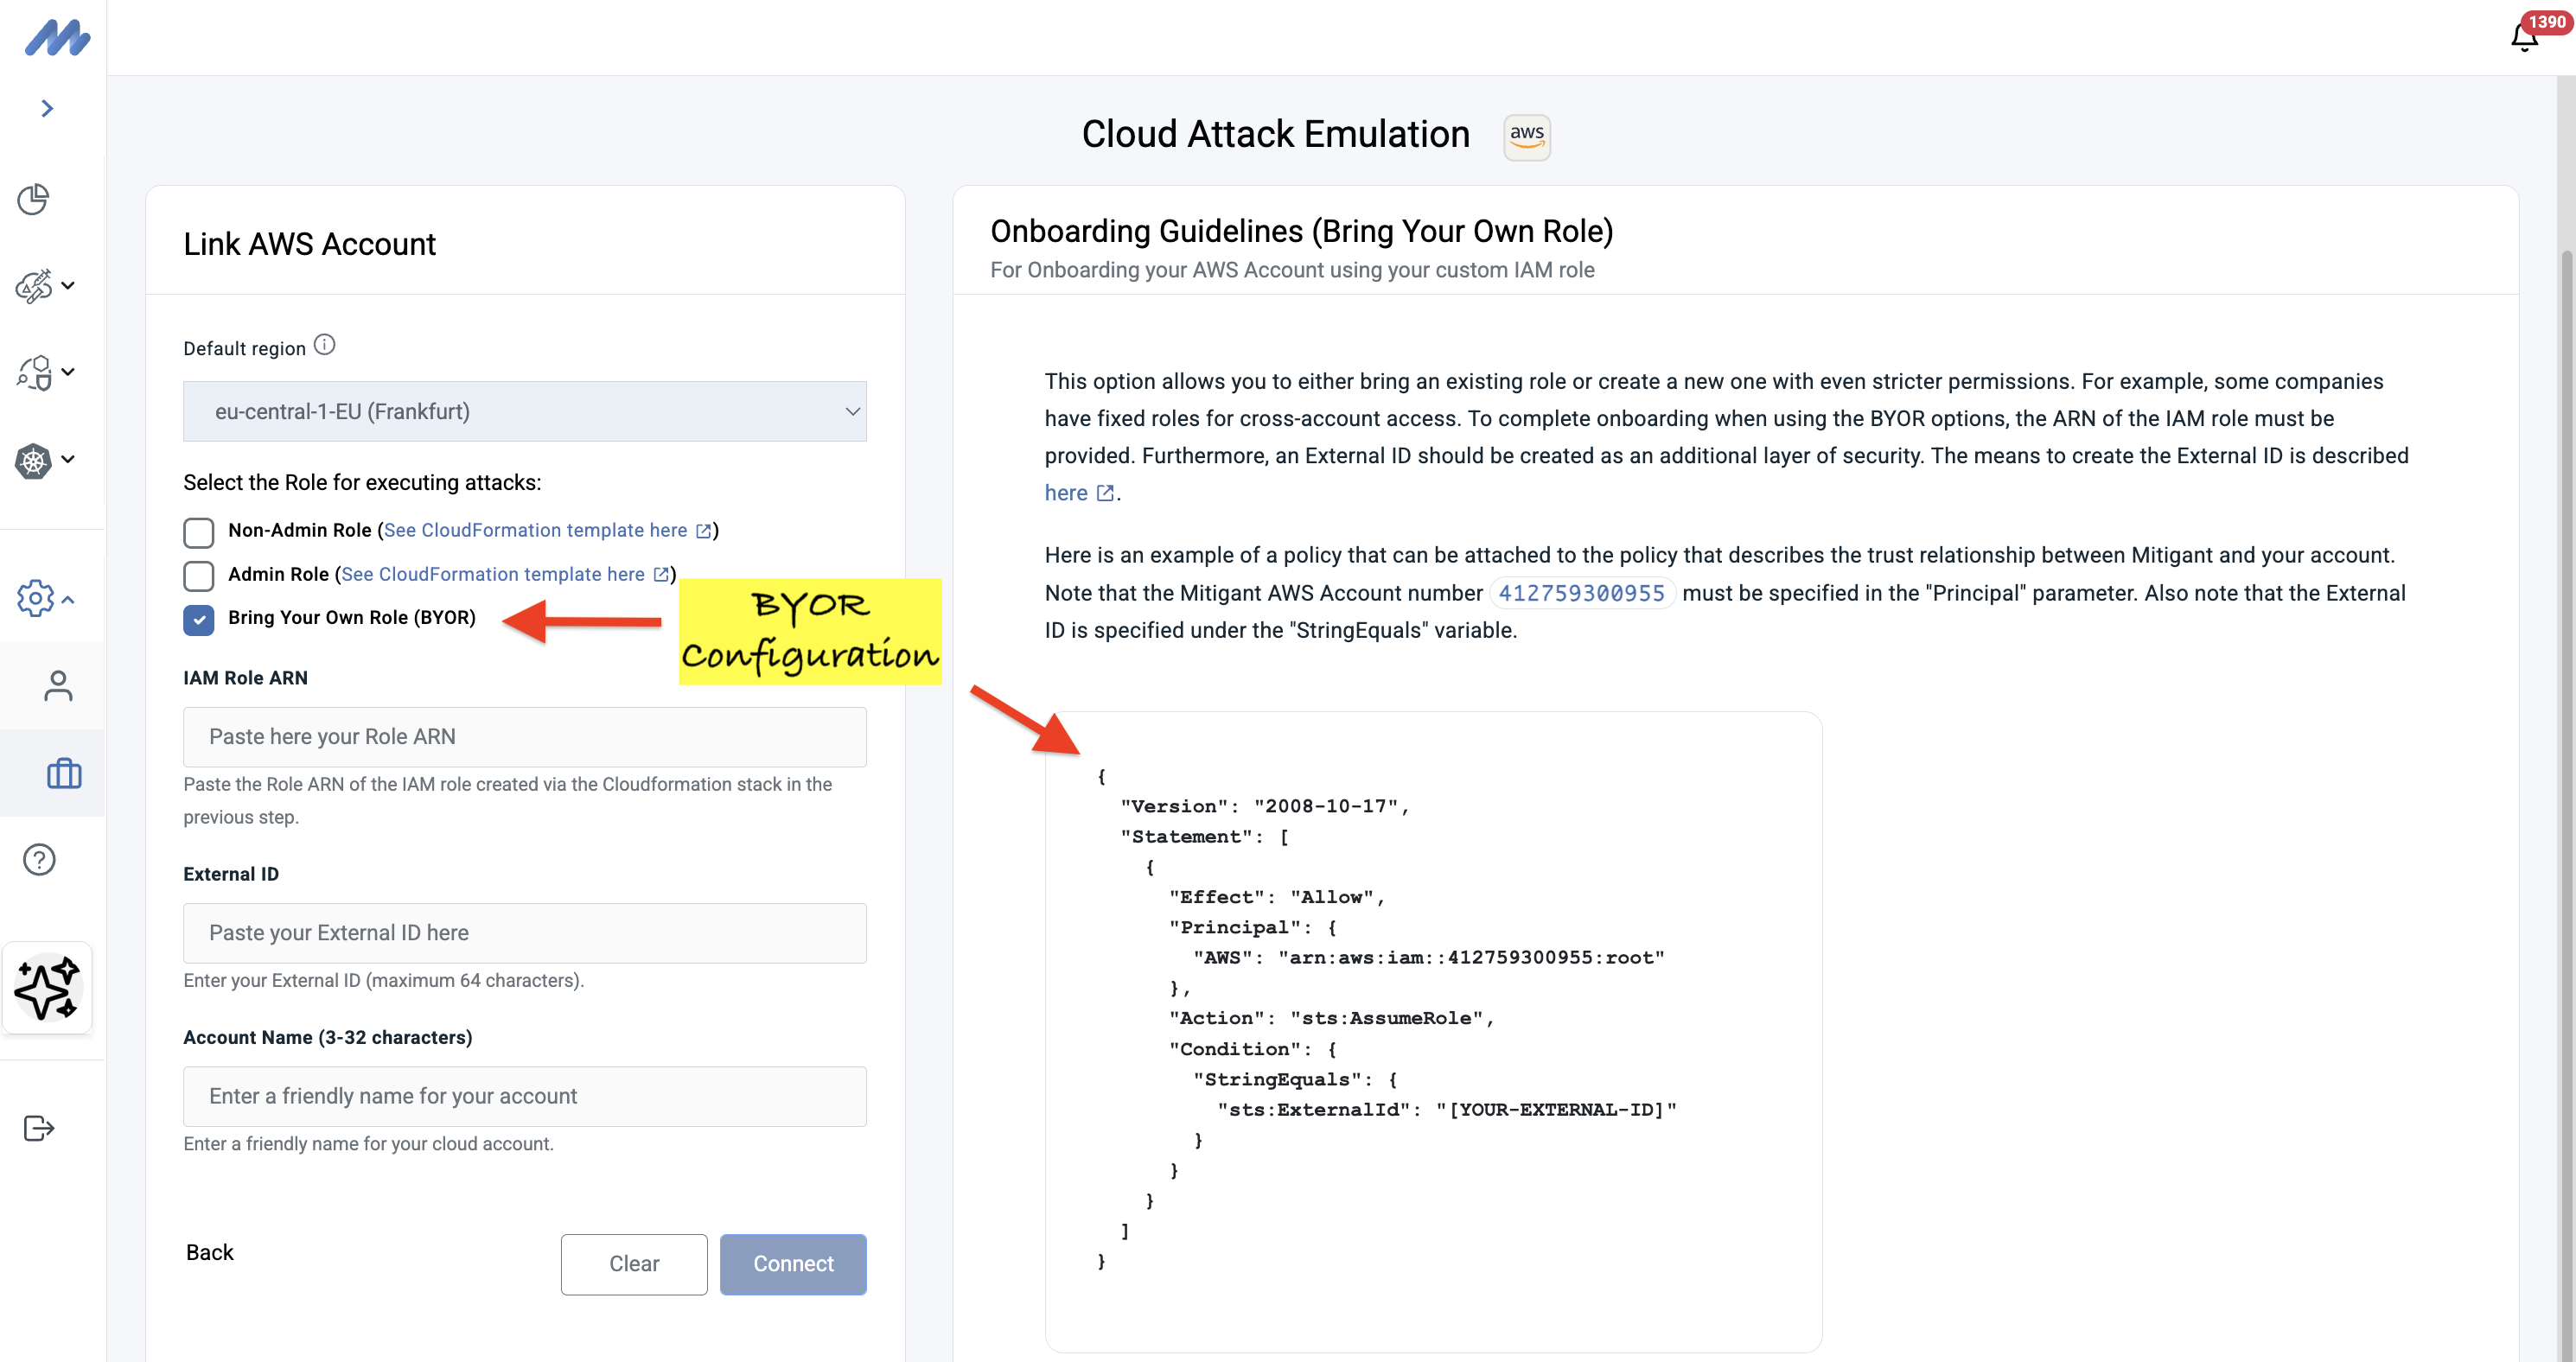
Der BYOR-Workflow führt Sie durch die Erstellung einer IAM-Rolle mit genau den Berechtigungen, die Sie vergeben möchten. Sie können:
- Eine IAM-Rolle erstellen oder eine bestehende verwenden.
- Die Rolle basierend auf den Berechtigungen anpassen, die Sie der Mitigant-Plattform zuweisen möchten.
- Eine externe ID-Verifizierung für erhöhte Sicherheit hinzufügen.
- Sicherstellen, dass die korrekten Vertrauensstellungen implementiert sind.
Dieses Maß an Kontrolle steht im Einklang mit unseren kürzlichen Diskussionen über Sicherheit bei offensiven Sicherheitstests. BYOR stellt sicher, dass Unternehmen niemals zwischen effektiven Sicherheitstests und der Einhaltung strenger Governance-Richtlinien für ihre Cloud-Umgebungen wählen müssen. Für Teams, die sich Gedanken über die Möglichkeiten der Angriffs-Emulation machen, bietet diese Funktion Sicherheit: Sie definieren die Grenzen, kontrollieren die Berechtigungen und können den Zugriff jederzeit über Ihre eigenen IAM-Richtlinien prüfen oder widerrufen.

Beispielszenario: Das Zusammenspiel der neuen Funktionen
Um zu sehen, wie diese drei Funktionen einen vollständigen Sicherheitstest-Lebenszyklus bilden, betrachten Sie diesen praxisnahen Workflow:
Schritt 1 - Sicheres Onboarding (BYOR): Ein Unternehmen mit strengen Anforderungen an die Kontrolle des Blast Radius integriert Mitigant CAE mithilfe einer benutzerdefinierten IAM-Rolle. Sie beginnen konservativ und gewähren nur Berechtigungen für nicht-destruktive Discovery-Angriffe.
Schritt 2 - Intelligente Empfehlungen: Mitigant CSPM analysiert kontinuierlich die Cloud-Umgebung und identifiziert Fehlkonfigurationen sowie Sicherheitslücken. Die KI korreliert diese Ergebnisse mit unserer Angriffsbibliothek und empfiehlt wirkungsvolle Angriffe, die spezifisch auf die Umgebung zugeschnitten sind – wie etwa IAM-Privilegieneskalation oder S3-Bucket-Enumeration.
Schritt 3 - Angriffe ausführen: Das Sicherheitsteam wählt die von der KI empfohlenen Angriffsszenarien aus und führt sie aus, um zu validieren, ob die identifizierten Lücken tatsächlich ausnutzbar sind.
Schritt 4 - Sofortige Analyse: Die KI-Funktion zur Angriffszusammenfassung generiert automatisch eine Zusammenfassung für jeden Angriff, ordnet ihn dem MITRE ATT&CK-Framework zu, bewertet die geschäftlichen Auswirkungen und liefert priorisierte Schritte zur Behebung.
Schritt 5 – Umgebung absichern: Das Team setzt die empfohlenen Korrekturen um und implementiert Sigma-Erkennungsregeln, um zukünftige Ausnutzungen zu verhindern.
Entscheidungspunkt: Nach mehreren erfolgreichen Testzyklen steht das Unternehmen vor einer Wahl:
- Mit aktuellen Berechtigungen fortfahren: Zurück zu Schritt 2 und weitere Tests innerhalb der bestehenden Grenzen durchführen
- Testabdeckung erweitern: Das Vertrauen ist gewachsen, daher werden die BYOR-Berechtigungen erweitert, um komplexere Angriffe zu ermöglichen (Rückkehr zu Schritt 1 mit umfassenderen Privilegien)
Dieses Reifegradmodell ermöglicht es Unternehmen, klein anzufangen, Vertrauen aufzubauen und ihre offensiven Testkapazitäten schrittweise zu erweitern, während sie Sicherheit in der Plattform gewinnen und ihre Sicherheitslage verbessern.
Das große Ganze: KI als Kraftverstärker für die Sicherheit
Diese Funktionen haben eines gemeinsam: Sie nutzen KI nicht, um Sicherheitsexperten zu ersetzen, sondern um deren Fähigkeiten zu erweitern.
- Zusammenfassungen reduzieren die kognitive Belastung und ermöglichen es Teams, sich auf Entscheidungen statt auf die Datenverarbeitung zu konzentrieren.
- Kontextbezogene Empfehlungen vermeiden unnötigen Aufwand und lenken die Aufmerksamkeit auf Tests mit hohem Mehrwert.
- BYOR bietet Governance und Kontrolle und stellt sicher, dass KI-gestützte Tests im Einklang mit den Unternehmensrichtlinien bleiben
Zusammen repräsentieren sie unsere Vision für die nächste Generation von Cloud-Sicherheitstests: intelligent, kontextbezogen und jederzeit unter Ihrer Kontrolle.
Warten Sie nicht. Legen Sie noch heute los!
Alle drei Funktionen sind ab sofort in Mitigant CAE verfügbar:
- KI-Zusammenfassungen werden automatisch für alle Angriffs-Emulationen generiert; suchen Sie einfach nach dem Tab „KI-Zusammenfassung“ in Ihren Berichten.
- KI-Empfehlungen erscheinen in der Angriffsbibliothek und in der Mitigant CSPM-Übersicht.
- Eigene Rolle verwenden kann während des Onboarding-Prozesses bei der Anbindung neuer AWS-Konten ausgewählt werden.
Wir bauen diese Funktionen basierend auf Kundenfeedback kontinuierlich aus. Wenn Sie Vorschläge oder Fragen zu diesen Features haben, wenden Sie sich bitte an unser Team.
Möchten Sie diese Funktionen in Aktion sehen? Registrieren Sie sich für eine kostenlose Testversion unter https://www.mitigant.io/en/book-demo oder erhalten Sie alternativ Zugang zu unserer Live-Demo-Umgebung https://www.mitigant.io/en/sign-up-demo