Mitigant Attack Builder: Benutzerdefinierte Cloud-Angriffe in Sekunden


Eine der häufigsten Anforderungen von Sicherheitsteams ist die Möglichkeit, jederzeit und mühelos eigene Angriffe zu erstellen, ohne dabei die Qualität zu vernachlässigen. Dies ist eine entscheidende Fähigkeit für Teams, die auf die sich ständig wandelnde Bedrohungslage reagieren und Bedrohungen einen Schritt voraus sein wollen. Heute freuen wir uns, den Attack Builder anzukündigen, der ab sofort im Early Access verfügbar ist. Möchten Sie die nächste Stufe der Cloud-Sicherheitstests mitgestalten? Wir sind gespannt auf Ihre Meinung und Ihre Erfahrungen.
Das Problem: Sicherheitsteams sind zu langsam
Moderne Cloud-Sicherheitsteams sehen sich mit einer ständigen Flut dringender Anforderungen konfrontiert:
- Validierung neuer Sicherheitskontrollen bevor sie live gehen und während sie in Produktionsumgebungen vollständig in Betrieb sind.
- Testen neuer Angriffstechniken die in aktuellen Bedrohungsanalysen hervorgehoben werden.
- Erfüllung spezifischer Compliance-Anforderungen die empirische Nachweise erfordern.
- Reaktion auf Architekturänderungen die neue Angriffsvektoren einführen könnten.
- Wiederholbarkeit und Kontinuität von Maßnahmen, die eine schnelle Entscheidungsfindung auf Basis von vorhandenem Wissen, Sicherheitstestprozessen und Ergebnissen ermöglichen.
Wenn solche Situationen auftreten, haben Sicherheitsteams traditionell nur wenige, nicht optimale Optionen:
Tage oder Wochen auf Anbieter-Updates warten: Bis die Breach-and-Attack-Simulation-Plattform eine neue Angriffstechnik unterstützt, hat sich die Bedrohungslage bereits weiterentwickelt. Letztendlich läuft das Unternehmen ständig der Entwicklung hinterher.
Stundenlanges Schreiben und Debuggen von benutzerdefinierten Skripten: Security-Ingenieure werden zu Skript-Warten statt zu Sicherheits-Validatoren. Stunden gehen verloren beim Lesen der AWS CLI-Dokumentation, beim Debuggen von Python-Code und bei der Pflege eines Friedhofs von Einmal-Angriffstools, die bei jeder API-Änderung kaputtgehen.
Geben Sie sich mit bestehenden Tools mit „halbwegs passend“ zufrieden: Generische Angriffe, die weder Ihre spezifische Cloud-Architektur noch Ihr Bedrohungsmodell oder Ihren geschäftlichen Kontext widerspiegeln. Sicherheitsteams testen letztendlich das, was bequem ist, nicht das, was kritisch ist.
Wir haben diesen Schmerzpunkt immer wieder von Sicherheitsteams gehört, die Mitigants Plattform für Cloud-Angriffsemulationnutzen. Die Botschaft war klar: Verteidiger brauchen Geschwindigkeit und Flexibilität, ohne dabei Qualität oder Sicherheit zu opfern.
Die Lösung: Attack Builder
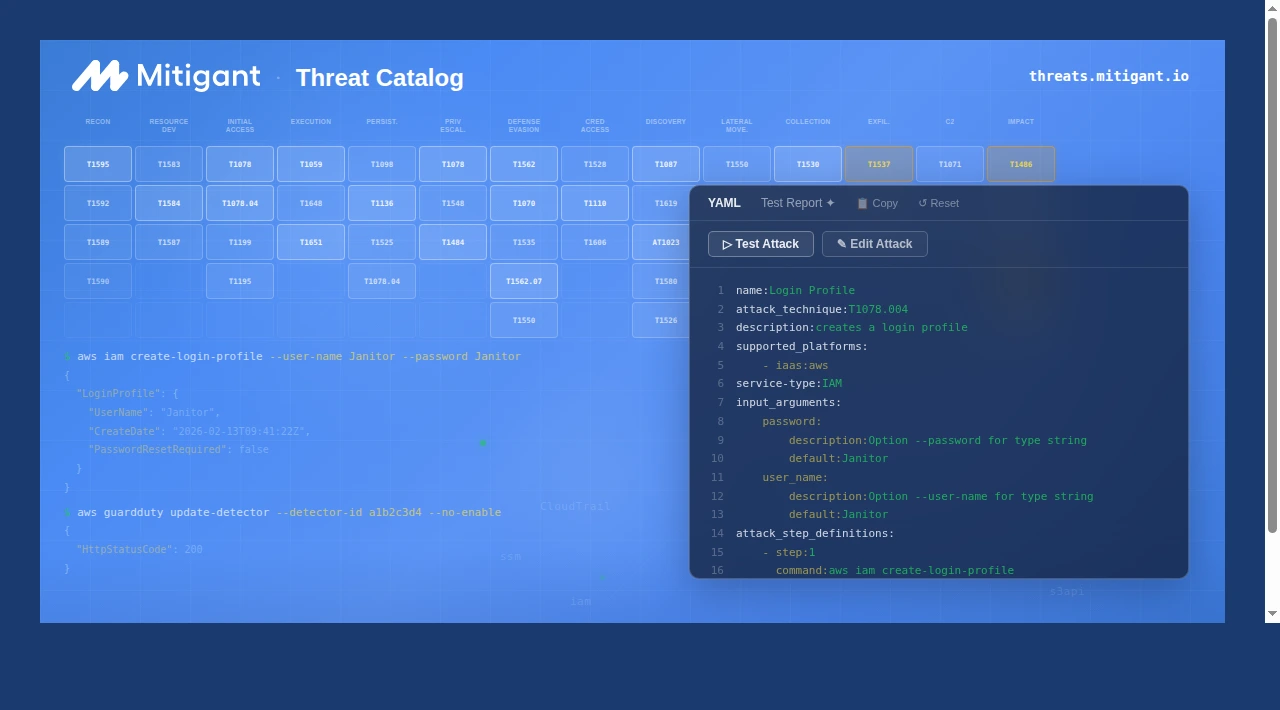
Attack Builder ist eine Erweiterung der bewährten Plattform für Cloud-Angriffsemulationvon Mitigant. Sie wurde entwickelt, um Sicherheitsteams die Möglichkeit zu geben, benutzerdefinierte Angriffe in Sekunden statt in Tagen zu erstellen.
Das macht den Unterschied:
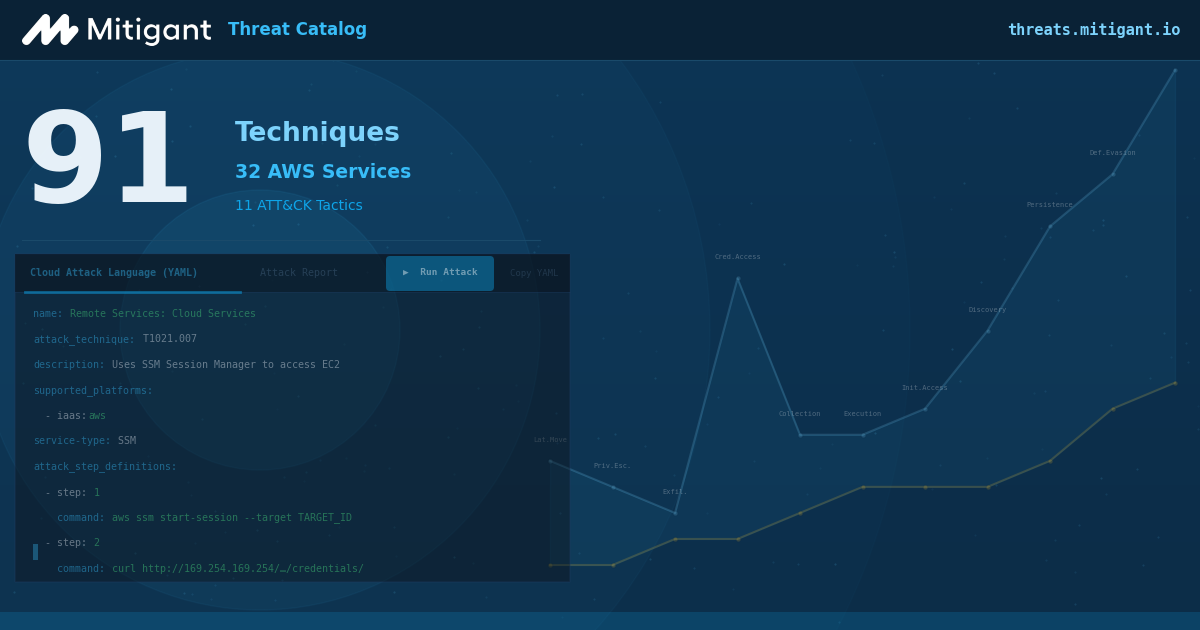
Geschwindigkeit ohne Komplexität: Erstellen Sie benutzerdefinierte AWS-Angriffe innerhalb von Sekunden über eine intuitive, formularbasierte Oberfläche. Keine Skriptkenntnisse erforderlich.
Intelligente Autovervollständigung: Schluss mit der Suche in der AWS CLI-Dokumentation. Unsere intelligente Autovervollständigung schlägt Befehle während der Eingabe vor, inklusive Beschreibungen und Parameter-Hilfestellungen.
Automatische MITRE ATT&CK-Zuordnung: Jeder von Ihnen erstellte Angriff wird automatisch dem MITRE ATT&CK-Framework zugeordnet. Eine manuelle Klassifizierung ist nicht erforderlich – wir übernehmen die mühsame Ausrichtung am Framework für Sie.
Sichere Testumgebung: Testen Sie Ihre Angriffe, bevor Sie sie in der Produktion einsetzen. Validieren Sie die Syntax, überprüfen Sie Berechtigungen und stellen Sie sicher, dass Ihr Angriff wie erwartet funktioniert – alles in einer kontrollierten Umgebung.
Team-Zusammenarbeit: Einmal erstellen, überall teilen. Eigene Angriffe können unternehmensweit geteilt werden, wodurch institutionelles Wissen aufgebaut wird, das nicht verloren geht, wenn Teammitglieder das Unternehmen verlassen.
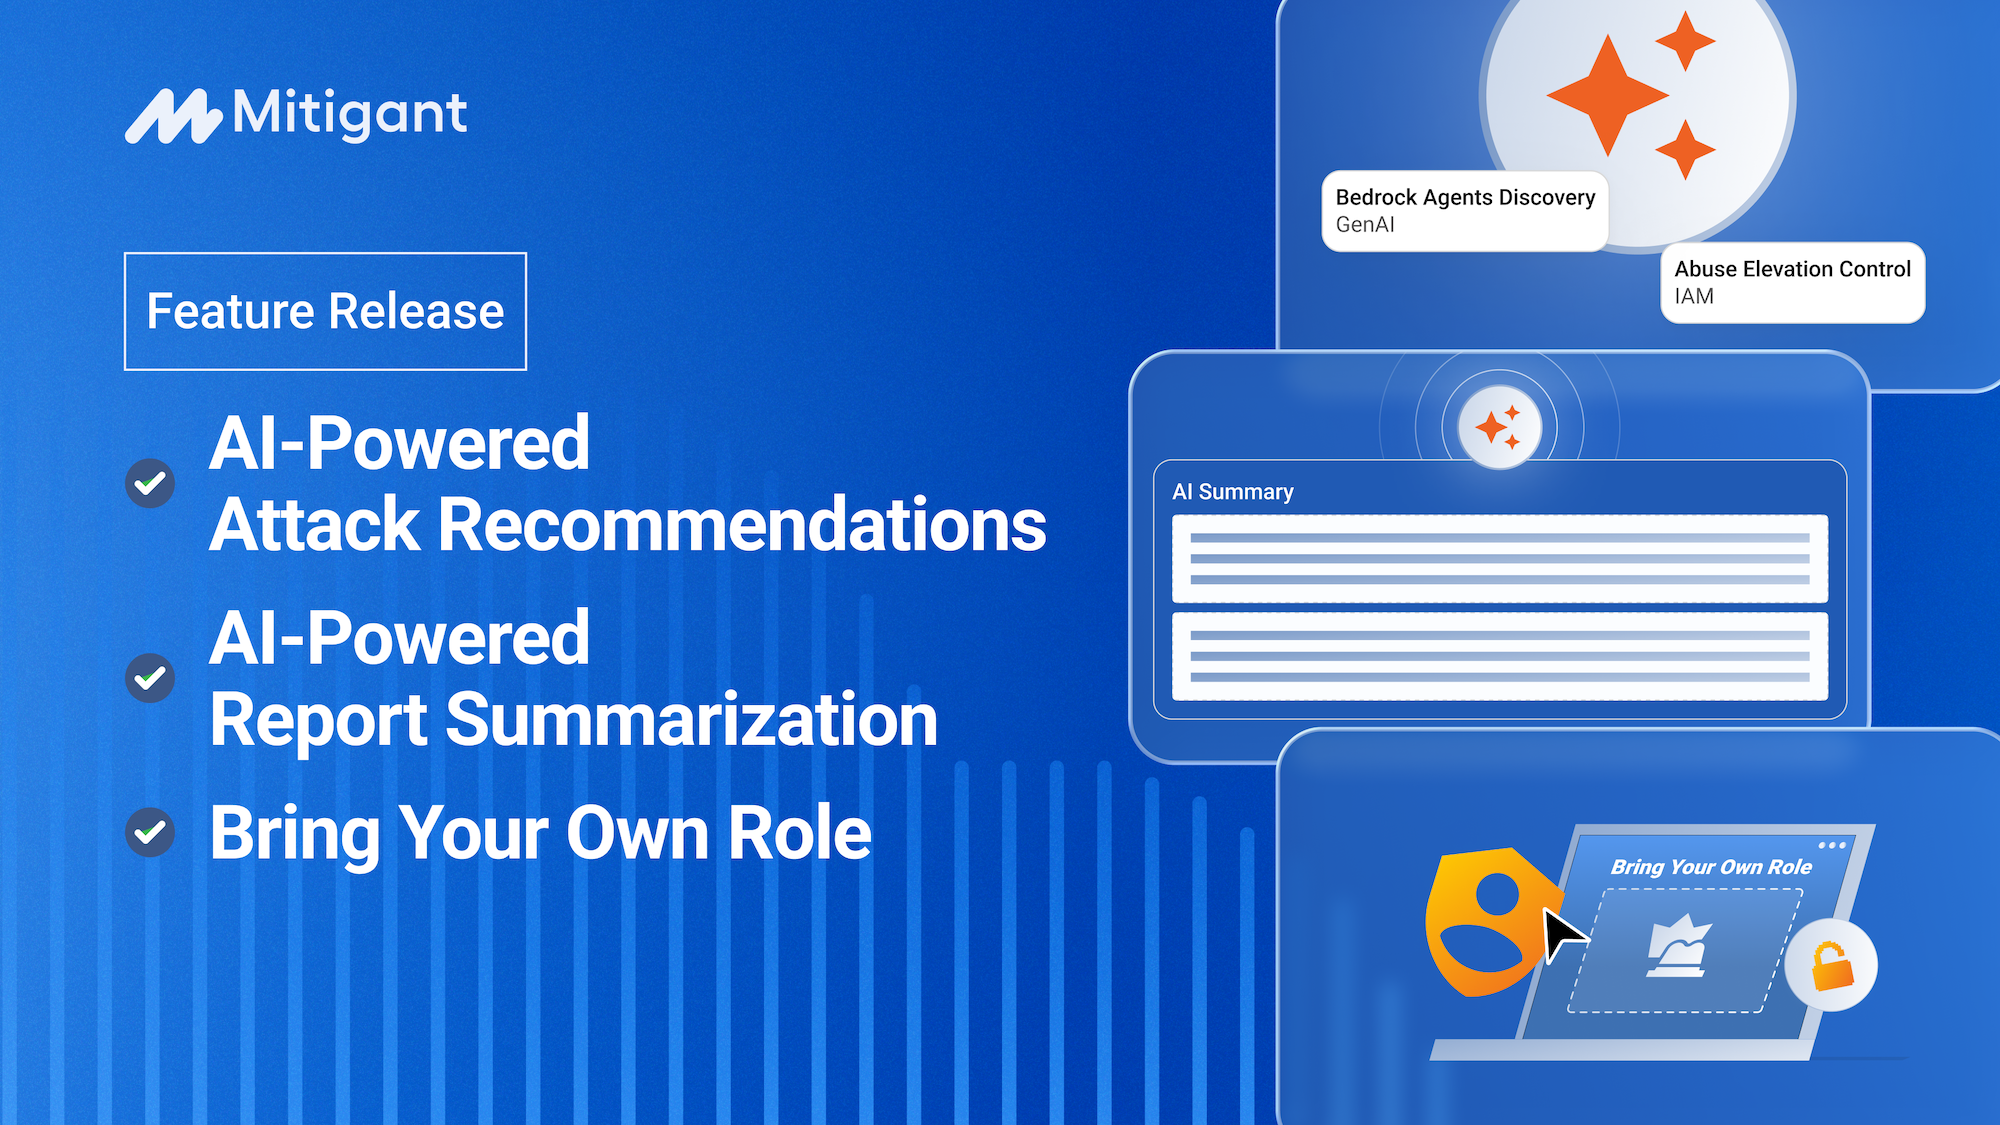
KI-gestützte Erkenntnisse: Erhalten Sie intelligente Zusammenfassungen von Angriffsergebnissen, Trendanalysen im Zeitverlauf und umsetzbare Empfehlungen durch KI. Wir haben kürzlich leistungsstarke KI-Funktionen hinzugefügt. Weitere Details finden Sie im Blogartikel zur Funktionsveröffentlichung: https://www.mitigant.io/en/blog/feature-release-leveraging-ai-for-adversary-emulation
Sehen Sie den Attack Builder in Aktion (Video unten)
In dieser Live-Demonstration zeigt Mitigant CTO Kennedy Torkura, wie man von Grund auf einen benutzerdefinierten AWS Config-Angriff erstellt. Er demonstriert, wie der Attack Builder die Zeit für die Angriffserstellung von Stunden auf unter 60 Sekunden reduziert. Sie sehen:
- Intelligente Autovervollständigung für AWS CLI-Befehle (3:17)
- Automatische Zuordnung von MITRE ATT&CK-Techniken (1:49)
- Integrierte Angriffstests und Validierung (5:59)
- KI-gestützte Sicherheitsberichte mit Empfehlungen (7:54)
- YAML-Export kompatibel mit Atomic Red Team (5:13)
Für wen ist der Attack Builder geeignet?
Der Attack Builder ist ideal für alle Sicherheitsexperten, die offensive Sicherheitstests durchführen möchten, insbesondere für:
- Red- und Purple-Teams zur Validierung von Angriffspfaden, Defense-in-Depth-Strategien und anderen Aspekten ihrer täglichen Arbeit.
- Detection Engineers zur Optimierung von SIEM-Regeln und zum Testen der Alert-Abdeckung.
- Penetration Tester zur Erstellung wiederholbarer und teilbarer Testszenarien.
- Threat Hunter zum Testen von Hypothesen über das Verhalten von Angreifern.
- Sicherheitsanbieter zur skalierbaren Entwicklung von Testfunktionen.
- Penetration Testing: Ideal für interne Penetration-Testing-Aufgaben sowie für Beratungsunternehmen und Dienstleister im Bereich Penetration Testing.
Warteliste beitreten
Wir bieten einer begrenzten Gruppe von Beta-Nutzern einen frühen Zugang zur AWS-Unterstützung. Azure- und Kubernetes-Support stehen bereits auf unserer Roadmap.
Sicherheitsteams müssen schneller agieren als Bedrohungen. Attack Builder macht das möglich. Möchten Sie die nächste Evolutionsstufe des Cloud-Sicherheitstests mitgestalten? Wir freuen uns auf Ihre Meinung und Ihre Erfahrungen.
Warteliste beitreten: https://www.mitigant.io/en/waitlist-mitigant-attack-builder