Cloud-Sicherheitsstrategien neu denken mit Adversarial Exposure Validation


Cloud-Sicherheitsstrategien neu denken mit Adversarial Exposure Validation
Die Größe und Komplexität moderner Cloud-Umgebungen verändert die Bedrohungslandschaft rasant und stellt herkömmliche Cybersicherheitsansätze vor neue Herausforderungen. Compliance-orientierte Sicherheitspraktiken haben Schwierigkeiten, reale Bedrohungen effektiv zu adressieren, und offensive Sicherheitstests sind zu langsam und zu selten, um mit der Geschwindigkeit von Angreifern Schritt zu halten. Die Bewältigung dieser Herausforderungen erfordert technologische und kulturelle Veränderungen, und Adversarial Exposure Validation (AEV) bietet eine solide Grundlage für diese Veränderungen.
AEV basiert darauf, die Perspektive der Angreifer durch strukturierte, kontinuierliche Sicherheitspraktiken zu nutzen, um validierte Risiken zu priorisieren, anstatt unwichtigen Schwachstellen nachzujagen. Ein wesentlicher Vorteil von AEV ist die Vereinfachung der Einführung von Continuous Threat Exposure Management (CTEM), einer entscheidenden Fähigkeit für moderne Unternehmen. Darüber hinaus verwandelt AEV den Sicherheitsbetrieb in eine agile Funktion, die Angreifer ausbremst und gleichzeitig die Sicherheit und Resilienz von Unternehmen gewährleistet.
Sicherheitserkenntnisse: Die Perspektive der Angreifer
Cloud-Infrastruktur verstehen aus der Sicht eines Angreifers ist entscheidend, um ausnutzbare Sicherheitslücken zu identifizieren und zu schließen. Angreifer respektieren keine Compliance-Zertifikate und nehmen keine Rücksicht auf erreichte Standards; sie nutzen konkrete Schwachstellen, Fehlkonfigurationen und Sicherheitslücken aus. Während Compliance zwar eine solide Grundlage für die Cybersicherheit bildet, sollten Unternehmen darüber hinausgehen, um für die harte Realität der aktuellen Bedrohungslage besser gewappnet zu sein. Die Perspektive der Angreifer ermöglicht es Sicherheitsteams, von einer reaktiven zu einer proaktiven Verteidigungsstrategie zu wechseln und so eine praxisnahe Abwehrbereitschaft zu schaffen. Die Kombination aus Verteidiger- und Angreiferperspektive verschafft Sicherheitsteams einen realistischeren und handlungsorientierten Überblick über ihren Sicherheitsstatus.
Die Nutzung der Angreiferperspektive ist der Kern von Adversarial Exposure Validation (AEV), das es Unternehmen ermöglicht, sich auf tatsächlich ausnutzbare statt nur auf gemeldete Schwachstellen zu konzentrieren. Durch die Emulation realer Angriffstaktiken, -techniken und -verfahren (TTPs) deckt AEV Schwachstellen auf, bevor Angreifer sie ausnutzen können, und stellt sicher, dass Sicherheitsmaßnahmen relevant und effektiv umsetzbar sind.
Die Grenzen traditioneller Sicherheitsansätze
Die am häufigsten angewandten Sicherheitsstrategien wie Compliance-Audits, regelmäßige Penetrationstests oder Schwachstellenmanagement reichen nicht aus, um den modernen Herausforderungen der Cloud-Sicherheit zu begegnen. Zu den wesentlichen Einschränkungen gehören:
- Oberflächliche Abdeckung: Statische Sicherheitstests übersehen oft kontextbezogene Schwachstellen, die spezifisch für Cloud-Umgebungen sind. Diese Tests konzentrieren sich meist auf die externe Angriffsfläche, doch die interne Angriffsfläche ist ebenso kritisch. Die meisten Cloud-Angriffe beginnen mit kompromittierten Zugangsdaten und umgehen so die externe Angriffsfläche. Daher ist es notwendig, sich nicht nur auf externe Präventivmaßnahmen zu verlassen, sondern kontinuierlich zu prüfen, ob auch die Kontrollmechanismen zur Erkennung und Wiederherstellung wie erwartet funktionieren. Identitätsbasierte Angriffe machten beispielsweise 75 % der erfolgreichen Cloud-Angriffe im letzten Jahr aus. Diese Angriffe umgehen häufig präventive Kontrollen und werden bei herkömmlichen Penetrationstests kaum berücksichtigt.
- Falsche Sicherheit: Compliance-fokussierte Strategien erfüllen zwar regulatorische Anforderungen, berücksichtigen jedoch nicht die kontinuierliche Natur von Angriffen. Angreifer prüfen nicht erst die Compliance-Zertifikate eines Unternehmens, bevor sie zuschlagen; sie suchen gezielt nach Schwachstellen. Eine zu starke Konzentration auf Compliance kann daher zu einem trügerischen Gefühl der Sicherheit führen.
- Mangelnde Kontinuität: Sicherheitsbewertungen (Penetrationstests, Red/Purple Teaming usw.) werden nur periodisch durchgeführt, etwa jährlich, halbjährlich oder vierteljährlich. Dieser Rhythmus entspricht nicht der Realität einer Bedrohungslage, in der die Infrastruktur permanent angegriffen wird. Neben der Gefahr durch böswillige Aktivitäten führt auch die Dynamik durch ständige Änderungen, etwa bei Deployments, dazu, dass die Ergebnisse früherer Sicherheitstests ihre Gültigkeit verlieren. Infolgedessen bieten diese periodischen Bewertungen Angreifern die Möglichkeit, Gelegenheitsfensterzu nutzen.
- Traditionelles Schwachstellenmanagement: Die meisten Systeme für das Schwachstellenmanagement konzentrieren sich auf gemeldete Schwachstellen mit den höchsten CVSS-Werten. Diese werden zwar priorisiert, doch Angriffe sind weiterhin erfolgreich, da solche Priorisierungsmethoden bestenfalls von den eigentlichen Sicherheitsproblemen ablenken. Mit dem richtigen Kontext zur Umgebung und dem Nachweis der Ausnutzbarkeit können sich Sicherheitsteams auf die wirklich relevanten Probleme konzentrieren und eine Alarm-Müdigkeit vermeiden.

Einführung von CTEM für verbesserte Cloud-Sicherheit
Continuous Threat Exposure Management (CTEM) bietet einen strukturierten, proaktiven Rahmen zur Identifizierung, Bewertung und Minderung von Bedrohungen. Im Gegensatz zu periodischen Bewertungen ist CTEM ein kontinuierlicher und iterativer Prozess. Er stellt sicher, dass Unternehmen die Sicherheitslücken identifizieren und beheben, die am wichtigsten sind, anstatt jeder Schwachstelle hinterherzujagen. Darüber hinaus legt CTEM den Schwerpunkt auf die Validierung der Wirksamkeit bei kritischen Sicherheitsproblemen, deren Behebung sowie die anschließende Überprüfung der getroffenen Maßnahmen. Unternehmen, die CTEM einführen, können von einer reaktiven Reaktion zu einer proaktiven, bedrohungsorientierten Verteidigungsstrategie übergehen.

Adversarial Exposure Validation
Adversarial Exposure Validation (AEV) ist eine Technologiekategorie, die Gartner im Hype Cycle for Security Operations 2024eingeführt hat. Gartner definiert AEV als „den Prozess und die unterstützenden Technologien, die konsistente, kontinuierliche und automatisierte Nachweise über die Durchführbarkeit verschiedener Angriffsszenarien liefern.“ AEV nutzt Simulationen und reale Angriffstechniken, um empirisch aufzuzeigen, wie Angreifer identifizierte Schwachstellen unabhängig von implementierten Sicherheitskontrollen und -prozessen ausnutzen könnten. Sie werden feststellen, dass verschiedene Technologien wie Breach & Attack Simulation, autonomes Penetration Testing und Red Teaming traditionell für den genannten Zweck eingesetzt wurden. Diese Ansätze sind jedoch oft schwerfällig, schwierig zu verwalten und konzentrieren sich eher auf Schwachstellen als auf tatsächliche Gefährdungen. AEV zielt darauf ab, diese Einschränkungen durch den Einsatz moderner Technologien (z. B. SaaS) zu beseitigen, sich auf Gefährdungen zu fokussieren, die Automatisierung zu maximieren und sich in Sicherheitskontrollen zu integrieren, um deren Lücken aufzuzeigen. Letztendlich unterstützt AEV CTEM-Programme und versetzt Sicherheitsteams in die Lage, effizient, agil und hochproduktiv zu arbeiten.

Die Mitigant-Plattform wurde von Anfang an auf Basis der oben genannten Prinzipien entwickelt, weshalb sie sich nahtlos einfügt. So werden beispielsweise Bewertungsberichte von Mitigant CSPM eingelesen und als Grundlage für empfohlene Angriffs-Emulationen genutzt. Die ausgeführten Angriffe zeigen auf, welche Schwachstellen Angreifer nutzen könnten, um die Cloud-Umgebung zu kompromittieren. Dieser Ansatz validiert direkt die Effizienz des CSPM und vermittelt ein konkretes Verständnis für die Auswirkungen eines realen Sicherheitsvorfalls, der die erkannten Lücken ausnutzt.
Mitigant stärkt CTEM-Programme mit AEV
Unternehmen können nahtlos ein CTEM-Programm mit Mitigant implementieren. Sicherheitsvalidierung ist seit jeher Teil unserer DNA. Manche verstehen nicht sofort, warum unsere Plattform das Sicherheitsstatus-Management (CSPM und KSPM) mit Adversary Emulationkombiniert, da dieser Ansatz noch unüblich ist. Als Pioniere der Disziplin Security Chaos Engineering verfügen wir über eine hohe Kompetenz darin, reale Angriffe sicher zu orchestrieren, die Auswirkungen auf die Zielsysteme zu beobachten und zu analysieren sowie zuverlässige Gegenmaßnahmen bereitzustellen. Betrachten wir anhand der fünf Schritte eines CTEM-Programms, wie Mitigant die Implementierung solcher Programme beschleunigt.

Scoping
Der erste Schritt eines CTEM-Programms besteht darin, die Angriffsfläche des Unternehmens zu verstehen. Scoping umfasst die Erstellung eines Inventars aller Assets sowie die Führung eines aktuellen Verzeichnisses, das zur Überprüfung der Angriffsfläche genutzt werden kann. Mitigant bietet ein detailliertes Inventar von Cloud- und Kubernetes-Umgebungen mittels Mitigant CSPM bzw. KSPM. Darüber hinaus verfolgt die fortschrittliche Drift-Erkennungsfunktion Änderungen in der Cloud und ermöglicht es Unternehmen, schnell zu reagieren, wenn diese Änderungen bösartig oder verdächtig sind. Lesen Sie mehr über den Mitigant Drift Management Lifecycle in diesem Blogartikel.
Discovery
Ein Fehler, den viele Unternehmen korrigieren müssen, ist die Verwechslung von Scoping und Discovery. Discovery geht über das Asset-Management hinaus; es betont die Notwendigkeit, die Risiken der Assets zu verstehen, einschließlich Fehlkonfigurationen und Schwachstellen. Mitigant führt umfassende, automatisierte Sicherheits- und Compliance-Bewertungen für Cloud- und Kubernetes-Infrastrukturen durch, um Risiken aufzudecken, einschließlich des Compliance-Status gemäß verschiedener Industriestandards wie CIS, NIST oder PCI DSS. Die Berichte dieser Bewertungen ermöglichen es Teams, fundierte Entscheidungen im Risikomanagement zu treffen.

Priorisierung
Sicherheitsteams sind überlastet mit Warnmeldungen zu erkannten Schwachstellen und Sicherheitslücken, deren Behebung aufgrund von Zeit- und Ressourcenmangel schwierig ist. Daher ist es entscheidend, sich auf die kritischsten Schwachstellen zu konzentrieren. Ein Ansatz ist die Priorisierung der erkannten Schwachstellen. Mitigant priorisiert Schwachstellen automatisch unter Verwendung des Exploit Prediction Scoring System (EPSS), des CISA KEV -Katalogs (Known Exploitable Vulnerabilities) und Threat-Informed Defense.

Validierung
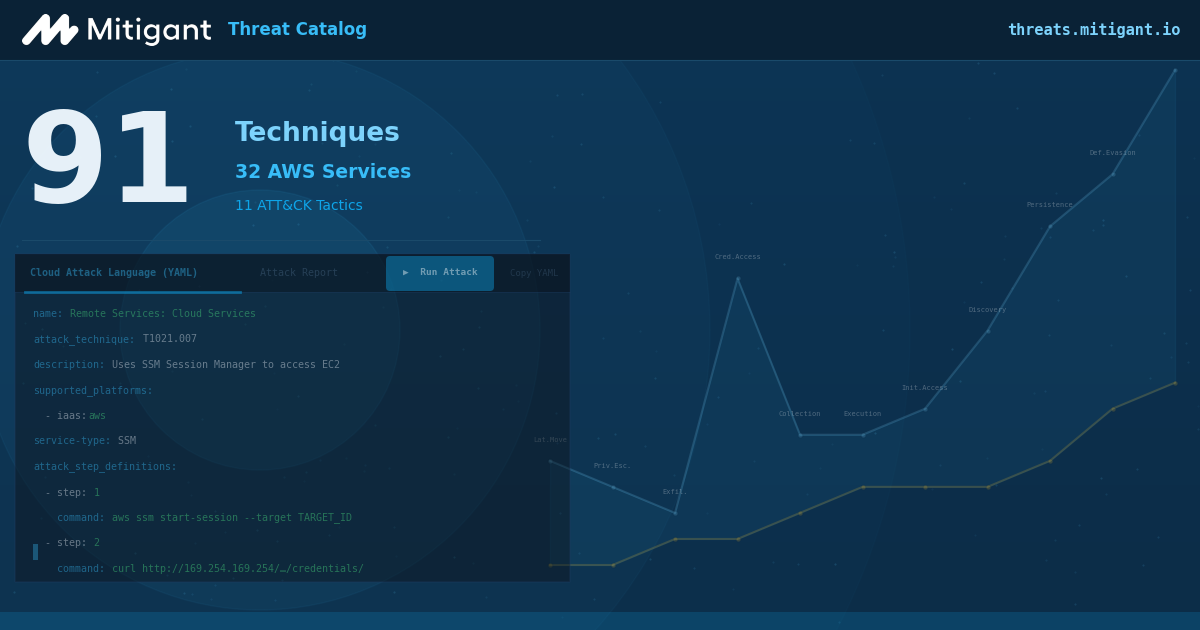
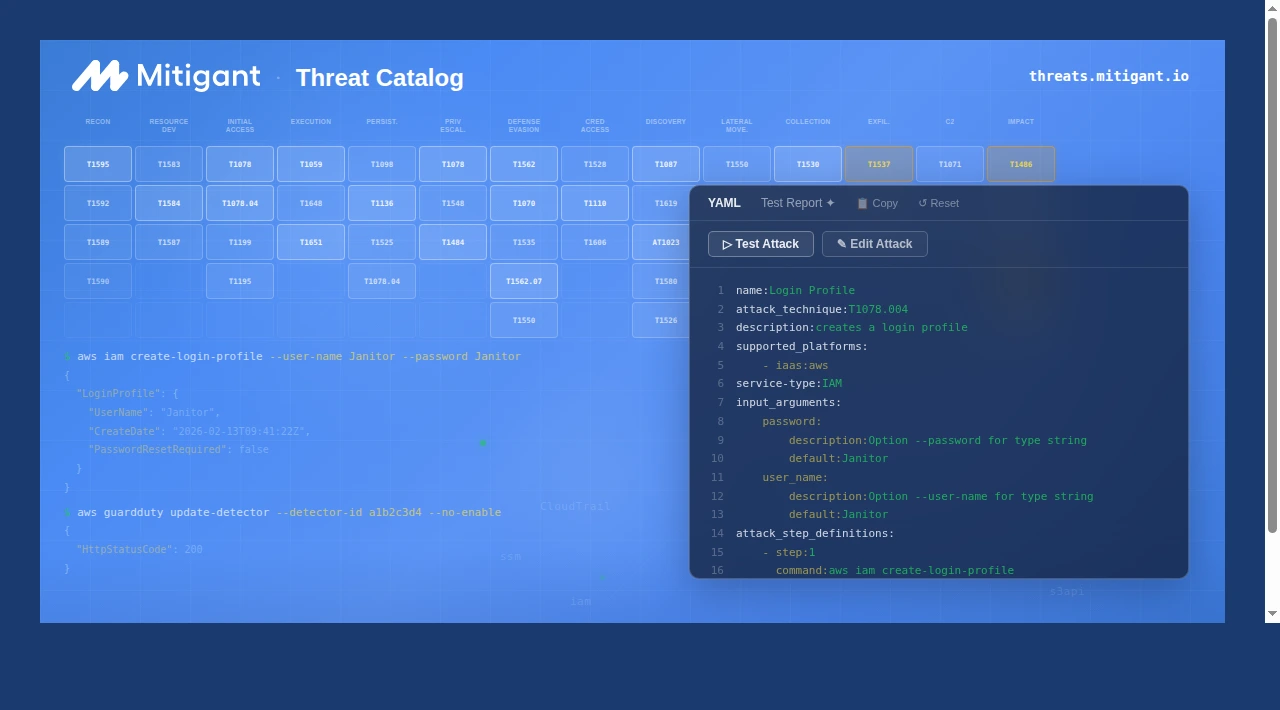
Der Validierungsschritt ist ein wesentliches Unterscheidungsmerkmal zwischen der Mitigant-Plattform und anderen Anbietern von CSPM, CNAPP, KSPM usw. Dieser Schritt bewertet die Effizienz der implementierten Sicherheitskontrollen, Sicherheitsmechanismen und Architekturen. Es geht darum, proaktiv Sicherheitstests über mögliche Angriffsvektoren hinweg durchzuführen und sicherzustellen, dass die implementierten Sicherheitsmaßnahmen Angriffe effektiv und schnell abwehren können. Die Mitigant Cloud Attack Emulation ist ein agentenloses System zur Emulation von Angreifern, das es Sicherheitsteams ermöglicht, verschiedene Ansätze zur Sicherheitsvalidierung durchzuführen, darunter Breach & Attack Simulation (hauptsächlich Emulation), autonomes Penetration Testing und autonomes Red Teaming. Alle Angriffe basieren auf MITRE ATT&CK und MITRE ATLAS (für Angriffe auf GenAI ).

Mobilisierung
Der CTEM-Schritt der Mobilisierung konzentriert sich auf die Notwendigkeit einer klaren und angemessenen Kommunikation zwischen den Beteiligten, um ein gemeinsames Verständnis der Prozesse und Verfahren zur Behebung von Sicherheitsproblemen zu fördern. Die Mitigant-Plattform lässt sich in verschiedene Kollaborationstools integrieren, um die Mobilisierung zu erleichtern, z. B. E-Mail, Slack, Microsoft Teams, DefectDojo und Atlassian Jira. Durch diese Integrationen werden Benachrichtigungen über Bewertungsberichte sofort an die entsprechenden Stakeholder weitergeleitet, damit diese umgehend handeln und informiert bleiben.
Nutzen Sie die Mitigant-Plattform für AEV-Funktionen
Unternehmen sehen sich zunehmend mit neuartigen Angriffen konfrontiert, weshalb herkömmliche Cloud-Sicherheitsansätze diese Bedrohungen effektiver adressieren müssen. Neue Sicherheitsstrategien wie AEV ermöglichen es Unternehmen, ihre Infrastruktur aus der Perspektive eines Angreifers zu betrachten – ein wirkungsvolles Mittel, um sich in die Denkweise von Angreifern hineinzuversetzen und deren Strategien zu durchkreuzen. Letztendlich vereinfacht AEV die Implementierung von CTEM und versetzt Security-Teams in die Lage, agiler, effektiver und leistungsfähiger zu arbeiten, was zu einer höheren Sicherheit und Resilienz durch evidenzbasierte Ansätze führt. Die Mitigant-Plattform bietet eine hochmoderne AEV-Lösung, die Unternehmen jeder Größe nutzen können, um Sicherheitslücken zu verstehen und zu schließen, lange bevor Angreifer auf diese Schwachstellen aufmerksam werden.
Lassen Sie uns Cloud-Sicherheit gemeinsam neu definieren. Starten Sie noch heute Ihre kostenlose Testversion – https://www.mitigant.io/en/sign-up