Feature-Release: Multi-Cloud-Angriffsemulation


Wir freuen uns, mehrere neue Funktionen der Mitigant Cloud Security Platform vorstellen zu können. Die Multi-Cloud-Angriffsemulation ist das spannendste Feature, da sie eine unkomplizierte Orchestrierung von Angriffen über AWS und Azure hinweg ermöglicht. Weitere Funktionen umfassen die Beweissicherung und Erkennungslogik für die Azure Cloud Attack Emulation (CAE), Unterstützung für das Onboarding auf Azure-Tenant-Ebene sowie Unterstützung für die DORA- und NIS2-Compliance.
Multi-Cloud-Angriffe
Multi-Cloud-Angriffe sind die neue Norm; Angreifer starten zunehmend Attacken, die sich über zwei oder mehr Cloud-Plattformen erstrecken. Diese Angriffe, die häufig von APTs und Bedrohungsgruppen wie der berüchtigten Scattered Spiderdurchgeführt werden, nutzen verschiedene bekannte MITRE ATT&CK -Techniken. Doch trotz der öffentlichen Bekanntheit dieser Techniken fehlt es an defensiver Sichtbarkeit, was die Erkennung von Angriffen und die Umsetzung von Gegenmaßnahmen zusätzlich erschwert.
Die Wahrheit ist, dass die meisten Cloud-Sicherheitstools, insbesondere solche für Erkennung und Reaktion, noch immer in der Ära der Single-Cloud-Umgebungen verhaftet sind. Während diese Tools bei Angriffen auf eine einzelne Cloud erfolgreich sein mögen, versagen sie bei der Erkennung von Multi-Cloud-Angriffen. Zudem ist der aktuelle Stand der Detection Engineering und Analytik blind für die Multi-Cloud-Dimension. Einige Erkennungsregeln beginnen zwar, ähnliche Ereignisse zu Clustern zusammenzufassen, um für mehr Transparenz zu sorgen, doch konzentrieren sich diese Bemühungen weiterhin auf Sicherheitsereignisse innerhalb einer einzelnen Cloud.
Die neu veröffentlichte Multi-Cloud-Angriffsfunktion zielt darauf ab, erste Schritte zur Bewältigung der Herausforderungen bei der Erkennung von Multi-Cloud-Angriffen zu unternehmen. Das Feature basiert auf der Mitigant Cloud Attack Emulation (CAE), einer einheitlichen und leistungsstarken Plattform, die es Verteidigern ermöglicht, Multi-Cloud-Angriffe zu verstehen und effektive Gegenmaßnahmen über verschiedene Cloud-Plattformen hinweg zu entwickeln.
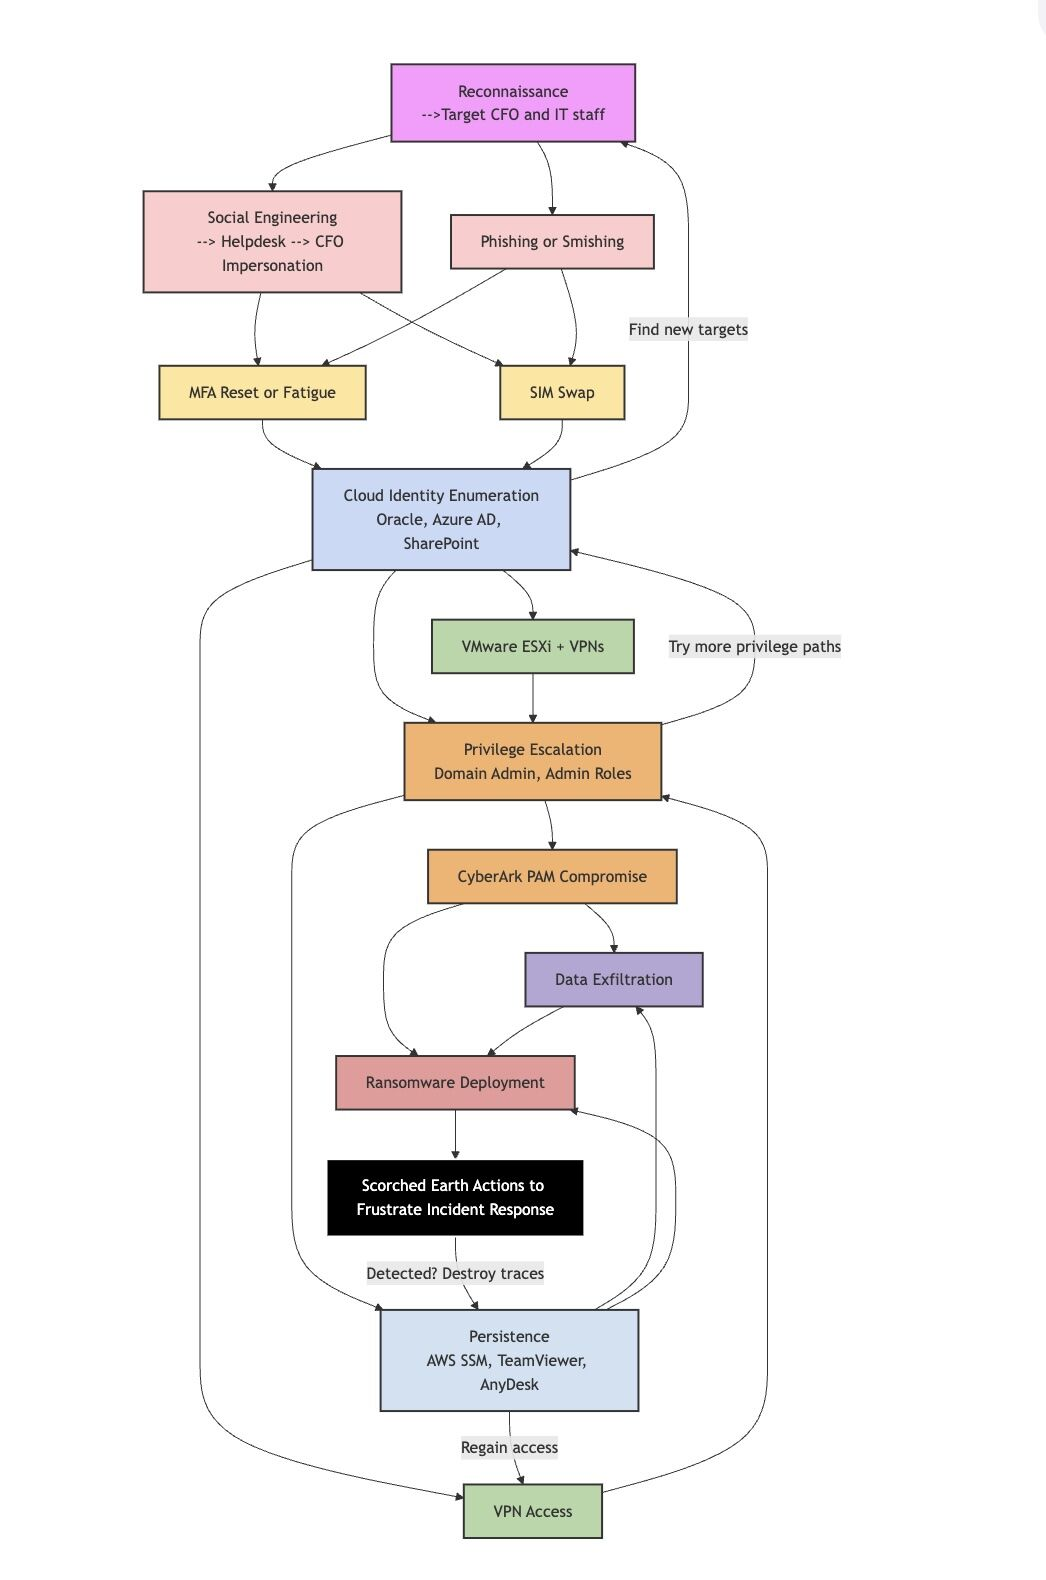
Sehen wir uns eines der verfügbaren Multi-Cloud-Angriffsszenarien an: Datenexfiltration über Backdoor. Dieses Multi-Cloud-Angriffsszenario besteht aus drei Angriffsschritten:
- Neuer privilegierter Benutzer: Dieser erste Angriffsschritt schafft eine entscheidende Voraussetzung für die nachfolgenden Angriffe. Ein AWS IAM-Benutzer wird erstellt und erhält durch das Zuweisen der verwalteten Richtlinie SecretsManagerReadWrite die Berechtigung, Geheimnisse im AWS Secret Manager zu lesen und zu schreiben. Anschließend erstellt der Benutzer einige Geheimnisse, die im Secret Manager gespeichert werden. Der Zugriffsschlüssel und die Geheimnisse für diesen neuen IAM-Benutzer werden dann als Umgebungsvariablen in einer Azure-VM im Ziel-Azure-Abonnement konfiguriert.
- Kompromittierte Windows-VM: Dieser Angriff leitet einen zentraleren Aspekt des Angriffs ein. Die zuvor in der Azure-VM hinterlegten Anmeldedaten werden abgerufen und untersucht, wie es potenzielle Angreifer tun würden, um sich einen klaren Überblick über die Angriffsmöglichkeiten zu verschaffen. Hier nutzt der Angriff die Windows Custom Script Extension , um bösartige Befehle auszuführen, wie in der MITRE ATT&CK-Technik T1059.009 (Command and Scripting Interpreter: Cloud API) beschrieben.
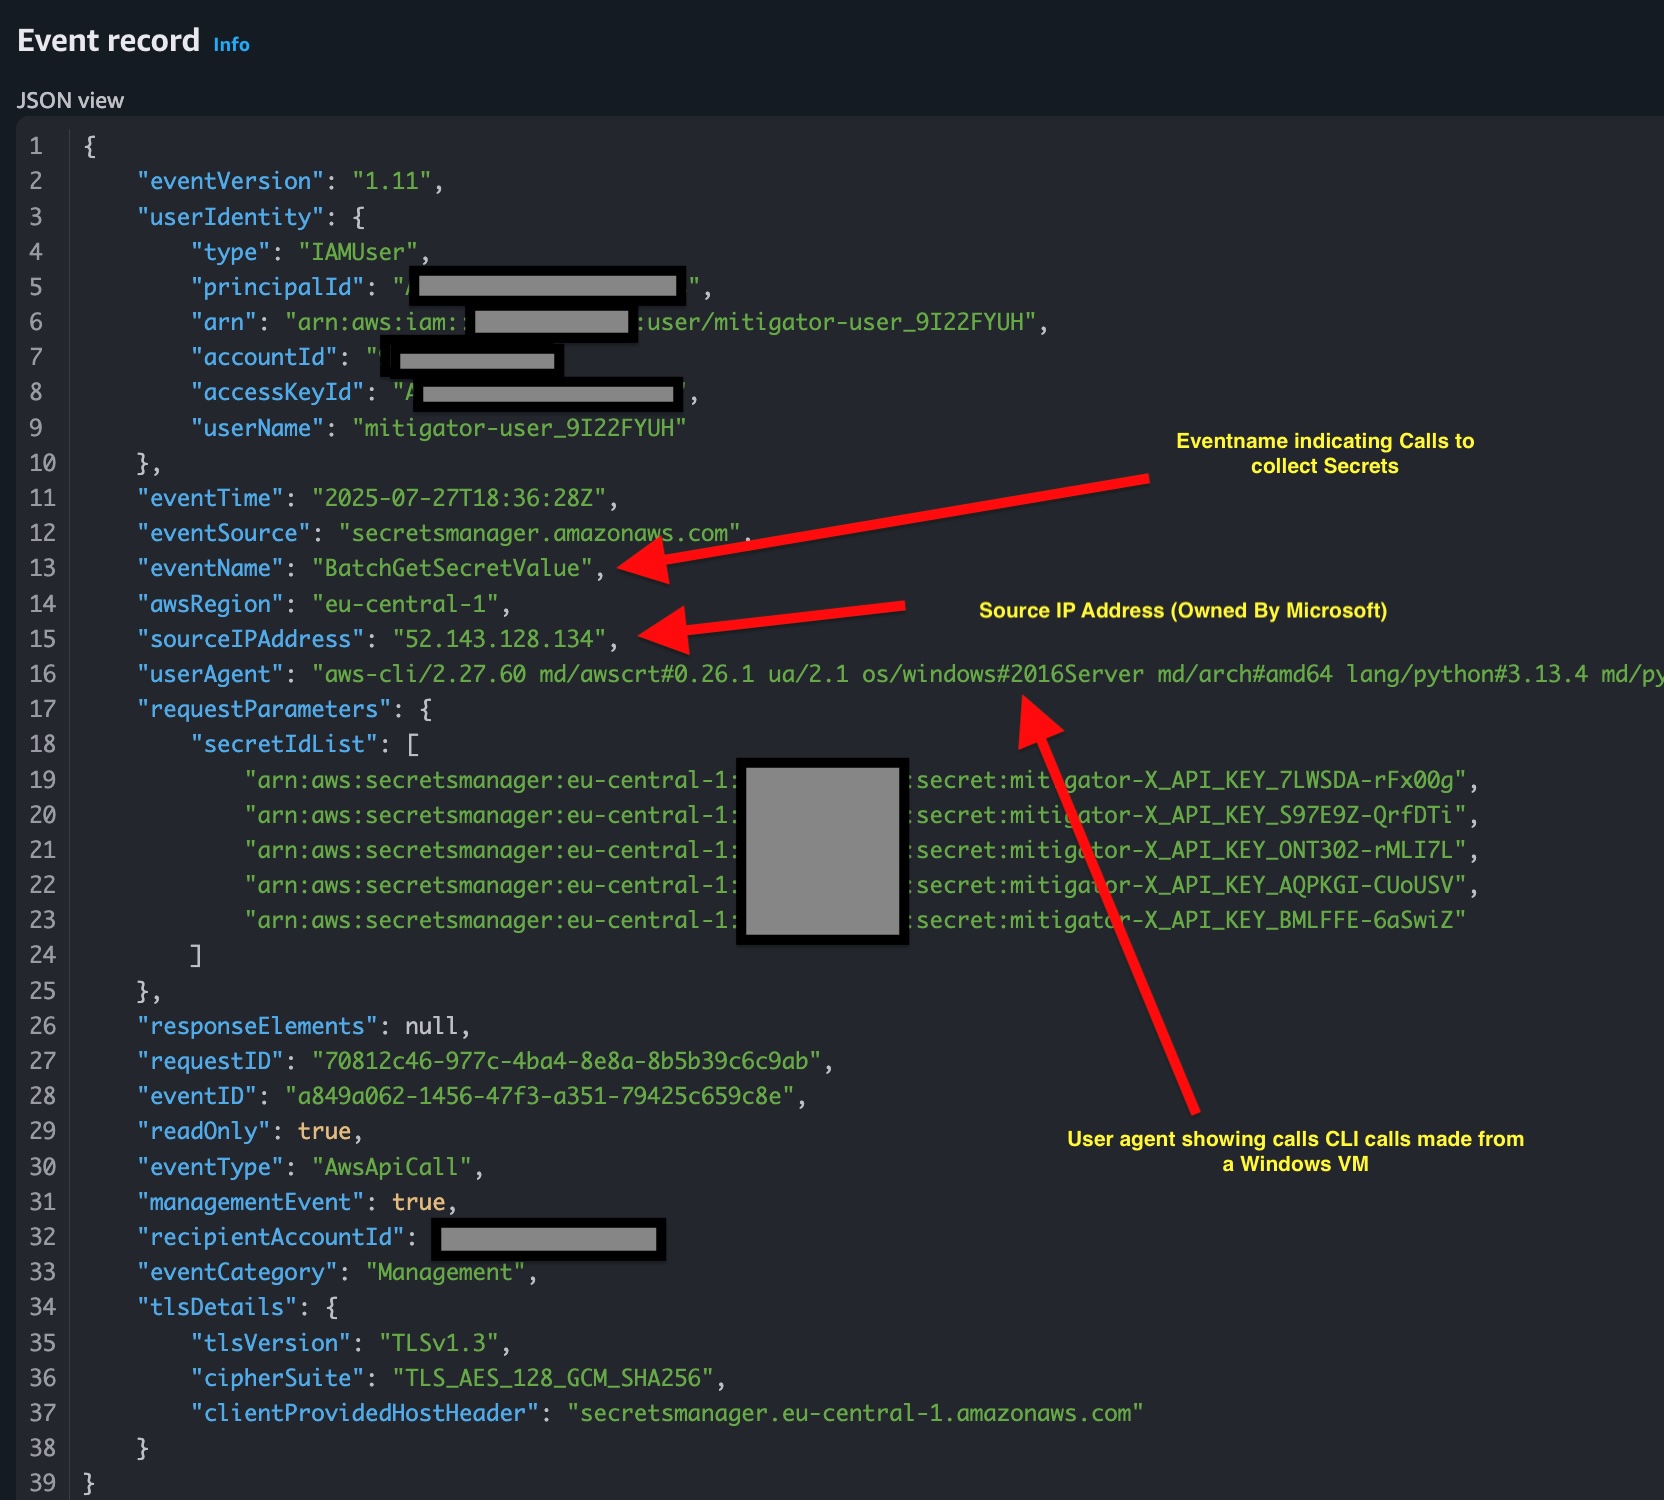
- Bösartiger Abruf von Geheimnissen: In diesem Schritt bewegt sich der Angriff lateral in das AWS-Konto, dessen Anmeldedaten zuvor in der Azure-VM abgerufen wurden, was die Angriffstechnik T1555.006 (Credentials from Password Stores: Cloud Secrets Management Stores) demonstriert. Die im AWS Secret Manager gespeicherten Geheimnisse werden dann für weitere Angriffe abgerufen. Beachten Sie, dass es verschiedene Varianten dieses Angriffs gibt, insbesondere für den AWS Secrets Manager; wir haben diese Varianten in einem früheren Blogbeitrag besprochen, werfen Sie hier einen Blick darauf.
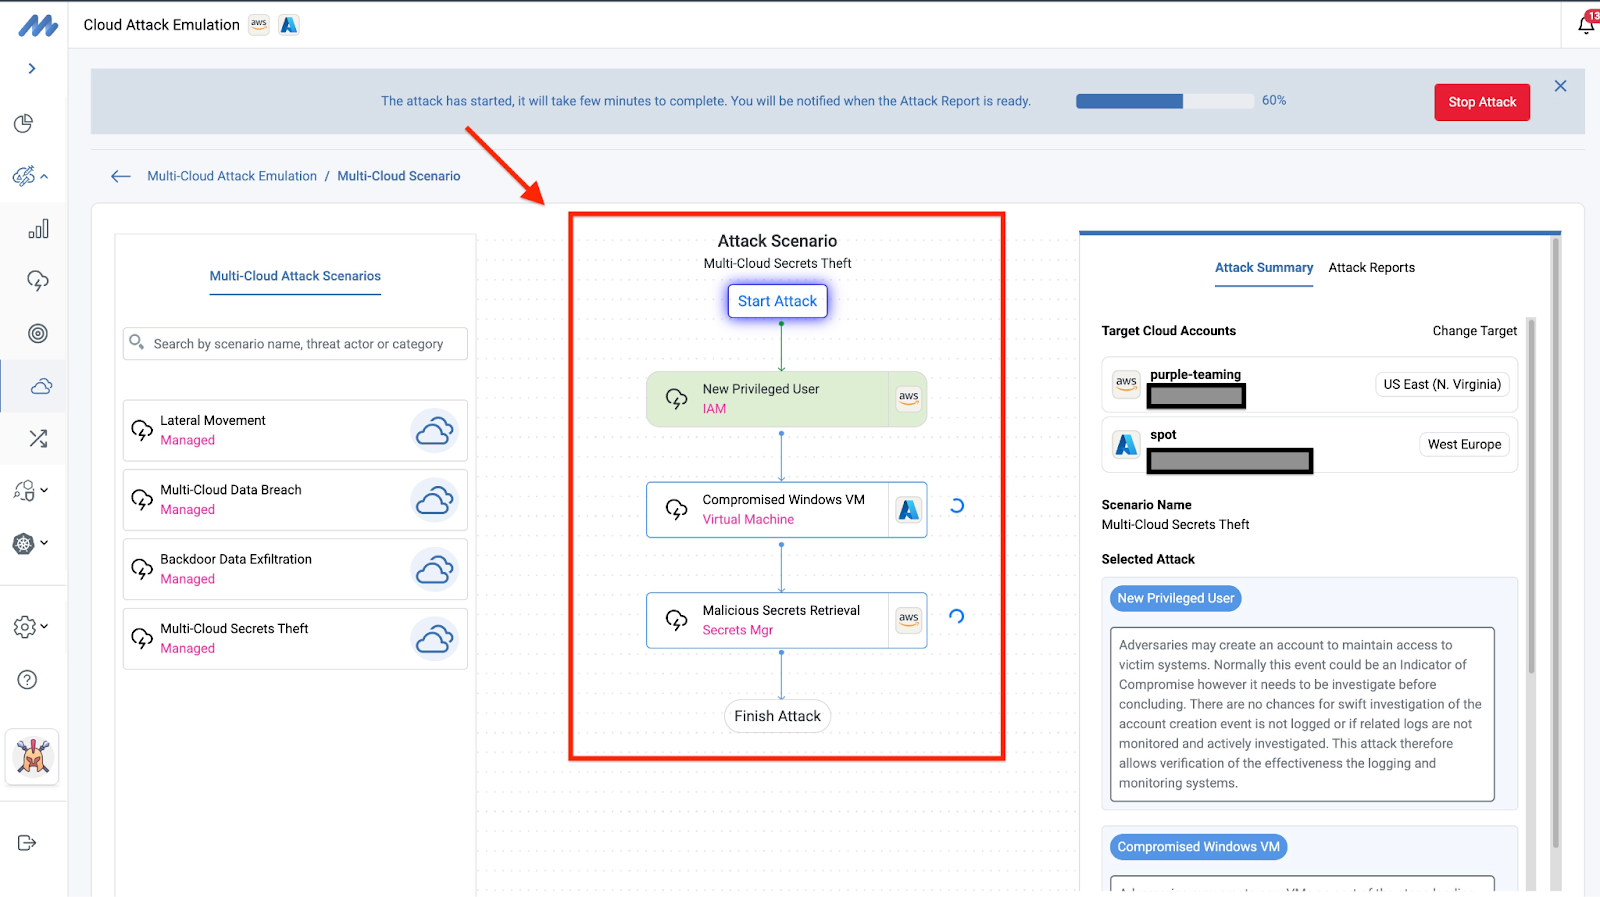
Der erste Angriff bildet die Grundlage für die Angriffsemulation, während der zweite und dritte Angriff die interessantesten Schritte des Multi-Cloud-Angriffsszenarios darstellen. Alle erstellten Ressourcen werden nach 5 Minuten wieder gelöscht; dies ist ein Standardprozess bei Mitigant CAE. Die entsprechende Angriffstelemetrie wird ebenfalls erfasst und bereitgestellt. In einem zukünftigen Blogbeitrag werden wir eine detaillierte Analyse von Multi-Cloud-Angriffsszenarien veröffentlichen.
Updates für Azure CAE
CAE für Azure wurde im März dieses Jahres veröffentlicht. Seitdem wurden mehrere Funktionen hinzugefügt, die denen von CAE für AWS ähneln. Werfen wir einen Blick auf zwei wichtige Neuerungen: Beweiserhebung und Erkennungslogik.
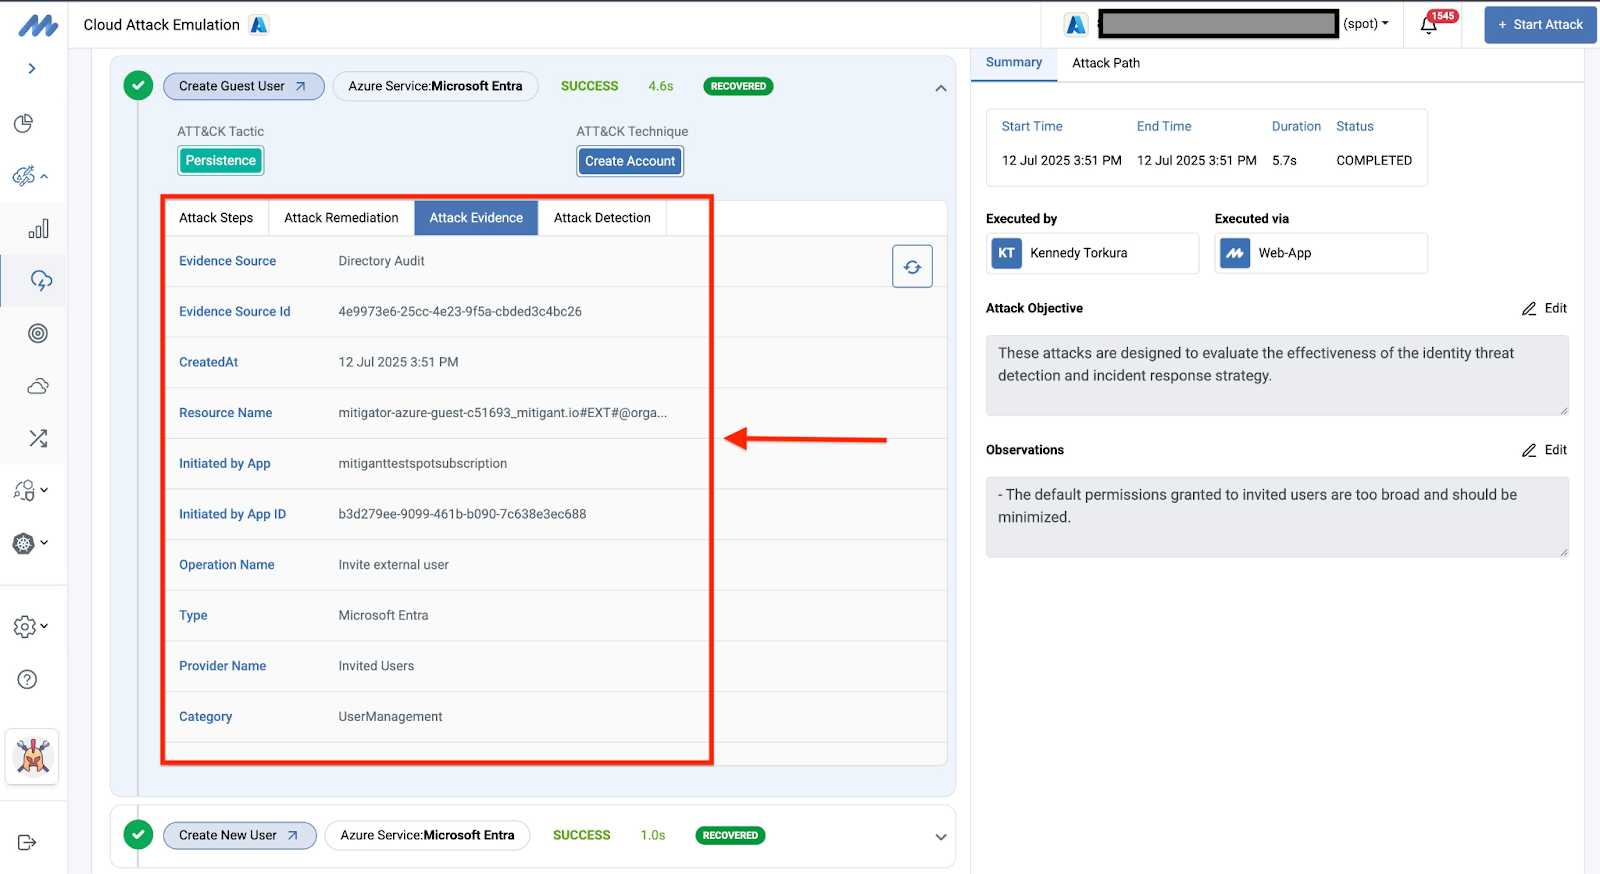
Beweiserhebung
Angriffstelemetrie ist entscheidend, um das Verhalten von Angreifern zu verstehen und darauf basierend wirksame Gegenmaßnahmen zu ergreifen. Daher werden die durch emulierte Angriffe generierten Protokolle erfasst und den Benutzern angezeigt. Diese Protokolle stammen aus den Azure Activity Logs und Azure Audit Logs (speziell für Entra ID-Angriffe). Sie liefern relevante Informationen, die von SOC-Teams für weiterführende Analysen, Untersuchungen und andere Zwecke genutzt werden können.
Sigma-Erkennungsregeln
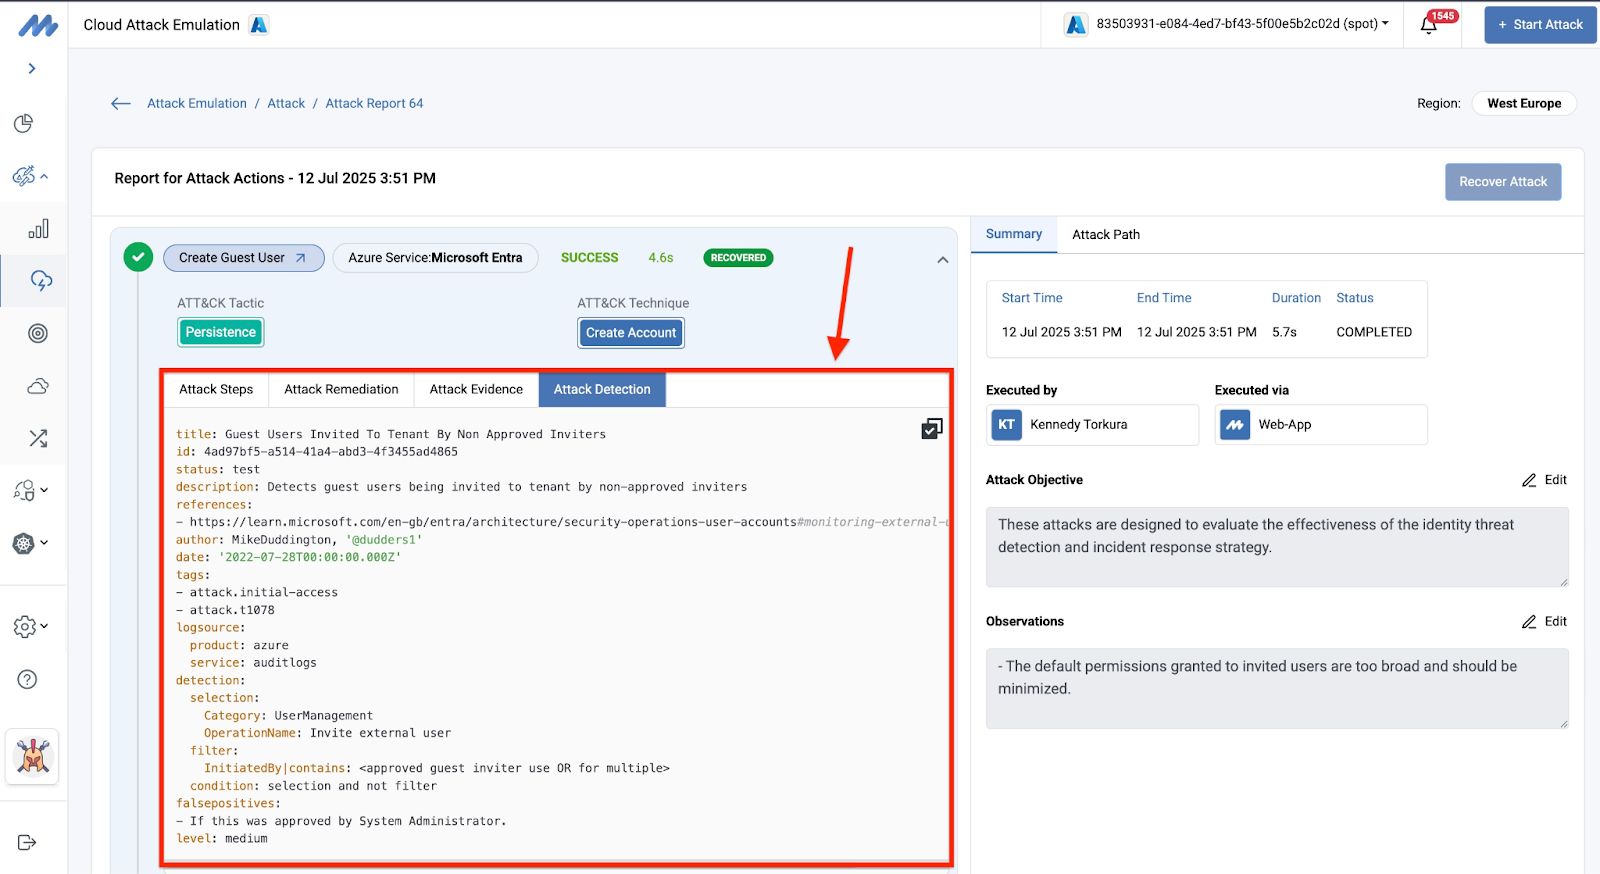
Erkennungslogik ist ein zentraler Bestandteil jedes Bedrohungserkennungssystems. Sie definiert die wesentlichen Merkmale, die aus Ereignisprotokollen extrahiert werden können, um ein Ereignis präzise als bösartig einzustufen. Um SOC-Teams dabei zu unterstützen, agil und produktiv zu arbeiten, enthält jeder Angriffsbericht die entsprechende Erkennungslogik im Sigma-Format. Mit dieser Logik können Verteidiger erkannte Sicherheitslücken einfach schließen, indem sie die Sigma-Regel direkt anwenden oder sie in das für ihren jeweiligen Bedrohungserkennungsanbieter passende Format konvertieren.
Unterstützung für NIS2- und DORA-Assessments
Die meisten Unternehmen in der Europäischen Union sind dazu verpflichtet, mindestens eine der aktuellen Richtlinien zu erfüllen: die EU-Richtlinie zur Netz- und Informationssicherheit (NIS2) oder den Digital Operational Resilience Act (DORA). Während Cloud-Dienstanbieter sowohl für NIS2 als auch für DORA zertifiziert werden können, müssen Unternehmen, die diese Dienste nutzen, sicherstellen, dass ihre Cloud-Umgebungen gemäß dem Modell der geteilten Verantwortungkorrekt konfiguriert sind. Wir haben NIS2 bereits ausführlich behandelt, einschließlich der betroffenen Organisationen, Anforderungen und anderer relevanter Aspekte. Weitere Details finden Sie auf dieser Seite sowie in unserem On-Demand-Webinar.
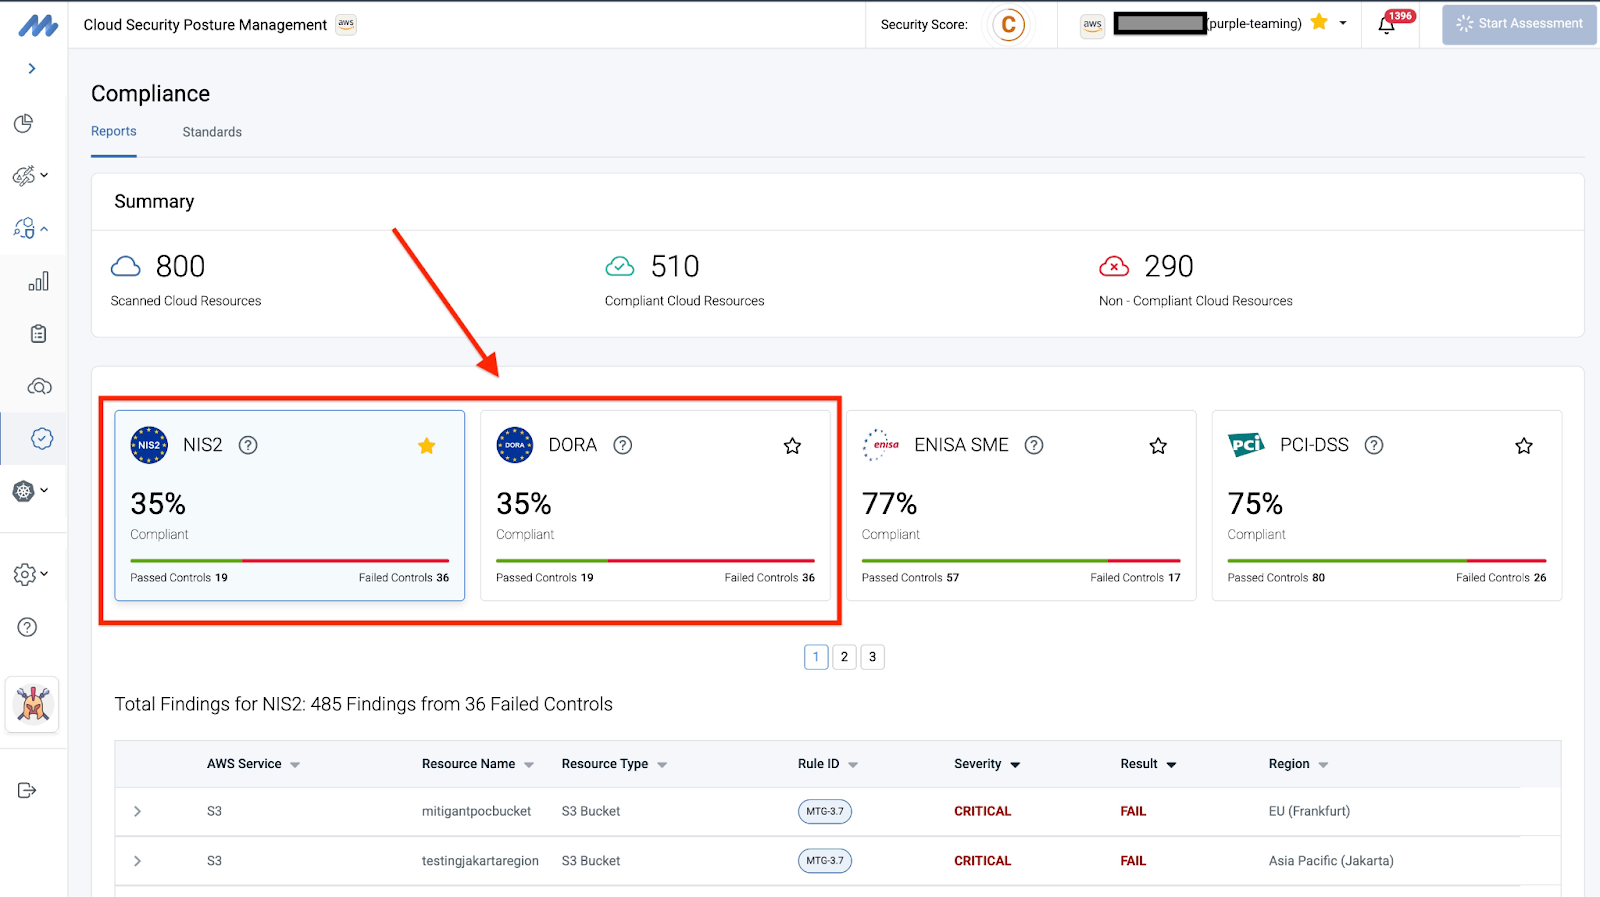
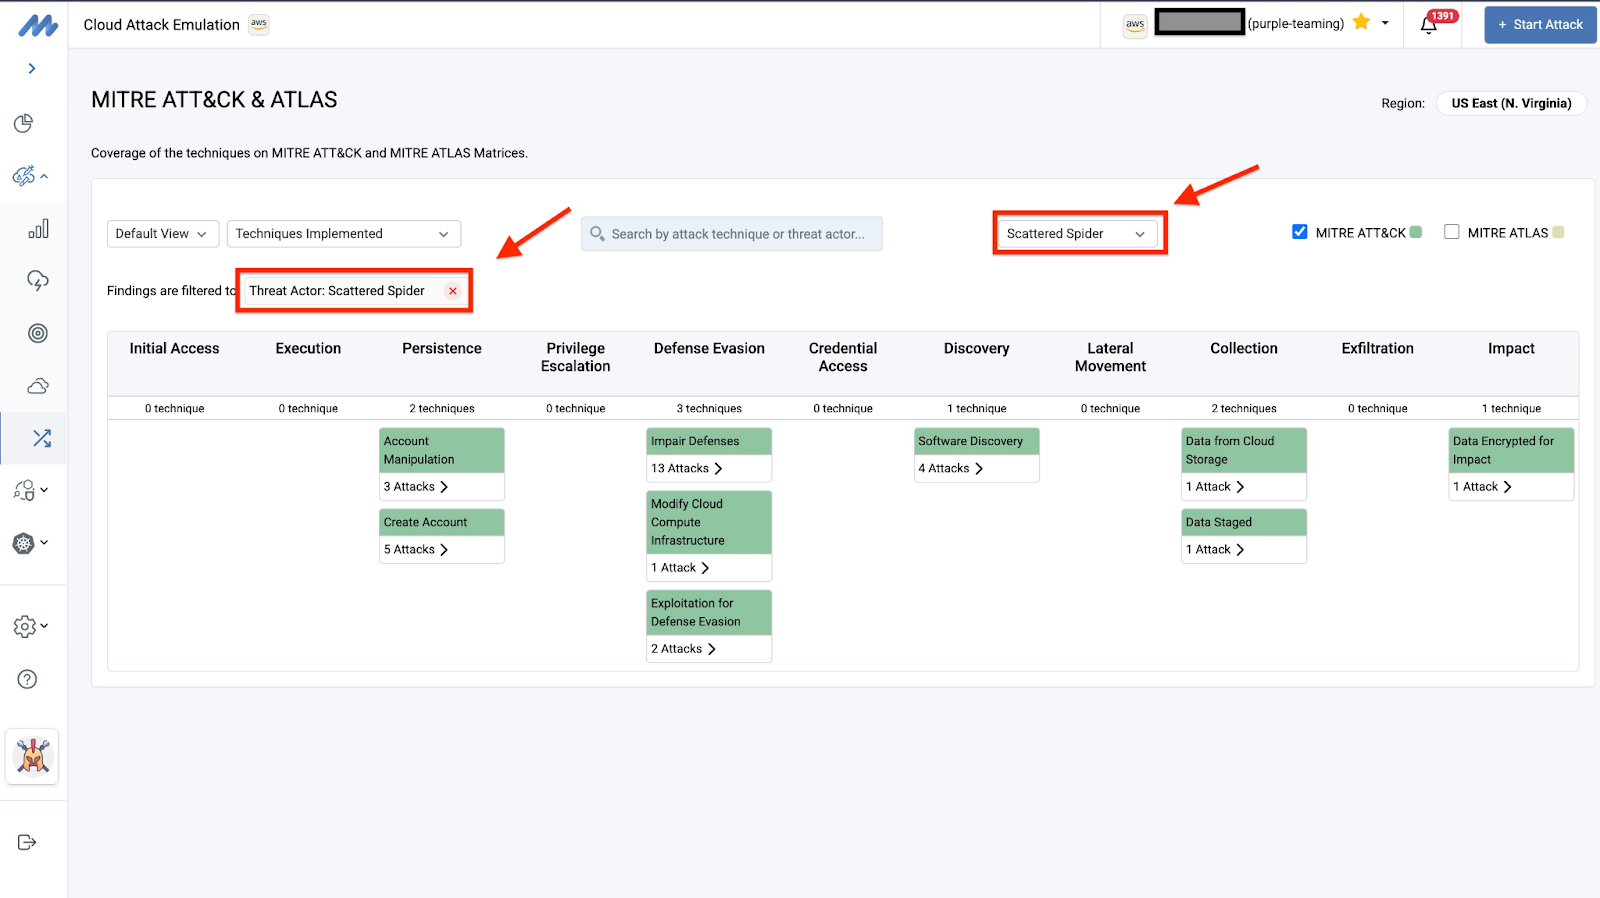
Mitigant CSPM automatisiert die Überprüfung des NIS2- und DORA-Compliance-Status von Cloud-Ressourcen auf AWS und Azure. Berichte werden in verschiedenen Formaten bereitgestellt, darunter PDF, JSON und CSV. Darüber hinaus können betroffene Unternehmen Mitigant CAE für bedrohungsgesteuerte Penetrationstests nutzen, eine der durch DORA eingeführten Anforderungen. Diese schreibt vor, dass betroffene Organisationen realistische Angriffsszenarien durchführen, die auf spezifischen Bedrohungsakteuren basieren, wie sie in Cyber-Threat-Intelligence-Berichten definiert sind. Mitigant CAE umfasst über 150 Angriffe, die alle auf MITRE ATT&CK und MITRE ATLAS gemappt sind. Frameworks und entsprechend mit den Bedrohungsakteuren getaggt, die diese Angriffe nachweislich gegen Unternehmen einsetzen, z. B. APT29.
Unterstützung für Azure-Tenants
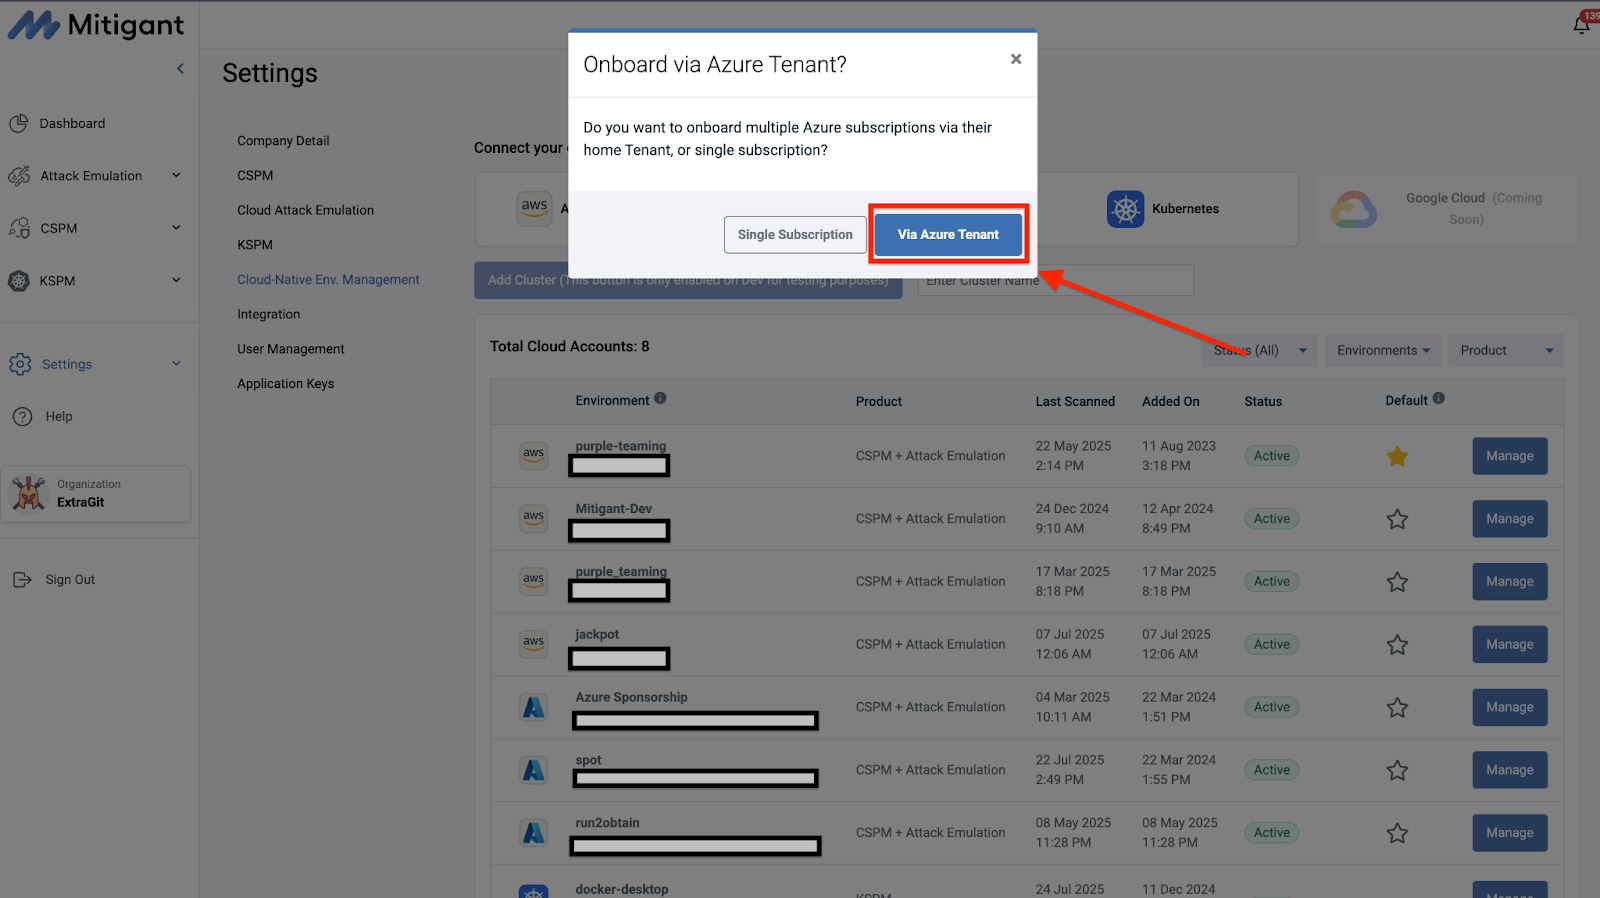
Viele Unternehmen verfügen über mehrere Abonnements, die unter dem Azure-Tenant-Konstrukt gruppiert sind. In solchen Szenarien kann das Onboarding mehrerer Konten bei manueller Durchführung sehr mühsam sein. Dieser Aufwand entfällt durch die kürzlich eingeführte Unterstützung für das Onboarding auf Tenant-Ebene; alle Abonnements innerhalb eines Tenants werden während des Onboardings automatisch erkannt und anschließend deaktiviert, sodass Benutzer sie einfach hinzufügen können. In den meisten Fällen handelt es sich um einen Vorgang mit nur einem Klick, da der für das Onboarding verwendete Dienstprinzipal in der Regel über ausreichende Berechtigungen für den Zugriff auf andere Abonnements verfügt. Wir haben bereits eine ähnliche Unterstützung für AWS Organizationshinzugefügt, was das einfache Onboarding und die Bewertung mehrerer AWS-Konten durch die Verwaltung auf Organisationsebene ermöglicht.
Absicherung von Kubernetes-Clustern auf Hetzner & SysEleven
Mehrere Unternehmen in Deutschland und Europa bevorzugen die Nutzung verwalteter Kubernetes-Dienste europäischer Anbieter. In Deutschland sind SysEleven und Hetzner bekannte Cloud-Dienstanbieter. Darüber hinaus bietet SysEleven MetaKube, ein verwalteter Kubernetes-Dienst, der im öffentlichen Sektor sehr beliebt ist. Während Hetzner selbst keinen verwalteten Kubernetes-Dienst anbietet, hat SySelf kürzlich einen auf Basis von Hetzner eingeführt.
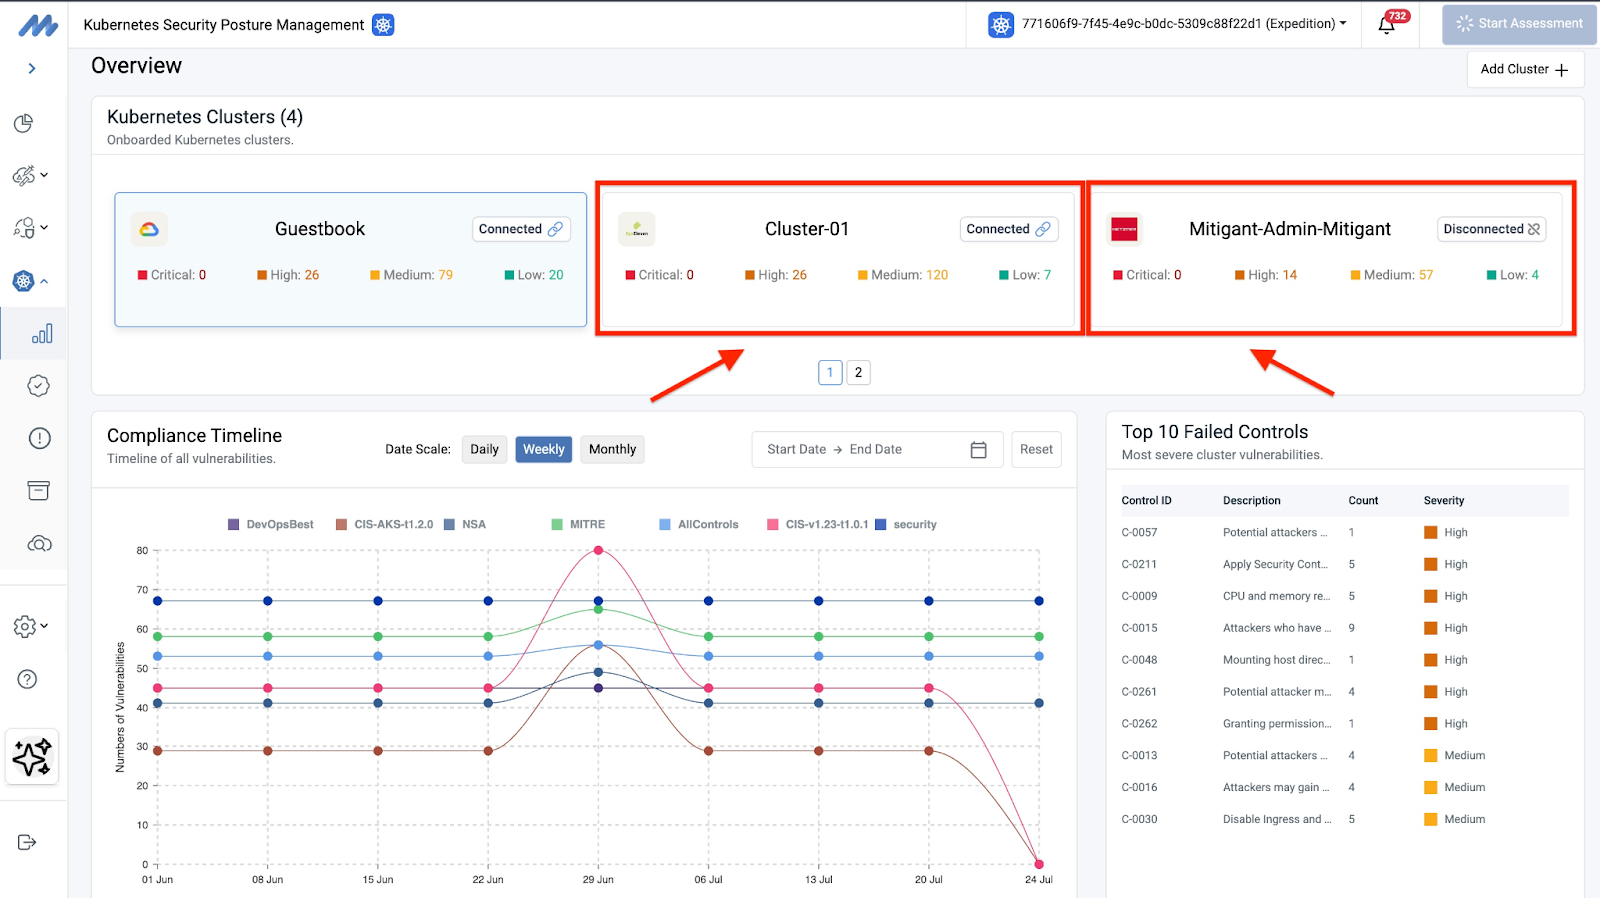
Mitigant ist eine Partnerschaft mit SysEleven und Syself eingegangen, um hochwertige Sicherheit für deren verwaltete Kubernetes-Dienste zu gewährleisten. Diese Partnerschaft ermöglicht den Einsatz von Mitigant KSPM , um einen Mehrwert für die Sicherheit dieser verwalteten Kubernetes-Dienste zu bieten, insbesondere angesichts der sich stetig wandelnden Compliance-Landschaft in Europa.
Nicht nur beobachten – handeln Sie jetzt!
Die Bedrohungslage entwickelt sich rasant, und Angreifer nutzen zunehmend Methoden, die von einer Cloud-Infrastruktur auf eine andere übergreifen. Sich daher ausschließlich auf Angriffe innerhalb einer einzelnen Cloud zu konzentrieren, ist grob unrealistisch und unzureichend.
Verteidiger können diesen Multi-Cloud-Angriffen begegnen, indem sie diese in ihren eigenen Umgebungen emulieren. So können Cloud-Sicherheitstools und -prozesse die Funktionsweise solcher Angriffe verstehen. Dieser Ansatz bildet ein grundlegendes Gerüst, um die Sicherheit zu stärken und Multi-Cloud-Angriffe proaktiv abzuwehren. In einem kommenden Blogbeitrag werden wir eine detaillierte Analyse von Multi-Cloud-Angriffsszenarien präsentieren – bleiben Sie also gespannt.
Zögern Sie nicht, uns zu kontaktieren und sich für eine KOSTENLOSE Testversion anzumelden – https://www.mitigant.io/en/sign-up