Anwendungsfall

Überprüfung der Erkennung

Stellen Sie die Effektivität von Erkennungssystemen sicher, indem Sie das Verhalten von Gegnern in der realen Welt nutzen.

Herausforderung

Warnregeln erkennen echte Angriffsszenarien möglicherweise nicht effektiv, was dazu führt, dass Bedrohungen übersehen und Zeit für Analysten verschwendet wird. Dafür gibt es mehrere Gründe, darunter falsch konfigurierte Erkennungssysteme, Änderungen in Cloud-Systemen, kompromittierte Erkennungssysteme und fehlende Protokollereignisse.

Wie Mitigant hilft

Mitigant bietet mehrere Ansätze zur Verbesserung der technischen Erkennungsmaßnahmen. Mitigant-Angriffe werden MITRE ATT&CK zugeordnet, was eine einfache Validierung der Erkennungslogik ermöglicht. Darüber hinaus wird die Erkennungslogik für alle Angriffe im Sigma-Format bereitgestellt, sodass sie sich leicht absichern lässt, wenn eine solche fehlt. Mit der Attack-as-Code-Funktion können Erkennungstechniker Abwehrangriffe direkt in die Detection-as-Code-Pipeline integrieren.
Mehr erfahren

Kundenergebnisse

Unternehmen stärken das Vertrauen der SOC durch empirisch validierte Erkennungen, reduzieren blinde Flecken und verbessern die Alarmtreue.

Cloud-Erkennungssicherheit über die gesamte Pipeline hinweg – jenseits von Regeln
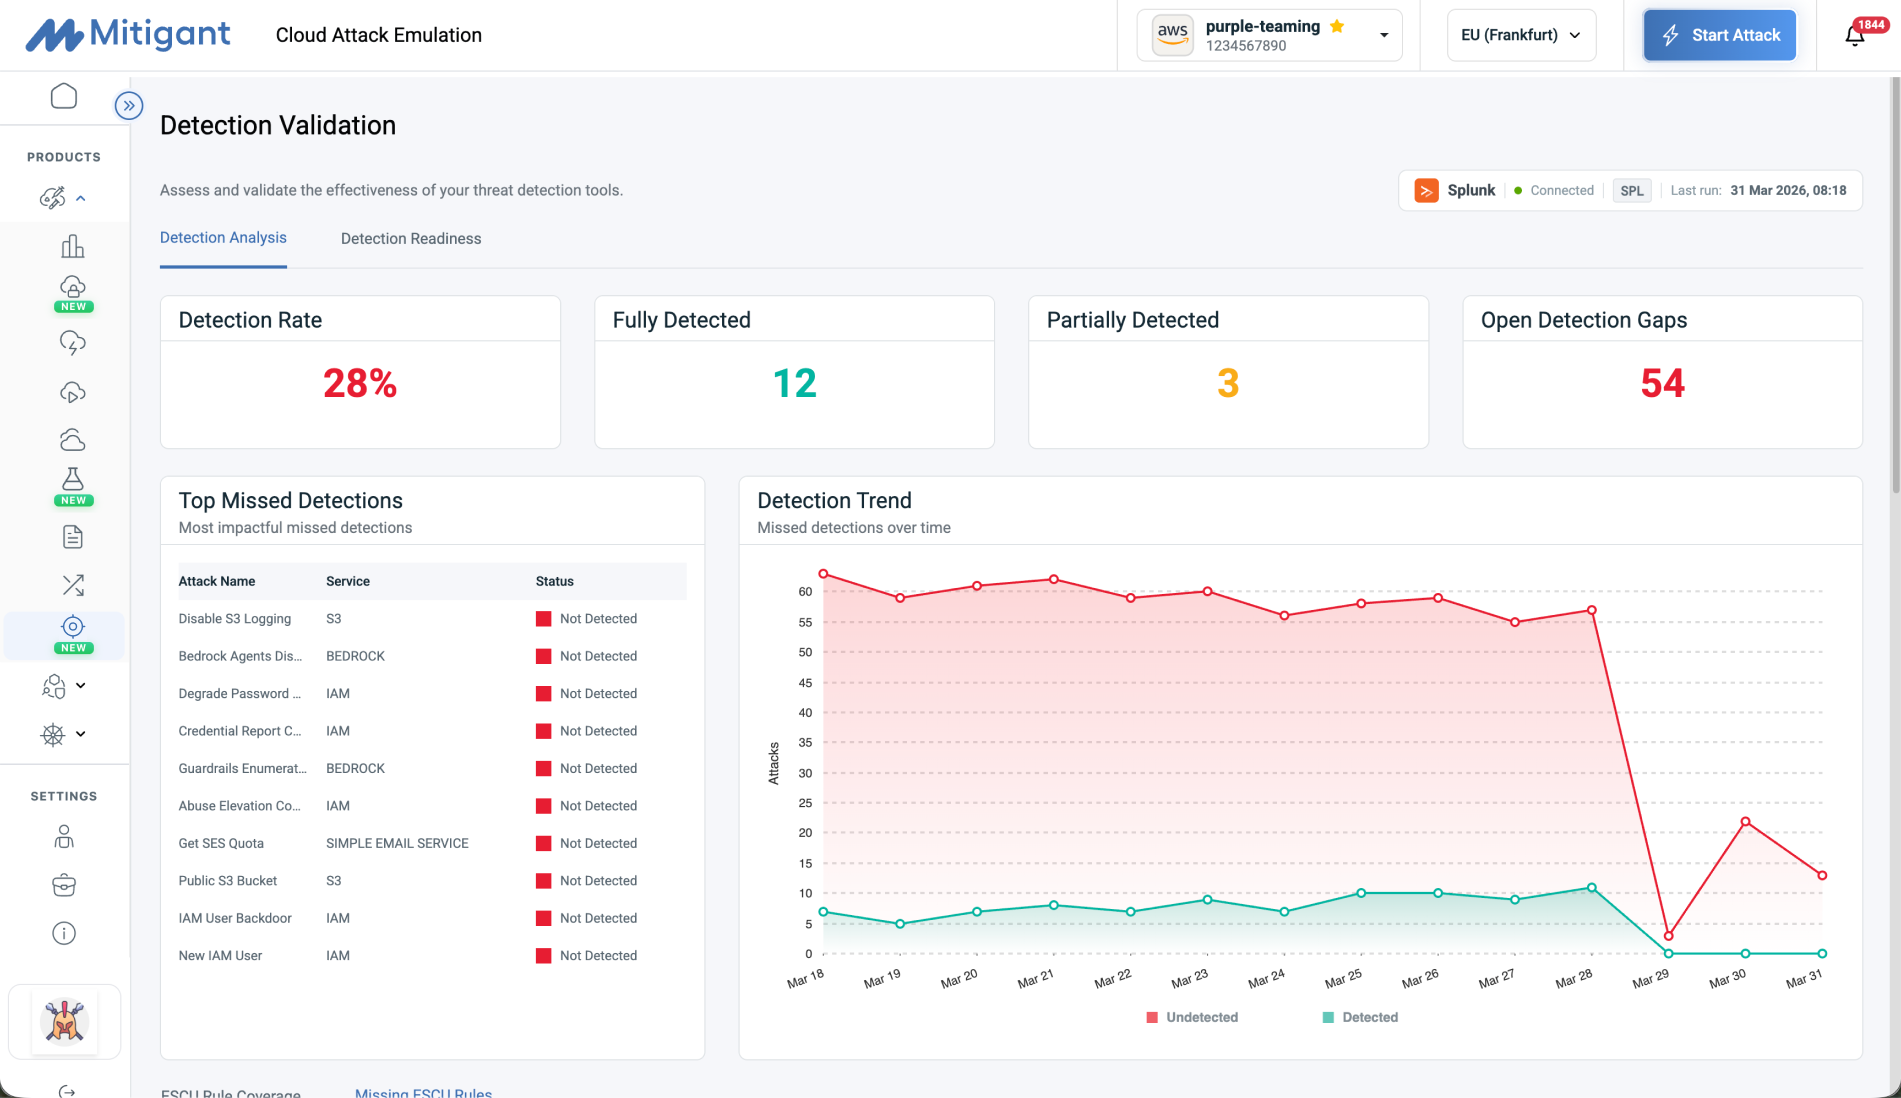
Die Effektivität der Erkennung geht weit über die reine Regelabdeckung hinaus und umfasst die gesamte Pipeline, einschließlich Logging und Ingestion. Mitigant kombiniert eine kontinuierliche Analyse der Erkennung mit der Emulation echter Angriffe, um diese Ebenen zu validieren und blinde Flecken präzise zu identifizieren, bevor Angreifer sie ausnutzen können.
mitigant detection validation page

Mitigant Cloud-Penetrationstests in Aktion erleben

Erfahren Sie in unter 90 Sekunden, wie wir die Ausnutzbarkeit validieren und evidenzbasierte Abhilfemaßnahmen bereitstellen.

Warum Cloud-Penetrationstests von Mitigant

Wichtige Funktionen, die Mitigant von herkömmlichen Penetrationstests sowie CSPM/CNAPP-Lösungen unterscheiden.

500+ Angriffe

Führen Sie praxisnahe Cloud-Angriffstechniken aus, die auf die Frameworks MITRE ATT&CK und ATLAS abgestimmt sind – über AWS, Azure und GCP hinweg.

Validierung der Ausnutzbarkeit

Beweisen Sie, welche CSPM-Ergebnisse tatsächlich ausnutzbar sind. Erhalten Sie evidenzbasierte Validierungen statt nur theoretischer Ergebnisse mit Schweregraden.

CSPM-Integration

Nutzen Sie bestehende CSPM-Tools durch die Integration in die Mitigant-Plattform. Wiz und Prowler werden derzeit unterstützt; weitere Integrationen folgen.

Kontextbezogene Analyse

Konzentrieren Sie sich auf ausnutzbare Sicherheitslücken statt auf allgemeine CSPM-Ergebnisse. Dies wird durch eine kontextbezogene Analyse ermöglicht, die exponierte Ressourcen, Pfade zur Privilegienerweiterung und organisatorische Leitplanken wie AWS SCPs abdeckt.

Ausführung auf Abruf

Starten Sie Pentests vor Bereitstellungen, nach Änderungen oder kontinuierlich. Kein Warten auf externe Berater. Setzen Sie Ihre Sicherheitsstrategie ohne Hindernisse um.

Compliance-bereit

Erhalten Sie detaillierte Pentest-Berichte, die auf Compliance-Frameworks wie ISO 27001, DORA, SOC 2, PCI DSS, CIS, NIS2 und MITRE ATT&CK abgestimmt sind.

Häufig gestellte Fragen

Ersetzt dies manuelle Penetrationstests?

Ja, für routinemäßige Validierungen ist das möglich, doch jährliche, tiefgehende manuelle Penetrationstests bieten weiterhin einen Mehrwert für umfassende Bewertungen. Mitigant macht vierteljährliche externe Cloud-Pentests überflüssig und ermöglicht gleichzeitig eine kontinuierliche Sicherheitsvalidierung. Bei Bedarf bieten wir in Zusammenarbeit mit unseren Partnern auch eine Kombination aus menschlicher Expertise und Automatisierung an.

Ist die Ausführung in Produktionsumgebungen sicher?

Ja. Mitigant verwendet standardmäßig schreibgeschützte Vorgänge mit Sicherheitsmodi für die Produktion. Alle Angriffsszenarien validieren die Ausnutzbarkeit, ohne den Dienstbetrieb zu stören. Sie bestimmen, welche Angriffe wann ausgeführt werden.

Wie unterscheidet sich das von CSPM-/CNAPP-Tools wie Wiz oder Orca?

CSPM-/CNAPP-Tools suchen nach Fehlkonfigurationen, können deren Ausnutzbarkeit jedoch nicht belegen. Mitigant validiert durch die Ausführung echter Angriffsszenarien, welche Ergebnisse tatsächlich ausnutzbar sind, und eliminiert so Fehlalarme. Vereinfacht gesagt: Während Zustandsanalysen Probleme aufzeigen, beweist Mitigant, welche davon Angreifer tatsächlich ausnutzen können (Validierung der Sicherheitslage).

Wie schnell können wir starten?

Die meisten Kunden führen ihre ersten Angriffsszenarien innerhalb von 30 Minuten durch. Die Einrichtung erfordert lediglich schreibgeschützte Cloud-Berechtigungen. Keine Agenten, keine Code-Änderungen, keine Anpassungen der Infrastruktur.

Übernehmen Sie die Kontrolle über Ihre Cloud-Sicherheitslage

Übernehmen Sie in wenigen Minuten die Kontrolle über Ihre Cloud-Sicherheit. Keine Kreditkarte erforderlich.