Feature-Release: Adversary Emulation trifft auf GenAI & mehr


Einführung
Wir freuen uns, die Veröffentlichung mehrerer Funktionen für die Mitigant Cloud-Native Security Platform bekannt zu geben. Diese Neuerungen verbessern die ganzheitliche Cloud-native Sicherheit, einschließlich GenAI-Workloads, erweitern die Integrationsmöglichkeiten und unterstützen große Cloud-Umgebungen in Unternehmen. Zu den neuen Funktionen gehören die Angriffsemulation für AWS GenAI-Dienste, die Mitigant API sowie die Unterstützung von AWS Organizations. Dieser Blogbeitrag beschreibt die neuen Funktionen sowie deren Vorteile und Anwendungsfälle.
Angriffsemulation für AWS GenAI-Dienste
Angesichts der zunehmenden Nutzung von generativer KI (GenAI) für Innovationen ist die Sicherheit von Cloud-Diensten, die GenAI-Funktionen anbieten, von größter Bedeutung. Anstatt nur auf Angriffe auf Cloud-GenAI-Dienste zu reagieren, bieten wir unseren Kunden proaktive Verteidigungsmaßnahmen. Die Funktion zur Angriffsemulation für AWS GenAI-Dienste wurde entwickelt, um Kunden beim Betrieb von GenAI-Workloads auf AWS zu unterstützen, indem sie eine automatische Adversary-Emulation für diese Dienste ermöglicht, wie zum Beispiel SageMaker und Amazon Bedrock.

Mehr als dreizehn Angriffsaktionen und sechs Szenarien stehen jetzt zur Verfügung, die speziell für Amazon Bedrock, den führenden GenAI-Dienst von AWS, implementiert wurden. Seit der Einführung im April 2023 verzeichnet Amazon Bedrock eine beeindruckende Verbreitung in verschiedenen Branchen, was den dringenden Bedarf an robusten Sicherheitsmaßnahmen unterstreicht. Diese Angriffe orientieren sich alle an der MITRE ATLAS und MITRE ATT&CK, was Anwendern klarere Einblicke in die Auswirkungen und die mögliche Behebung dieser Angriffe bietet.
Diese Funktion ermöglicht es Unternehmen, durch Adversary-Emulation Cloud-Angriffen auf AWS GenAI-Dienste einen Schritt voraus zu sein. Sie adressiert mehrere kritische Sicherheitsaspekte für GenAI-Cloud-Workloads, darunter Bedrohungserkennung, Incident Response und Sicherheitsgarantien. Lassen Sie uns diese drei Aspekte in den folgenden Abschnitten näher betrachten.
Automatisierte KI-Red-Teaming
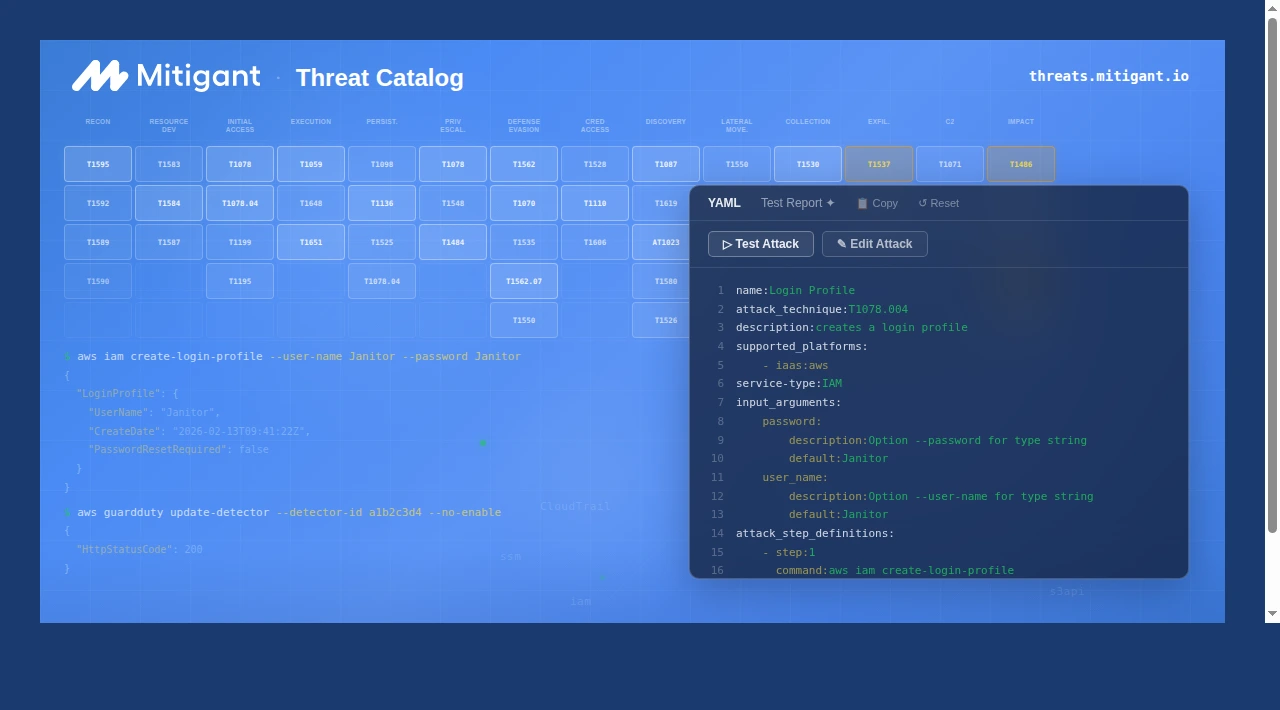
KI-Red-Teaming ist eine grundlegender Aspekt der GenAI-Sicherheit. Unternehmen, die GenAI einsetzen, benötigen Mittel, um schnell und kontinuierlich Red-Teaming-Übungen für LLMs und andere Komponenten der GenAI-Infrastruktur durchzuführen und so sicherzustellen, dass Antworten wie erwartet geliefert werden. Kürzlich hat MITRE ein Whitepaper veröffentlicht, das dazu aufruft, AI Red Teaming zu institutionalisieren, da es für die Sicherheit von KI-Systemen von entscheidender Bedeutung ist. Mitigant Attack Emulation für GenAI lässt sich in die AWS-Struktur integrieren, einschließlich der GenAI-Dienste, und ermöglicht so die Automatisierung von AI Red Teaming. Diese Funktion erweitert die bestehende Abdeckung von Mitigant Cloud Attack Emulation um GenAI-Dienste und ermöglicht so einen ganzheitlichen Ansatz für die Cloud-Sicherheit. Die neuen Funktionen umfassen Angriffs-Emulationen für verschiedene Komponenten von Amazon Bedrock, darunter: Guardrails, Knowledge Bases, Datenspeicher und Agents. In einem aktuellen Blogbeitraghaben wir demonstriert, wie man automatisch einen Data-Poisoning-Angriff ausführt. Dieser Angriff ist in der Mitigant Cloud Attack Emulation enthalten, sodass Unternehmen ihn problemlos ausführen können, um ihre Abwehrmechanismen gegen Data-Poisoning-Angriffe zu validieren.

Bedrohungserkennung für GenAI-Dienste
Die Bedrohungserkennung für GenAI unterscheidet sich von der herkömmlichen Bedrohungserkennung, und Unternehmen müssen diese Unterschiede als Voraussetzung für eine effiziente Sicherheit von GenAI-Workloads verstehen. Angreifer lauern bereits darauf, Zugriff auf GenAI-Workloads zu erhalten, einschließlich unbefugtem Zugriff auf Modelle, Datenvergiftung von Trainingsdaten und Diebstahl geistigen Eigentums. Daher müssen Unternehmen, die GenAI nutzen, sicherstellen, dass ihre Bedrohungserkennungssysteme an die spezifischen Anforderungen von GenAI angepasst sind. Die neue Mitigant Attack Emulation für GenAI ermöglicht es Unternehmen zu bewerten, ob ihre Bedrohungserkennungssysteme eine effiziente Abdeckung bieten, die fundierte Entscheidungen ermöglicht.
Incident Response für GenAI-Dienste
Mehrschichtige Sicherheitsarchitekturen sind für die Absicherung von GenAI-Workloads in der Cloud unerlässlich. Incident Response spielt eine entscheidende Rolle bei der Implementierung einer Defense-in-Depth-Architektur, die es Unternehmen ermöglicht, zeitnah auf Sicherheitsvorfälle zu reagieren. Incident Response umfasst Menschen, Prozesse und Technologie; daher ist ein ausgewogener Ansatz zwingend erforderlich. Mit dieser neuen Funktion können Unternehmen effizient Incident-Response-Übungen durchführen, um ihre Reaktionsbereitschaft bei Vorfällen für GenAI-Workloads zu validieren.
Sicherheitsgarantie für GenAI-Dienste
Wie bei anderen Cloud-Infrastrukturen ist die Sicherheitsgarantie für GenAI-Workloads unerlässlich. Man kann nicht davon ausgehen, dass die zur Sicherung von GenAI-Workloads getroffenen Sicherheitsmaßnahmen automatisch ausreichend oder effizient sind. Unternehmen müssen die implementierten Sicherheitsmaßnahmen validieren, anstatt auf eine wirksame Sicherheit zu hoffen. Zu den gängigen Bereichen der Cloud-Sicherheitsgarantie gehören ein korrektes Konfigurationsmanagement (z. B. AI-SPM) und Compliance.

Mitigant-API: Erweiterung der Plattformfunktionen
Die Veröffentlichung der Mitigant-API stellt einen bedeutenden Fortschritt bei der Erweiterung der Plattformfunktionen dar. Moderne Sicherheitssysteme stellen APIs bereit, die es Kunden ermöglichen, flexibel andere Sicherheitssysteme für weiterführende Analysen und Optimierungsmaßnahmen anzubinden. Die Mitigant-API ermöglicht daher eine tiefere Integration der angebotenen Produkte in unternehmensweite Sicherheitsabläufe, einschließlich der Anbindung an SIEM, den Entwicklungslebenszyklus für Detection Engineering, SOC-Plattformen und mehr.

Adversary Emulation in der CI/CD-Pipeline
Wir freuen uns besonders darüber, wie die Mitigant-API Detection Engineers dabei unterstützt, Erkennungslogik schnell in der Entwicklungspipeline zu validieren. Die Mitigant-API ermöglicht die Implementierung von Adversary Emulation als Detection-as-Code, ein Ansatz, der sich zunehmend zum Goldstandard im Detection Engineering und im SOC-Bereich allgemein entwickelt. Darüber hinaus bietet die Integration von Adversary Emulation in CI/CD weitere Vorteile, wie die Durchführung von Purple/Red-Teaming-Übungen, die Automatisierung von Penetration- und Infrastrukturtests usw. Auch Berater und MSPs können Sicherheits- und Compliance-Tests für ihre Kunden automatisieren.

Die Nutzung der Mitigant-API bietet zahlreiche Vorteile, darunter:
Agilität: Schnelle Anpassung und Reaktion auf neue Bedrohungen durch die Einbindung von Sicherheitstests in den Entwicklungsprozess.
Produktivität: Optimieren Sie Sicherheitsprozesse und reduzieren Sie den Zeit- und Arbeitsaufwand für die Identifizierung und Behebung von Sicherheitslücken.
Wiederholbarkeit: Gewährleisten Sie konsistente und zuverlässige Sicherheitsmaßnahmen, einschließlich Sicherheitstests und dynamischer Compliance-Prüfungen, in allen Entwicklungsphasen – vom Code bis zur Produktion.
Vorteile der Nutzung der Mitigant-API
Durch die Integration von Adversary Emulation in die CI/CD-Pipeline können Unternehmen potenzielle Sicherheitslücken früher erkennen und ihre allgemeine Sicherheitslage verbessern. Zu den Hauptvorteilen der Mitigant-API gehören:
- Erweiterte Integration: Integrieren Sie Mitigant nahtlos in bestehende Sicherheitstools und Workflows, um Erkennungs- und Reaktionsfähigkeiten zu verbessern.
- Automatisierte Adversary Emulation: Verlagern Sie die Adversary Emulation nach links (Shift-Left), um potenzielle Sicherheitslücken früher im Entwicklungslebenszyklus zu identifizieren.
- Automatisierte Penetrationstests: Führen Sie dynamische Tests auf Ihrer Cloud-Infrastruktur durch und simulieren Sie reale Angriffe, um Ihre Abwehrmechanismen kontinuierlich zu bewerten.
- Unterstützung für Dienstleister und Berater: Die Mitigant-API ermöglicht es Dienstleistern (MSPs, MSSPs) und Beratern zudem, ihre Kunden effizient zu unterstützen und dabei agil und produktiv zu bleiben.
Die Mitigant-API bietet die Flexibilität und Leistungsfähigkeit, die Plattform auf vielfältige Weise zu erweitern und sicherzustellen, dass Sicherheitsmaßnahmen mit neuen Bedrohungen Schritt halten.
Unterstützung für AWS Organizations: Skalierbare Sicherheit für Großunternehmen
Die Verwaltung der Sicherheit über mehrere AWS-Konten hinweg kann für große Unternehmen eine Herausforderung darstellen. AWS Organizations wurde eingeführt, um die Verwaltung mehrerer Konten für Unternehmen jeder Größe zu vereinfachen. Die Mitigant-Plattform unterstützt nun AWS Organizations, schließt sich diesem Ziel an und bietet somit eine optimierte Lösung für Unternehmen mit umfangreichen AWS-Infrastrukturen. Durch die Unterstützung von AWS Organizations ermöglicht die Mitigant-Plattform großen Unternehmen, eine robuste Sicherheit über ihre gesamte Cloud-Infrastruktur hinweg aufrechtzuerhalten. Hier sind einige der wichtigsten Vorteile dieser Funktion:
- Zentralisierte Verwaltung: Sicherheitsteams können problemlos mehrere AWS-Konten verwalten und Sicherheitsrichtlinien sowie Konfigurationen von einem einzigen, einheitlichen Punkt aus durchsetzen.
- Verbesserte Transparenz: Erhalten Sie umfassende Einblicke in Ihre gesamte AWS-Umgebung, wodurch das Identifizieren und Beheben potenzieller Schwachstellen erleichtert wird.
- Skalierbare Sicherheit: Konsistente Sicherheitspraktiken können unabhängig von Größe oder Komplexität auf mehrere AWS-Konten angewendet werden. Dazu gehören die Durchführung von Cloud-Angriffsemulationen, Compliance-Prüfungen, Drift-Analysensowie Kubernetes-Sicherheit.

Fazit
Diese neuen Funktionen unterstreichen das Engagement von Mitigant, fortschrittliche Sicherheitslösungen anzubieten, die den Anforderungen moderner Unternehmen in einer GenAI-Welt gerecht werden. Die Angriffs-Emulation für GenAI, die Mitigant-API und die Unterstützung für AWS Organizations sind ab sofort verfügbar und bieten eine verbesserte Integration, robusten Schutz für kritische Workloads sowie ein skalierbares Sicherheitsmanagement. Zögern Sie nicht, uns zu kontaktieren und sich für eine KOSTENLOSE Testversion anzumelden – https://www.mitigant.io/en/sign-up
Bleiben Sie gespannt auf weitere Updates, während wir die Funktionen der Mitigant-Plattform kontinuierlich weiterentwickeln und ausbauen. Bitte kontaktieren Sie unser Support-Team, falls Sie Fragen haben oder Unterstützung bei diesen neuen Funktionen benötigen. Vielen Dank, dass Sie sich für Mitigant als Ihren vertrauenswürdigen Sicherheitspartner entschieden haben.
Wir sind gespannt darauf, wie Sie diese neuen Möglichkeiten nutzen, um Ihre Sicherheitslage zu stärken.