Cloud Attack Emulation 101: Der Einstieg


Cloud Attack Emulation (CAE) ist ein Ansatz zur Adversary-Emulation, der sich speziell auf Cloud-Umgebungen und die damit verbundenen Bedrohungen konzentriert. Die Bedrohungslandschaft in der Cloud entwickelt sich ständig weiter, und Angreifer (cloud-bewussteGegner) sind zunehmend geschickt darin, Unternehmen ins Visier zu nehmen, die Cloud-Dienste nutzen. Folglich erfordert die Bewältigung dieses wachsenden Problems Sicherheitsansätze, die speziell auf die Cloud-Infrastruktur zugeschnitten sind. Trotz der Verfügbarkeit verschiedener Sicherheitslösungen wie CSPM, CNAPP, CIEM und CDR führen Angreifer weiterhin erfolgreiche Cyberangriffe durch, da diese Technologien bestimmte Lücken nicht schließen können.
Diese Lücken werden in einer Blogserie behandelt, ebenso wie die Frage, wie Mitigant CAE diese Defizite angeht und die Sicherheitseffektivität steigert. Der erste Teil dieser Serie erörtert die Notwendigkeit, die Rolle des Advocatus Diaboli einzunehmen, wie Sicherheitsteams agiler werden können, interessante Anwendungsfälle und den Einstieg in die Cloud-Angriffsemulation.
Der beste Angriff ist die Verteidigung: Seien Sie Ihr eigener Advocatus Diaboli
Das Konzept des Advocatus Diaboli wird häufig von Militär- und Unternehmensstrategen genutzt, um alternative Positionen zu Strategien einzunehmen. Dies ermöglicht gegensätzliche Standpunkte, die das Erkennen von Schwachstellen und blinden Flecken erleichtern. Auch wenn die Rolle des Advocatus Diaboli unangenehm und zunächst kontraproduktiv erscheinen mag, führt sie langfristig zu enormen Ergebnissen. Auf die Cloud-Sicherheit angewandt, bedeutet dies, die wahrgenommene Sicherheitslage kritisch zu hinterfragen und empirische Belege für die Stärken und Schwächen der Cloud-Sicherheitsarchitekturen zu sammeln. Dies ermöglicht kontinuierliche Sicherheitsverbesserungen und eine schrittweise Reifung.

Folglich ist das Hinterfragen der Cloud-Sicherheitslage als Advocatus Diaboli der sicherste Weg, um die Effektivität der Sicherheitsmaßnahmen zu messen und zu validieren – die wichtigste Frage, die CISOs beantworten müssen. Dennoch vermeiden einige Unternehmen bewusst oder unbewusst die Validierung ihrer Sicherheitslage und bevorzugen stattdessen Ersatzansätze, wie etwa eine fehlerhafte Implementierung von Defense-in-Depth. Solche Defense-in-Depth-Konzepte sind oft eher compliance- oder trendgetrieben als datengestützt; kein Wunder also, dass Angriffe trotz des Einsatzes zahlreicher Sicherheitsprodukte zur Bildung von Defense-in-Depth-Architekturen weiterhin erfolgreich sind.
Realistisch betrachtet basiert Defense-in-Depth darauf, Angriffe durch einen mehrschichtigen Ansatz abzuwehren, der Sicherheitslücken berücksichtigt, die bei Umgehung einzelner Verteidigungsschichten böswillig ausgenutzt werden könnten. Dieser Gedanke unterstreicht zusätzlich, dass 100% Cybersicherheit ist ein Trugschluss, doch auch wenn Angreifer gelegentlich durchschlüpfen, sollten Unternehmen darauf abzielen, solche Angriffe souverän zu erkennen und zu bewältigen. Blindlings mehrere Sicherheitsebenen einzuziehen, erhöht die Effektivität der Sicherheit nicht; stattdessen steigert es die Komplexität, was den Angreifern in die Hände spielt. Es ist vergleichbar mit einem Vogel Strauß, der bei Gefahr den Kopf in den Sand steckt, anstatt kluge Risikobewertungen vorzunehmen, die die unmittelbare Bedrohung tatsächlich mindern.
Agilität: Eine Voraussetzung für effektive Sicherheit
Moderne Sicherheitsteams müssen agil sein, um der sich ständig wandelnden Bedrohungslandschaft wirksam zu begegnen. Cloud-Infrastrukturen werden über APIs in Mikrosekunden hoch- und runtergefahren, und interessanterweise enthalten diese Infrastrukturen oft bereits integrierte Sicherheitskontrollen, wie etwa S3-Bucket-Richtlinien für eine strikte Zugriffskontrolle. Angreifer nutzen diese inhärente Agilität der Cloud häufig aus, um ihre Angriffe zu beschleunigen.
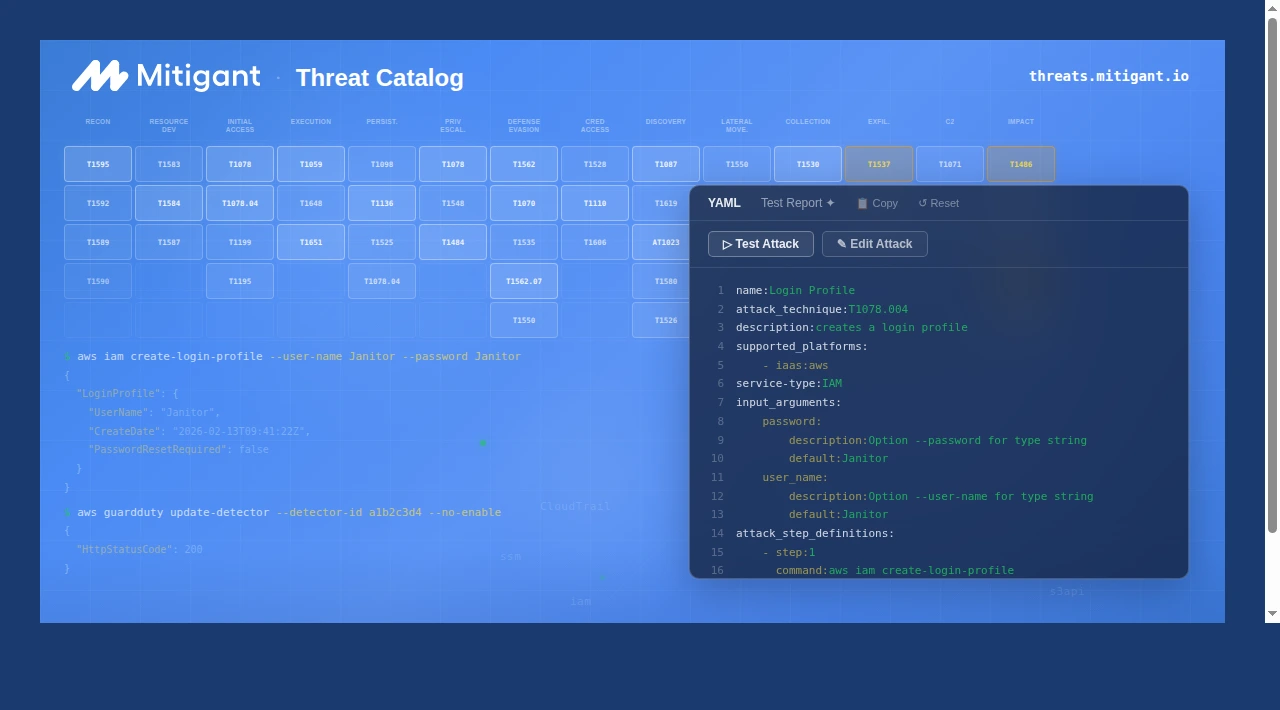
Daher erfordert die Abwehr von Angreifern in der Cloud Sicherheitskonzepte, die auf Agilität, Geschwindigkeit und Flexibilität ausgelegt sind! Dies sind die Kernmerkmale von Mitigant CAE, das moderne Sicherheitsteams in die Lage versetzt, die inhärenten Fähigkeiten der Cloud zur Angriffsabwehr zu nutzen. Die folgenden CAE-Funktionen unterstützen diese Eigenschaften: Angriffsaktionen, Angriffsszenarien, Angriffsplaner, sowie Angriffs-API. Die Details dieser Funktionen werden in diesem Artikel nicht umfassend behandelt, weitere Informationen finden Sie jedoch in einem früheren Blogbeitrag.

So nutzen Sie Cloud Attack Emulation
Die Designphilosophie von Mitigant basiert auf Modularität und Flexibilität. Dadurch lässt sich Mitigant CAE für verschiedene Anwendungsfälle einsetzen, je nach Zielsetzung, Spezialisierung, Reifegrad und Größe des Sicherheitsteams oder des Unternehmens. Die Modularität von Mitigant CAE basiert auf Angriffsaktionen, die als Bausteine für die Erstellung von Angriffsketten dienen, um realistische, mehrstufige Angriffe zu formulieren. Lassen Sie uns vier Anwendungsfälle betrachten, die von unseren Kunden häufig genutzt werden:
Cloud-Penetrationstests
Die meisten Unternehmen führen Penetrationstests als Compliance-Zertifizierungsprozessdurch. Auch wenn dies eine hervorragende Möglichkeit ist, Marketing und Vertrieb durch den Aufbau von Kundenvertrauen zu stärken, stellt sich die entscheidende Frage, ob das zum Zeitpunkt der Compliance erreichte Sicherheitsniveau bestehen bleibt oder danach nachlässt. Meistens verschlechtert sich der Zustand, und es gibt keine Möglichkeit, den aktuellen Status zu validieren, was zu einer trügerischen Sicherheitführt. Während Technologien wie CSPMs und CNAPPs ein gewisses Maß an Transparenz bieten, liefern sie letztlich eine hohe Anzahl an Schwachstellen und Fehlkonfigurationen, die Sicherheitsteams nur schwer bewältigen können. Eine Möglichkeit, schnell die relevanten Informationen vom Rauschen zu trennen, besteht darin, Penetrationstests mit Mitigant CAE durchzuführen, um ausnutzbare Sicherheitslücken einzugrenzen und die Priorisierung von Behebungsmaßnahmen zu erleichtern.

Red/Purple Teaming
Der Betrieb von Red/Purple Teams ist reifen Unternehmen vorbehalten, vor allem aufgrund der damit verbundenen personellen und materiellen Kosten. Daher lagern Unternehmen, die sich diese Kosten nicht leisten können, diese kritische Sicherheitsfunktion an Sicherheitsdienstleister aus oder verzichten ganz darauf! Wie wäre es, die Voraussetzungen für einen erschwinglichen Betrieb von Red/Purple-Teaming-Funktionen zu demokratisieren? Genau das leistet Mitigant CAE: Durch die Nutzung kontinuierlicher Sicherheitsbewertungen von Cloud-Umgebungen (via Mitigant CSPM) werden Angriffe für die Durchführung von Red/Purple-Teaming-Engagements empfohlen. Diese Angriffe sind kontextbezogen auf das spezifische Cloud-Konto und werden basierend auf validierter Cyber-Threat-Intelligence mit entsprechenden Bedrohungsakteuren verknüpft, wodurch Unternehmen bedrohungsorientierte Verteidigungsstrategien mit wenigen Klicks umsetzen können. Dies ist ein großer Gewinn, da Unternehmen jeder Größe nun über Red/Purple-Teaming-Fähigkeiten verfügen und diese so oft wie möglich nutzen können.

Validierung der Bedrohungserkennung
Die Bedrohungserkennung ist ein entscheidender Aspekt einer Defense-in-Depth-Strategie, da sie es Unternehmen ermöglicht, Bedrohungen zu erkennen, die präventive Maßnahmen umgangen haben. Die meisten Produkte zur Bedrohungserkennung werden jedoch mit Standard-Erkennungsregeln (OOTB) ausgeliefert, die letztlich zu Alarmmüdigkeit führen oder Fehlalarme verursachen. Die Überwindung dieses Erkennungsaufwands erfordert eine kontextbezogene Validierung der Erkennung, die durch den Einsatz von Mitigant CAE erreicht werden kann. Darüber hinaus können Erkennungslücken aufgedeckt werden, was es Sicherheitsteams ermöglicht, die Bedrohungserkennung und die Reaktion auf Vorfälle zu verbessern. Hier ist ein Anwendungsfall, bei dem wir unsere Kräfte mit Sekioa gebündelt haben, um zu zeigen, wie CAE die Bedrohungserkennung verbessert, insbesondere mit Fokus auf die Erkennung von MITRE ATT&CK-Techniken, die von den Bedrohungsakteur Scattered Spider. Die Weiterentwicklung von Detection-Engineering-Fähigkeiten wird durch Mitigant CAE erheblich vereinfacht. Das Verhaltensmodell für Detection Engineering (unten dargestellt) verdeutlicht, warum die Validierung von Bedrohungserkennungen für die Reifung von Detection-Engineering-Prozessen entscheidend ist.

Bereitschaft für die Incident Response
Die Incident Response in der Cloud unterscheidet sich grundlegend von der für On-Premise-Infrastrukturen. Da nahezu jede Cloud-Ressource über APIs gesteuert wird, ergeben sich für Verteidiger sowohl Vor- als auch Nachteile. Angreifer können Cloud-APIs nutzen, um Angriffe schnell zu orchestrieren oder auf Ressourcen zuzugreifen, die in On-Premise-Systemen deutlich schwerer zu erreichen wären. Umgekehrt können Verteidiger genau diese Möglichkeiten nutzen, um Incident-Untersuchungen und Reaktionen massiv zu beschleunigen.
Um diese Effizienz zu erreichen, sind jedoch Übung und eine kontinuierliche Validierung der Incident-Response-Prozesse und -Mechanismen erforderlich. Neben der Notwendigkeit, die für eine effektive Reaktion erforderlichen technischen Fähigkeiten und Kenntnisse zu trainieren, besteht das Risiko, dass Playbooks und Runbooks den Bezug zur Realität der Cloud-Ressourcen verlieren. AWS empfiehlt, regelmäßig Simulationen durchzuführen, da diese zahlreiche Vorteile bieten, wie etwa das Testen der Genauigkeit und Effizienz von Tools und Arbeitsabläufen.
Sicherheitsteams können Incident-Response-Übungen problemlos mit Mitigant CAE durchführen und dabei von der agentenlosen Integration in die Cloud-Infrastruktur profitieren. Die gesammelte Angriffs-Telemetrie ist entscheidend für die weitere Untersuchung und Analyse von Angriffen, was zur Implementierung gehärteter Sicherheitsmaßnahmen führt.

Ein praktisches Beispiel für Cloud Incident Response wurde in Zusammenarbeit mit Cado Securitydemonstriert, bei der Mitigant CAE verschiedene Angriffe orchestrierte, während die Untersuchungs- und Forensik-Maßnahmen über die Cado Security-Plattform erfolgten. Weitere Details finden Sie in dieser Blogbeitrag.
Erste Schritte mit Cloud Attack Emulation
Unabhängig vom spezifischen Anwendungsfall für die Einführung von Mitigant CAE empfinden es die meisten Sicherheitsteams als unangenehm, Angriffe auf ihre Cloud-Umgebungen auszuführen. Das ist ein natürlicher Impuls; die Angriffe von Mitigant CAE basieren jedoch auf bewährten Forschungsergebnissen aus dem Security Chaos Engineering. Zudem werden Angriffe basierend auf dem Kontext der jeweiligen Cloud-Umgebung empfohlen, sie sind also weder zufällig noch basieren sie auf Vermutungen. Angegriffene Cloud-Ressourcen werden durch eine dynamische Snapshot-Strategie in ihren Zustand vor dem Angriff zurückversetzt, die durch das Erstellen von Snapshots der Zielressourcen vor Beginn der Angriffe funktioniert und so ein nahtloses Rollback garantiert. Hier sind zwei Ansätze für den Einstieg in Mitigant CAE: das Ausführen von Angriffen in Nicht-Produktionsumgebungen und die Nutzung von Enumerationsangriffen.
Nicht-Produktionsumgebungen nutzen
Nicht-Produktionsumgebungen werden häufig verwendet, um verschiedene Systemeigenschaften zu testen, auch solche, die nichts mit Sicherheit zu tun haben. Diese Umgebungen können auch für die Durchführung von Angriffs-Emulationen genutzt werden. Dieser Ansatz ist kostengünstig, wenn solche Umgebungen bereits existieren. Die gewonnenen Erkenntnisse können auf Produktionsumgebungen übertragen werden, oder es können Angriffe gegen Produktionsumgebungen orchestriert werden, sobald man mehr Erfahrung mit Mitigant CAE gesammelt hat.
Discovery- und Enumerationsangriffe nutzen
Mitigant CAE umfasst verschiedene Enumerationsangriffe, die größtenteils unter die Kategorie der Discovery-Taktiken des MITRE ATT&CK-Frameworks fallen. Diese Angriffe sind völlig harmlos; sie erstellen oder verändern keine Ressourcen. Obwohl die in den Discovery-Taktiken implementierten Techniken „laut“ sind, können sie Sicherheitsteams dabei helfen, Erkennungs- und Reaktionssysteme (z. B. CDRs) zu optimieren und letztlich effektive Frühwarnungen vor drohenden Angriffen zu liefern. Darüber hinaus nutzen Sicherheitsteams diese Angriffe, um ein Basisverhalten zu etablieren und Abweichungen davon zu identifizieren, etwa wenn Angreifer gestohlene, gültige Zugangsdaten verwenden.

Registrieren, loslegen und Angreifern einen Schritt voraus sein
Angreifer werden immer geschickter darin, Unternehmens-Cloud-Umgebungen zu identifizieren und gezielt anzugreifen. Diese cloud-bewusstenAngreifer verstehen die Schwachstellen aktueller Sicherheitsarchitekturen und werden kontinuierlich geschickter darin, diese Lücken auszunutzen. Sicherheitsteams können dies jedoch vereiteln, indem sie die Denkweise der Angreifer übernehmen. Dies ermöglicht eine agile Sicherheitsvalidierung und eine entsprechende Härtung der Systeme.
Mitigant CAE ermöglicht es Unternehmen, die Denkweise eines Angreifers nahtlos zu übernehmen und den „Advocatus Diaboli“ zu spielen – ganz ohne den hohen Aufwand, der solche Bemühungen bisher oft verhinderte. Mit nur wenigen Klicks können Sicherheitsteams Angriffe starten, die exakt auf ihre Cloud-Umgebung zugeschnitten sind. Die Ergebnisse werden erfasst und zusammen mit den entsprechenden Nachweisen für Erfolg oder Misserfolg analysiert. Zudem werden konkrete Maßnahmen zur Behebung bereitgestellt, inklusive Sigma-Regeln, die Detection-Engineering-Teams bei der Schließung der identifizierten Lücken unterstützen.
Es sind verschiedene Anwendungsfälle möglich, darunter Cloud-Penetrationstests, Red/Purple Teaming, die Validierung von Erkennungsmethoden sowie Übungen zur Reaktion auf Sicherheitsvorfälle. Im zweiten Teil dieser Serie werden wir detailliert darauf eingehen, wie sich Mitigant CAE von ähnlichen Ansätzen wie Breach and Attack Simulation oder klassischen Penetrationstests unterscheidet. Warten Sie nicht länger: Melden Sie sich für Ihre kostenlose Testversion von Mitigant CAE an und beginnen Sie damit, Angreifern einen Schritt voraus zu sein – https://www.mitigant.io/en/sign-up