Mitigant-Bedrohungskatalog: 61 Techniken & 12 AWS-Dienste hinzugefügt
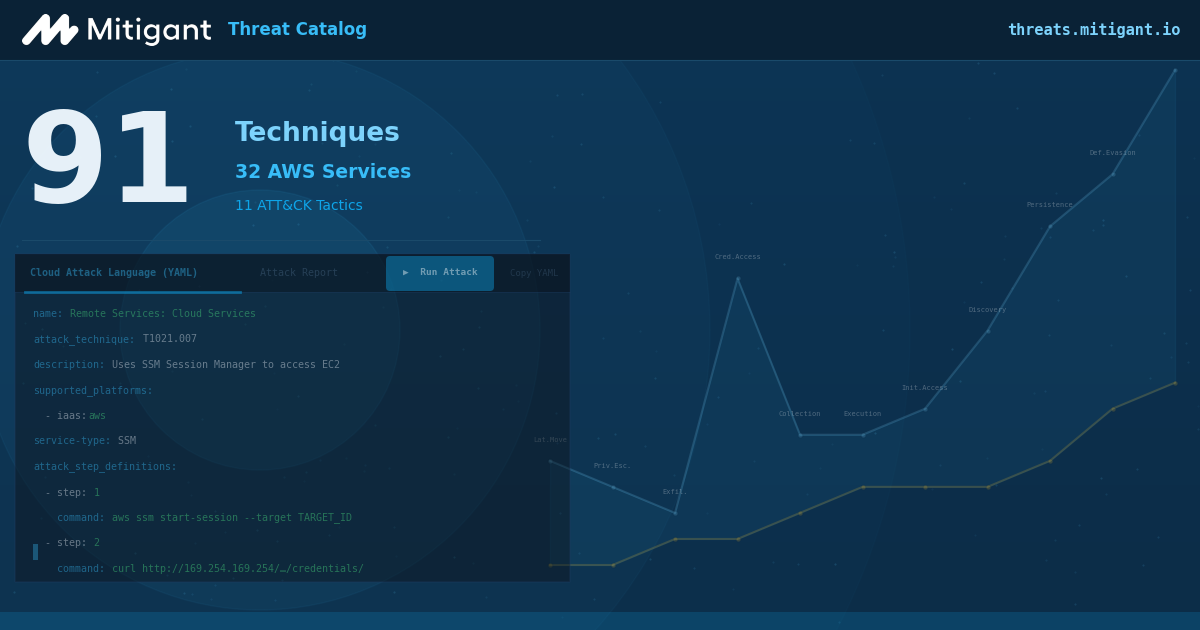


Wir haben den Mitigant Threat Catalog vor etwa einem Monat mit der Vision gestartet, eine kritische Lücke zu schließen, die wir selbst identifiziert und erlebt haben: die Übersetzung von Wissen aus MITRE ATT&CK von textuellen Beschreibungen in operative Effektivität. Der Katalog startete mit 30 Techniken für 20 AWS-Dienste. Dieser Beitrag erläutert die Änderungen, die aktuelle Abdeckung, interessante Nutzungsmuster von Anwendern sowie die von uns hinzugefügten Feedback-Kanäle.
MITRE ATT&CK ist bewusst abstrakt gehalten; es ist als Rahmenwerk zur Kategorisierung von Angreiferverhalten konzipiert, nicht als operatives Handbuch. Das ist keine Einschränkung, sondern die richtige Designentscheidung für etwas, das universell anwendbar sein soll. Praktiker stehen jedoch vor einer kritischen Wissenslücke: der Schritt von einer abstrakten Technikbeschreibung hin zur konkreten Implementierung, die ein Angreifer nutzen würde – also der spezifische API-Aufruf und das entsprechende Cloud-Ereignis, das wiederum die Grundlage für eine Erkennungsregel bildet. Der Mitigant Threat Catalog bietet diese dringend benötigte Übersetzung, und mit diesem Release gehen wir noch einen Schritt weiter.
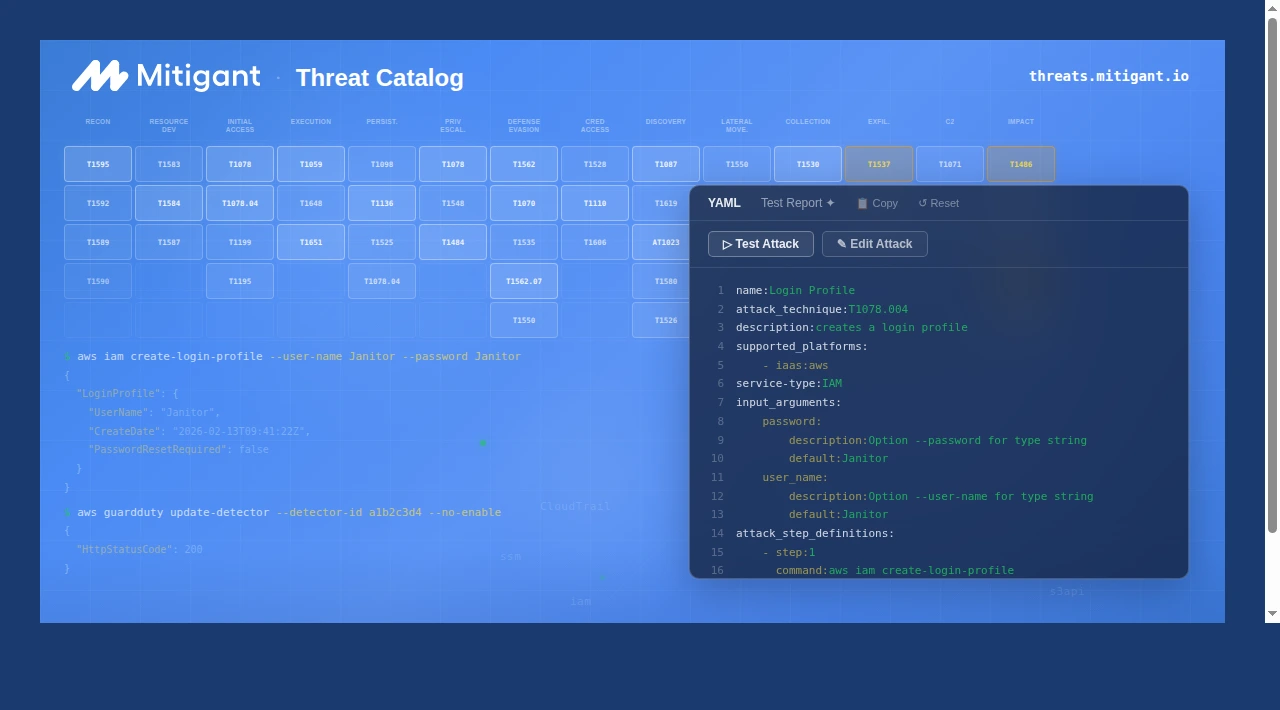
Betrachten wir konkret T1078 (Valid Accounts: Cloud Accounts): Egal, ob Sie ein AWS-, Azure- oder Google Cloud-Konto schützen, diese Technik erklärt, wie Angreifer gestohlene Zugangsdaten nutzen, um unter legitimen Identitäten zu agieren. Im Wesentlichen liefert diese Information Einblicke in das Was und Warum , aber nicht in das Wie. Während diese Informationen für manche Zielgruppen ausreichen mögen, müsste ein Praktiker, der diese Techniken proaktiv und praxisnah verstehen will, erst aufwendig recherchieren. Er müsste die Dokumentation des Anbieters durchforsten, um die entsprechenden CLI-Befehle, API-Aufrufe und Event-Namen für eine effektive Erkennung zu ermitteln. Speziell bei AWS bedeutet das, sich bis zu aws iam create-access-key) vorzuarbeiten sowie die möglichen Ereignisabfolgen vor und nach der Ausführung des Befehls zu analysieren. Der Mitigant Threat Catalog stellt diese Informationen leicht zugänglich bereit – eine operative Ressource, die Verteidiger stärkt.
Neu: 61 Techniken & 32 AWS-Dienste
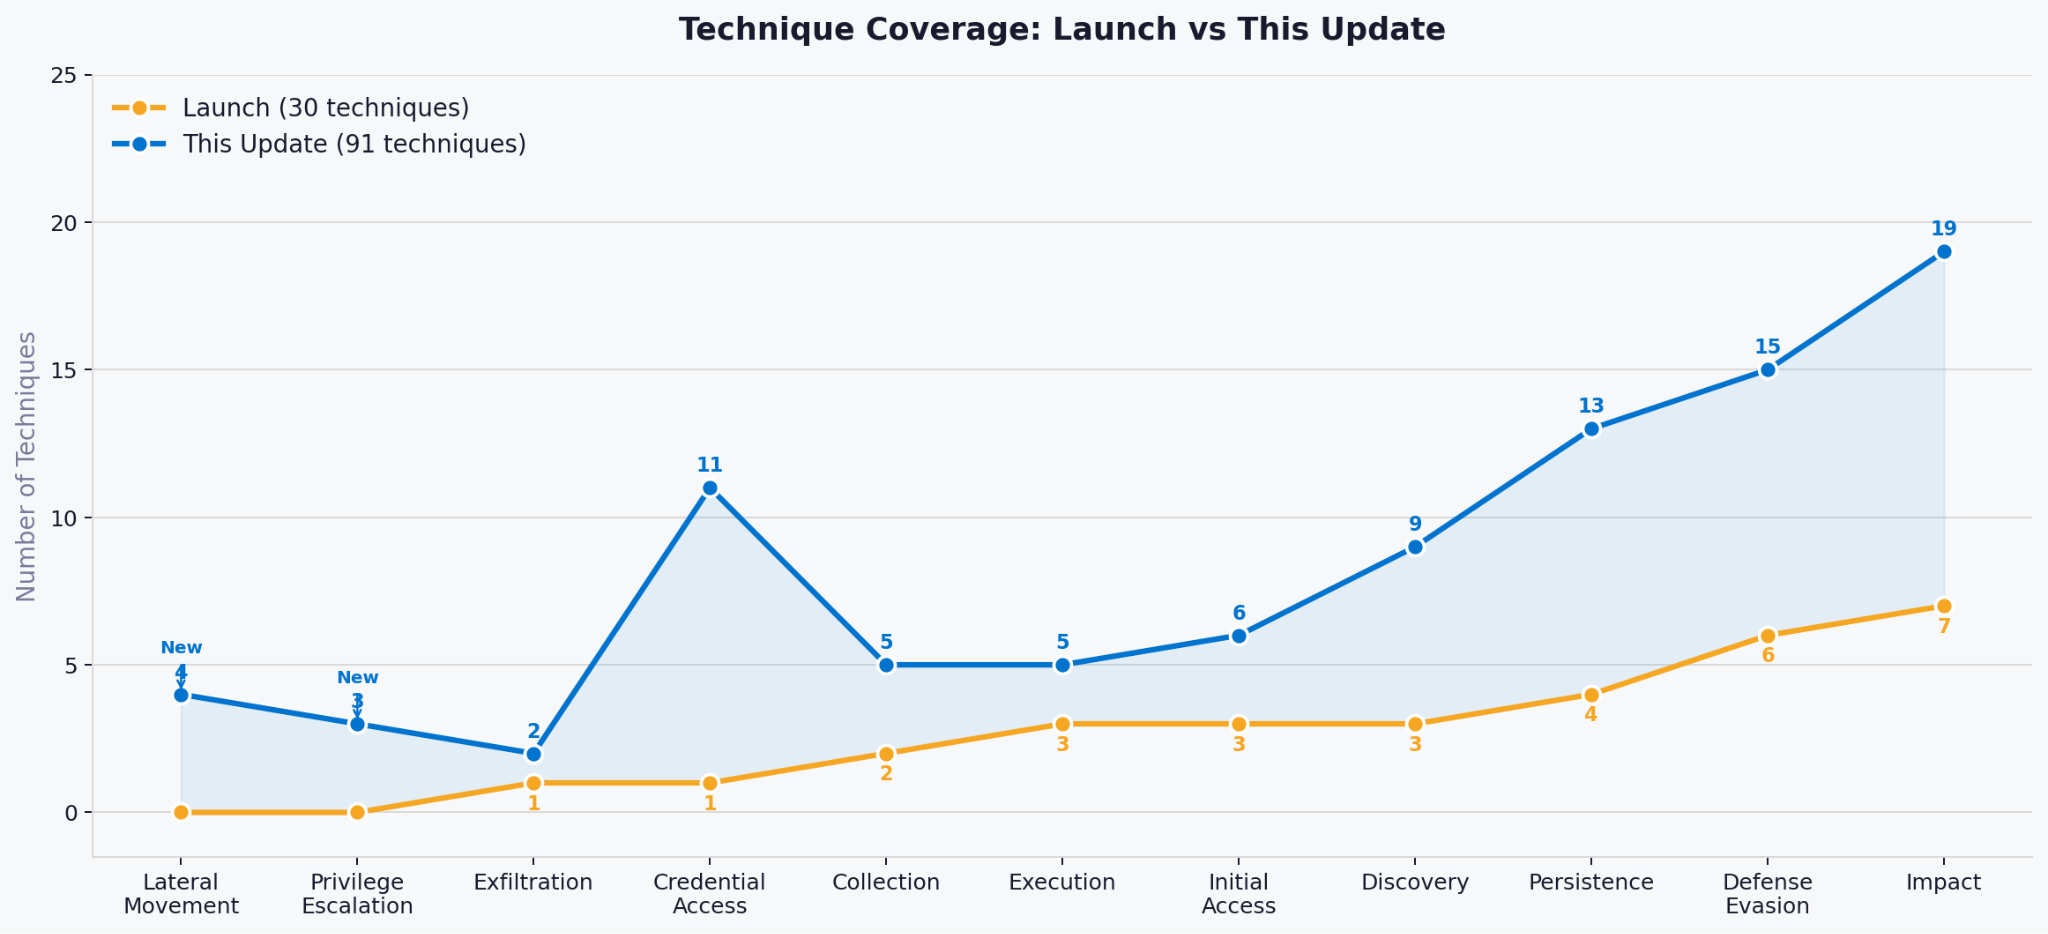
Wir haben 61 Techniken und 12 AWS-Dienste hinzugefügt, womit nun insgesamt 91 Techniken für 32 AWS-Dienste verfügbar sind. Der Katalog umfasst jetzt Techniken für 11 MITRE ATT&CK-Taktiken. Zu den 12 neu hinzugefügten AWS-Diensten gehören Amazon Cognito, Amazon CloudFront, Amazon CloudWatch, Amazon DynamoDB, Amazon EventBridge, Amazon Kinesis, Amazon VPC, Amazon WorkSpaces, AWS Config, AWS IAM Identity Center, AWS Secrets Manager und AWS Security Hub. Insbesondere Angriffstechniken auf Cognito sind auf der für Praktiker notwendigen operativen Ebene selten dokumentiert. IAM Identity Center und Security Hub sind hochrelevante Unternehmensziele: Ersteres steuert den föderierten Zugriff über alle Konten einer AWS-Organisation hinweg, Letzteres ist die Erkennungsebene, die Angreifer am liebsten zuerst ausschalten.
Die Matrix-Ansicht: Abdeckung auf einen Blick
Die ursprüngliche Karten-Raster-Oberfläche eignet sich gut zum Durchsuchen und Finden einzelner Techniken. Sie vermittelt jedoch nicht effektiv, wie der Katalog abgedeckt ist, insbesondere im Hinblick auf die Taktiken. Um zu verstehen, welche Taktiken stark vertreten sind, wo Lücken bestehen und wie sich die Techniken über den Angriffslebenszyklus verteilen, ist eine andere Oberfläche erforderlich.
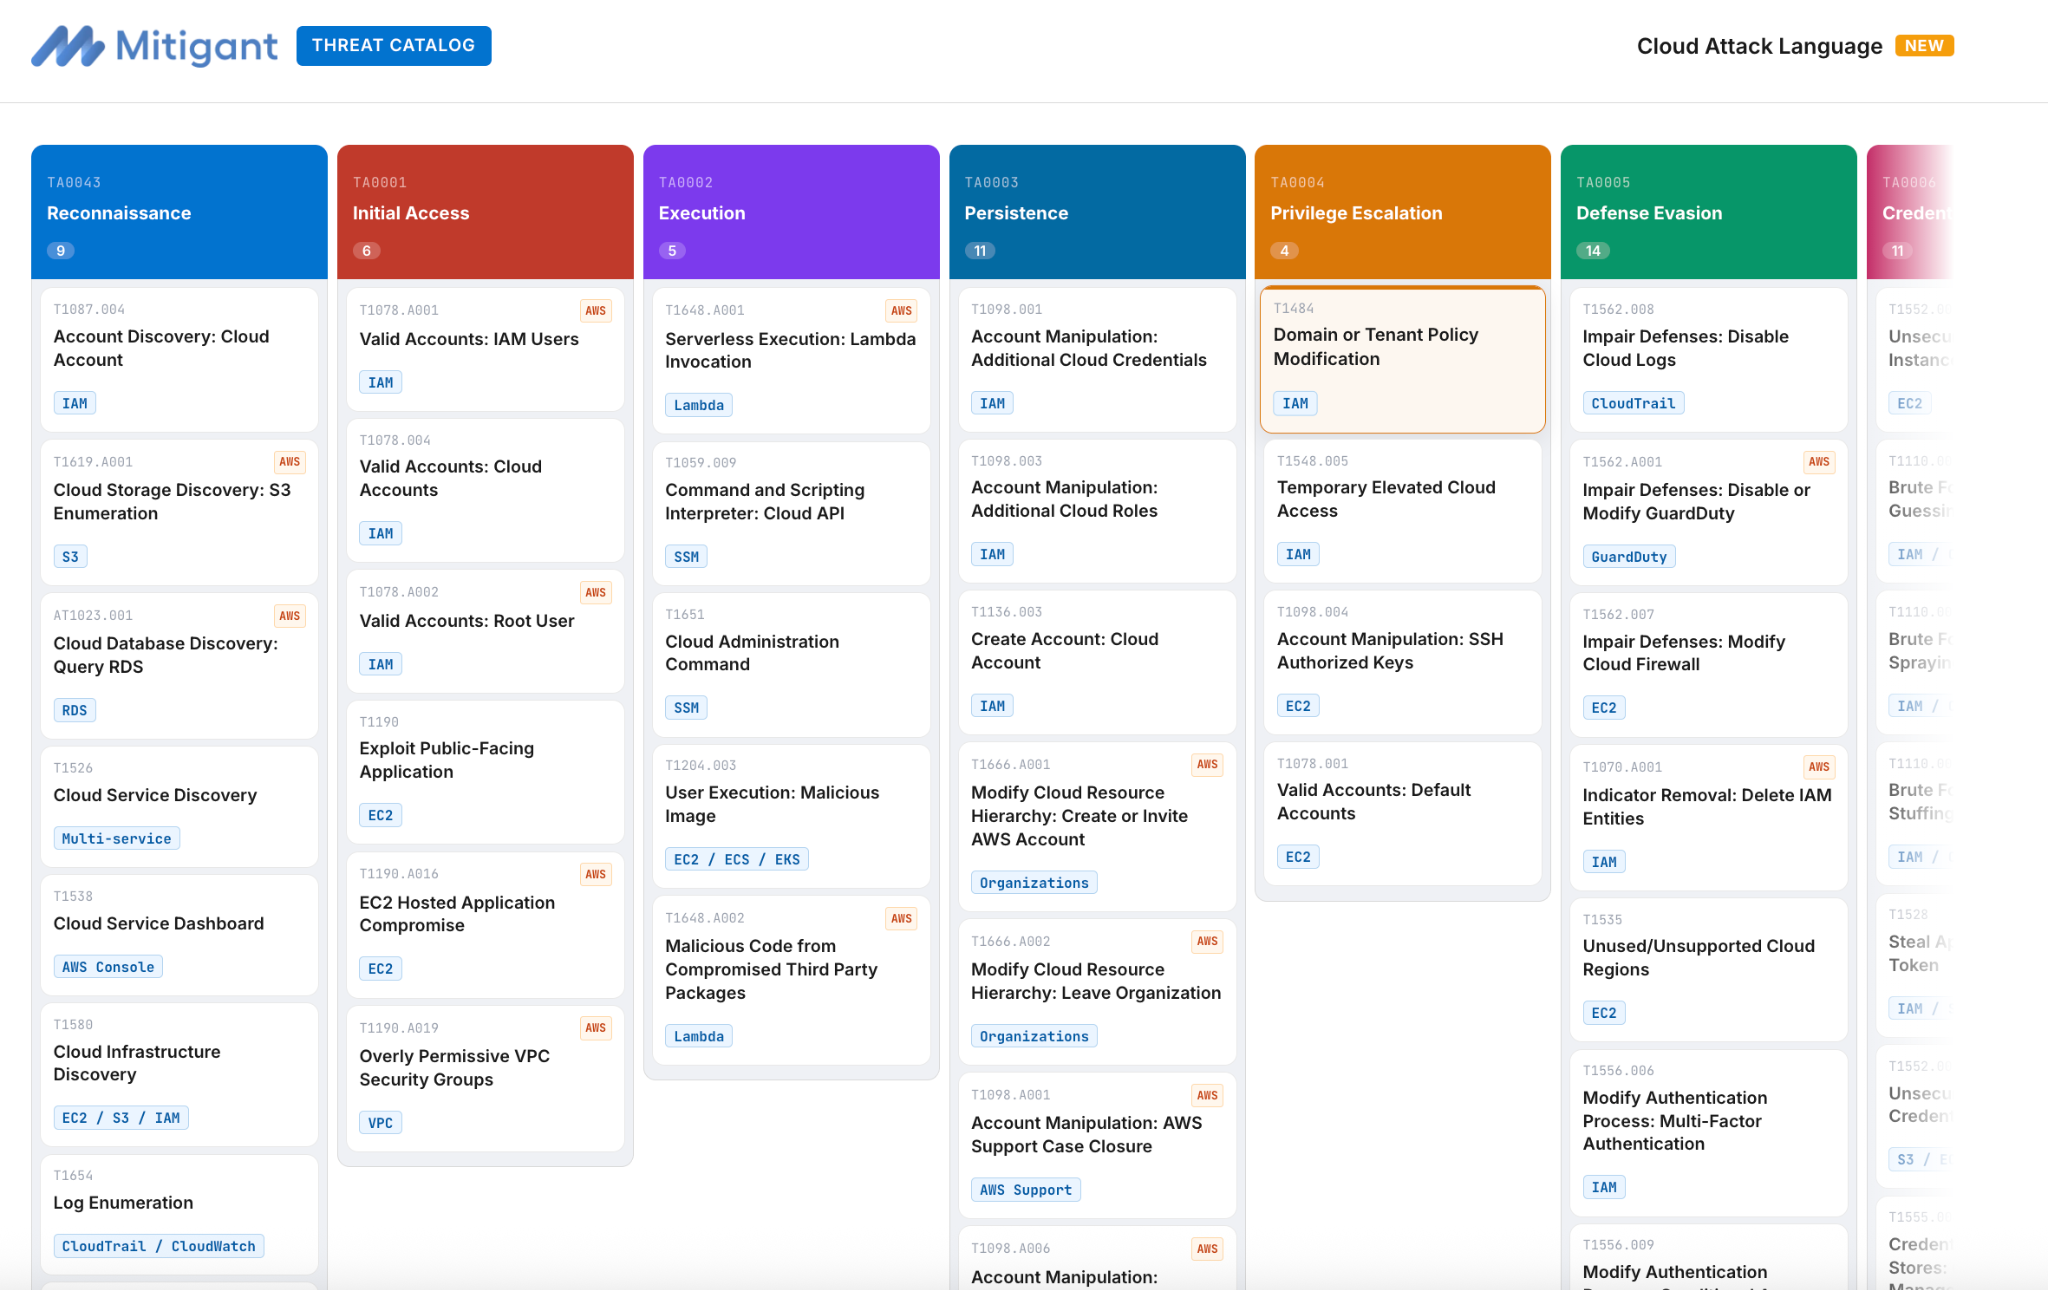
Die neue Matrix-Ansicht löst dieses Problem direkt. Sie ist der MITRE ATT&CK-Matrix nachempfunden und stellt alle 91 Techniken in einem Raster mit 11 Taktik-Spalten dar, wobei jede Spalte farblich nach Taktik kodiert ist. Praktiker, die mit der ATT&CK-Matrix vertraut sind, finden sich sofort zurecht. Jede Technikkarte zeigt die Technik-ID, den Titel und den AWS-Dienst. Ein Klick auf eine Karte führt direkt zur Detailseite der Technik, ohne Zwischenschritte oder Bestätigungsdialoge. Beide Ansichten teilen sich denselben Such- und Filterstatus für Taktiken, Dienste oder Schlagworte.
Wie Praktiker den Katalog nutzen
Drei Nutzungsmuster aus dem ersten Monat sind besonders aufschlussreich – nicht als Plattform-Metriken, sondern weil sie zeigen, wie Praktiker den Katalog tatsächlich einsetzen.
Abwehr von identitätsbasierten Angriffen
Die am häufigsten aufgerufenen Techniken sind Varianten von T1078: Gültige Konten für IAM-Benutzer, Cloud-Konten und die Basistechnik. Das überrascht nicht, da die Kompromittierung von IAM-Anmeldeinformationen in Cloud-Sicherheitsberichten durchweg als der am häufigsten dokumentierte Vektor für den Erstzugriff genannt wird. Praktiker benötigen ausführbare Details zur Abwehr: die exakten sts:AssumeRole Sequenzen, die CloudTrail-Ereignisse ConsoleLogin und GetSessionToken sowie die Befehlsfolgen, die bei einer tatsächlichen Kompromittierung auftreten würden. Der Katalog liefert ihnen genau das.
Praxis vor Theorie: Praktiker überspringen Beschreibungen
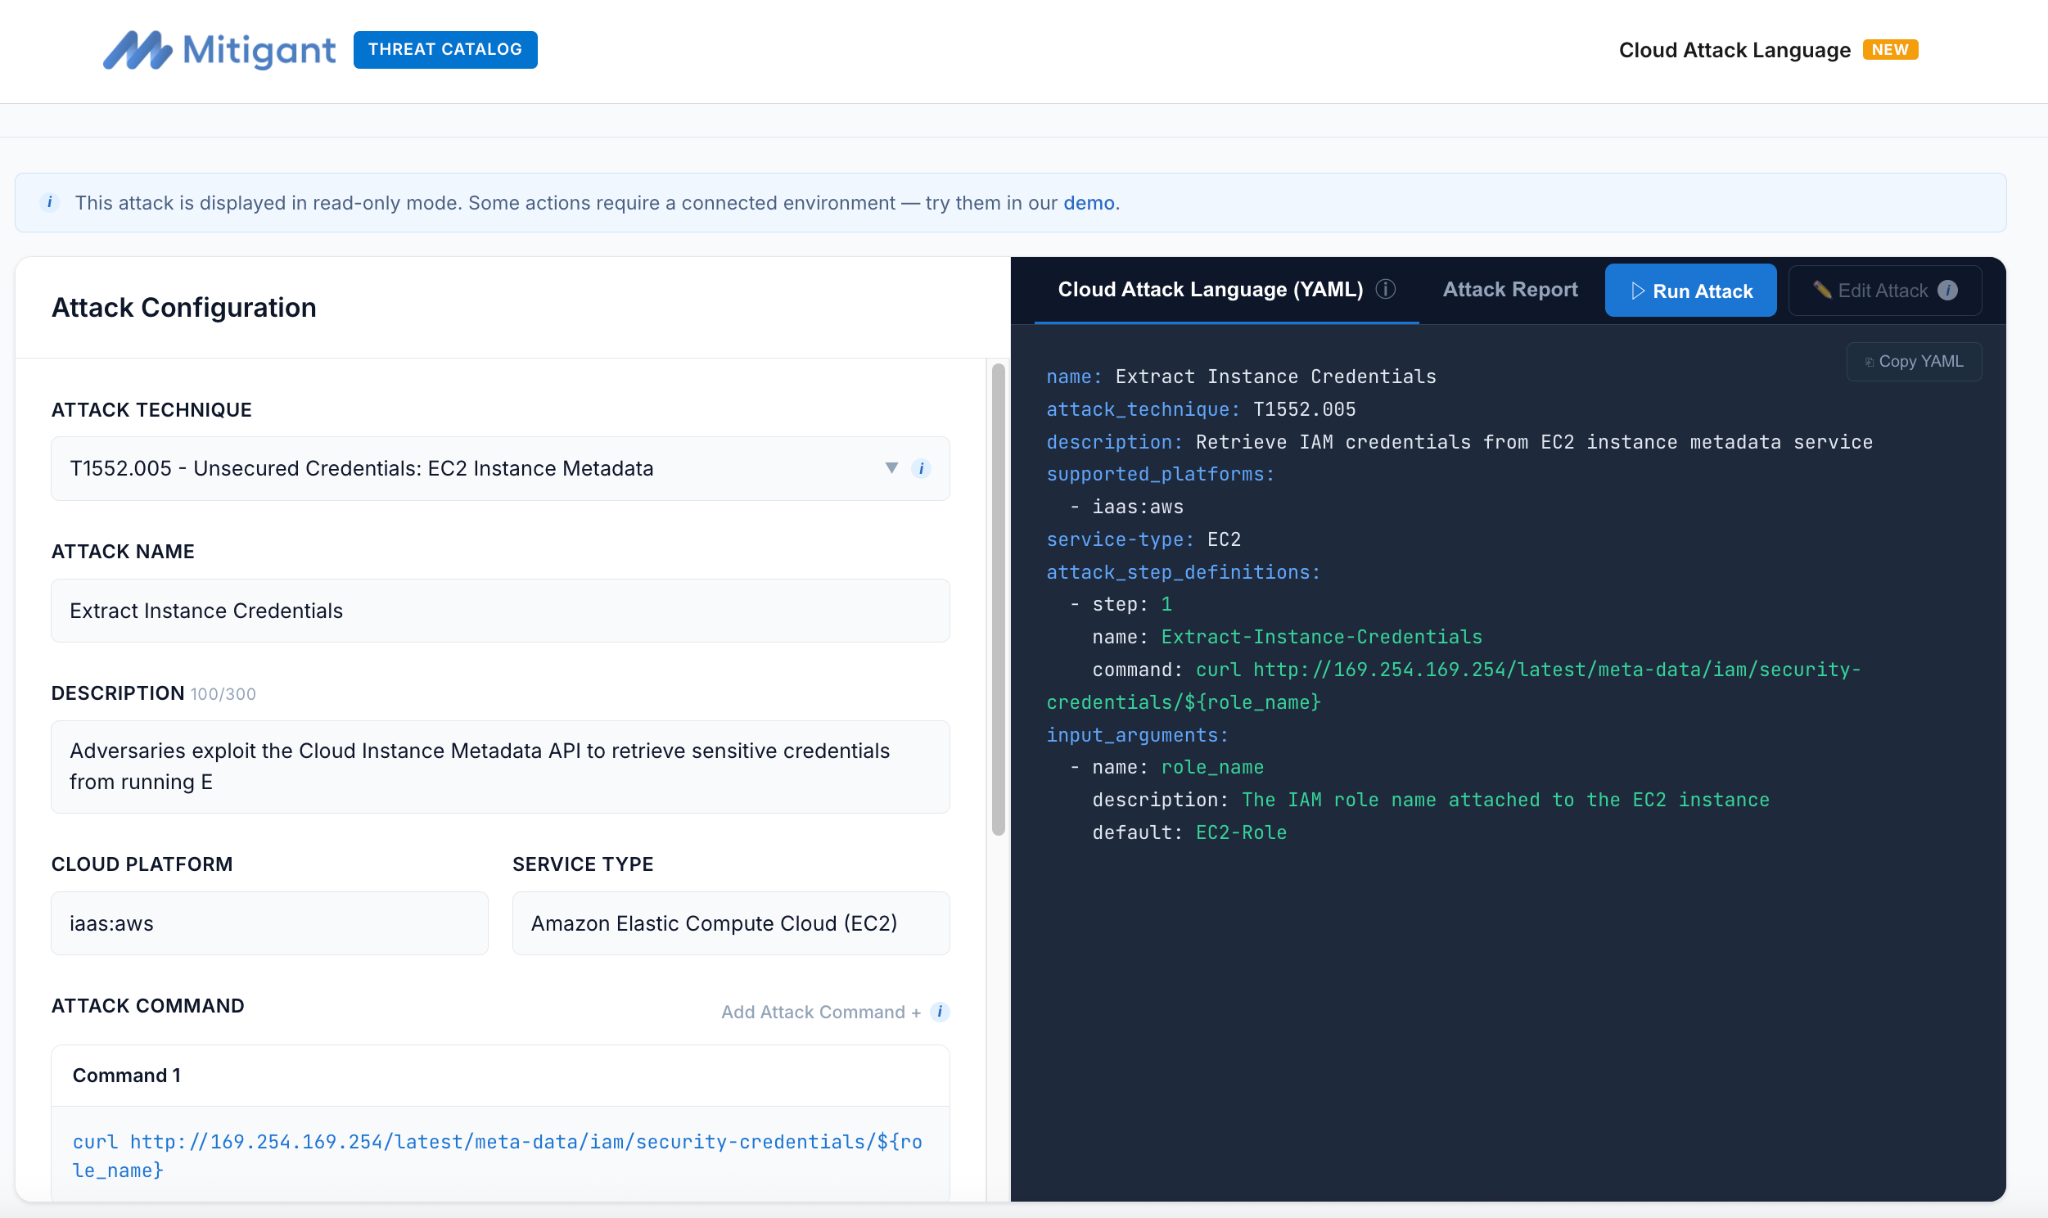
Ein großer Teil der Leser überspringt bei Techniken wie T1552.005 (Ungesicherte Anmeldeinformationen: EC2-Instanz-Metadaten) die Beschreibungen und steuert direkt den Attack Builder an. Dies bestätigt eine starke Präferenz für „zeig mir den Angriff“ gegenüber „erklär mir den Angriffunter erfahrenen Verteidigern; diese wissen höchstwahrscheinlich bereits, was EC2 Instance Metadata ist, und möchten ein Gefühl dafür bekommen, wie die Angriffstechnik aussieht, z. B. curl http://169.254.169.254/latest/meta-data/iam/security-credentials/ . Lustigerweise erzeugt dieser spezifische Befehl kein direktes CloudTrail-Ereignis, was die Erkennung erschwert.
Wer direkt zur Ausführung übergeht, kennt die Theorie bereits und möchte die Praxis erleben. Ein kleiner Hinweis: Wenn Sie den Attack Builder in Aktion sehen möchten, bevor Sie Ihre eigene Umgebung verbinden, bietet die Mitigant-Demo eine vorkonfigurierte AWS-Umgebung, in der Sie Techniken ohne jeglichen Einrichtungsaufwand ausführen können.
Wir freuen uns auf Ihr Feedback
Hier sind zwei Feedback-Möglichkeiten, auf die viele von Ihnen gewartet haben:
Vorschläge/Feedback: Wir haben ein Feedback-System integriert, das von jeder Seite des Katalogs aus zugänglich ist. Im Footer finden Sie den Link „Suggest a Technique or Report an Issue“, der ein strukturiertes Formular öffnet, um Technikvorschläge einzureichen, Korrekturen zu melden oder allgemeines Feedback zu geben. Wenn Sie das Formular von einer Detailseite einer Technik aus öffnen, wird die Technik-ID automatisch vorausgefüllt. Wir sind sehr gespannt auf Ihre Rückmeldungen.
Benachrichtigungen abonnieren: Da wir Sie über die Weiterentwicklung des Katalogs auf dem Laufenden halten möchten, haben wir eine einfache Möglichkeit zur Informationsverbreitung eingeführt – besonders für alle, die über Neuerungen wie neue Techniken, Dienste oder CAL-Skripte informiert werden möchten. T
Wie geht es weiter?
Unsere Vision ist es, so viele AWS-Techniken wie möglich abzudecken – sowohl die AWS-spezifischen, die im AWS Technique Threats Catalog dokumentiert sind, als auch die, die bei MITRE ATT&CK verfügbar sind. Wir möchten zudem auf andere Cloud-Anbieter wie Azure und Google Cloud Platform expandieren. Am wichtigsten ist uns dabei, diese Entscheidungen nicht allein zu treffen; wir freuen uns auf Ihre Vorschläge und Ihr Feedback, um den Kurs des Katalogs so zu bestimmen, dass er den größtmöglichen Nutzen bietet.
Entdecken Sie den Katalog: threats.mitigant.io