Cloud-Angriffsemulation 101: Flache Gewässer


Cloud-Angriffsemulation 101: Erste Schritte
In Teil I dieser Seriehaben wir grundlegende Einblicke in die Cloud-Angriffsemulationgegeben – die innovative Anwendung von Adversary Emulation auf die Cloud. In diesem zweiten Teil gehen wir einen Schritt weiter und tauchen in die Grundlagen der Cloud-Angriffsemulation ein. Wir beginnen mit den Bausteinen, die eine empirische Validierung ermöglichen, anstatt sich auf die von Anbietern behaupteten Prozentzahlen zu verlassen. Anschließend präsentieren wir die grundlegenden Aspekte von Mitigant CAE, die uns vom Markt abheben, und untermauern dies, indem wir zeigen, wie Unternehmen Mitigant CAE nutzen können, um zwei leistungsstarke Branchenstrategien zu vereinen: Threat-Informed Defense und Continuous Threat Exposure Management (CTEM).
Der Trugschluss der MITRE ATT&CK-Abdeckung: Wenn Sicherheitskennzahlen in die Irre führen
Sicherheitsteams sind in gefährlicher Weise von einer einzigen Kennzahl abhängig geworden: den MITRE ATT&CK-Abdeckungsprozentsätzen. Anbieter werben stolz mit „52 % ATT&CK-Abdeckung“ oder „100 % Erkennungsrate“,während Beschaffungsteams auf Basis dieser Zahlen millionenschwere Entscheidungen treffen. Cyber-Versicherungsprämien steigen und fallen mit diesen Abdeckungsangaben. Doch hier ist die unangenehme Wahrheit, die durch aktuelle wissenschaftliche Untersuchungen gestützt wird: Diese Prozentzahlen erzeugen ein falsches Sicherheitsgefühl, das Angreifer stillschweigend ausnutzen.
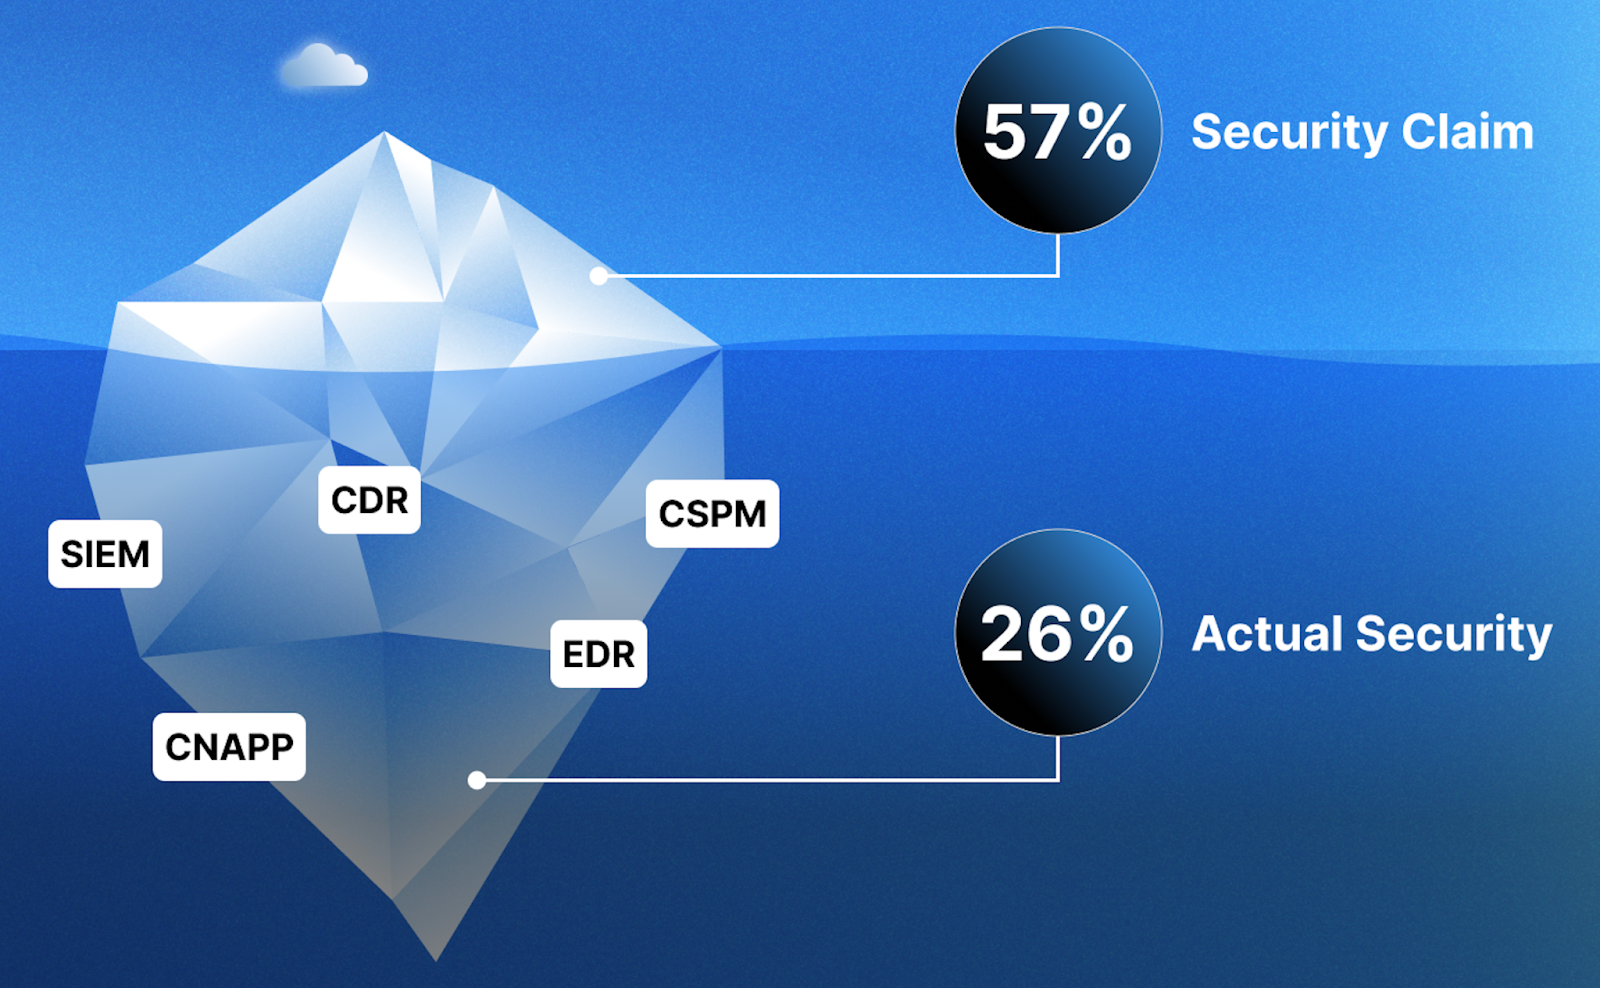
Eine umfassende Studie, die drei große Endpoint-Detection-Produkte sowie Open-Source-Erkennungsregeln analysierte, deckte eine beunruhigende Diskrepanz zur Realität auf. Als die Forscher filterten Bei kritischen Regeln (also den Erkennungen, die bei einem ernsthaften Angriff wirklich zählen) sank die Abdeckung von 48–55 % auf gerade einmal 25–26 %.
Die Auswirkungen gehen weit über rein akademisches Interesse hinaus: Unternehmen treffen Risikoentscheidungen auf Basis unvollständiger Informationen und bauen ihre Sicherheitsstrategien auf einem Fundament auf, das sich je nach Anbieterperspektive verschiebt. Fast 28 % der ATT&CK-Techniken wurden von keinem der untersuchten Produkte abgedeckt, während weitere 40 % auf Methoden setzten, die anfällig für eine hohe Anzahl an Fehlalarmen sind.
Genau hier setzt Mitigant Cloud Attack Emulation (CAE) an. Anstatt sich auf theoretische Erkennungsregeln zu berufen,validiert Mitigant CAE die tatsächliche Wirksamkeit dieser Sicherheitstools in Cloud-Umgebungen. Wir führen Unternehmen weg von der Illusion bloßer Abdeckungsversprechen hin zu echter Sicherheitseffektivität; einer empirischen Validierung, die präzise aufzeigt, welche Angriffe erfolgreich sind, welche Abwehrmaßnahmen greifen und wo die tatsächlichen Sicherheitslücken liegen.
Mitigant Attack Primitives
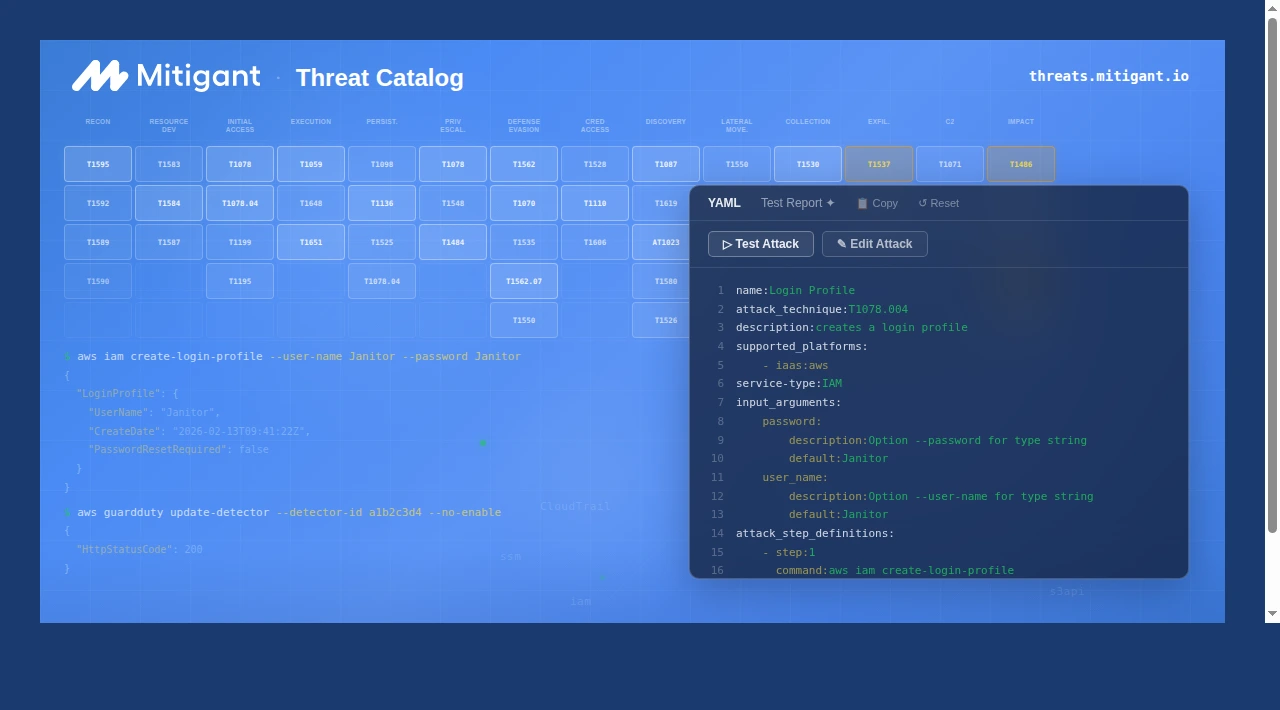
Cloud-Angriffsemulation basiert auf modularen Bausteinen: atomaren Angriffsaktionen und mehrstufigen Szenarien, die Flexibilität mit Realismus verbinden. So können Sicherheitsteams alles testen – von einzelnen Techniken bis hin zu kompletten Angriffskampagnen, die auf realen Bedrohungsakteuren basieren.
Angriffsaktionen: Atomare Cloud-native Sicherheitstests
Betrachten Sie Angriffsaktionen als die grundlegenden Einheiten gegnerischen Verhaltens – atomare Sicherheitstests, die eine oder mehrere Techniken emulieren, die Angreifer tatsächlich zur Kompromittierung von Cloud-Infrastrukturen nutzen. Im Gegensatz zu herkömmlichen Penetration-Testing-Tools, die nachträglich für die Cloud angepasst wurden, sind die Angriffsaktionen von Mitigant CAE von Grund auf Cloud-nativ konzipiert. Sie verstehen Cloud-APIs, respektieren die Cloud-Architektur und agieren innerhalb des Sicherheitsmodells der Cloud, anstatt dagegen zu arbeiten.
Jede Mitigant CAE-Angriffsaktion zielt auf spezifische Cloud-Dienste ab und ist direkt mit MITRE ATT&CK-Techniken verknüpft. Noch wichtiger ist, dass sie mit den Bedrohungsakteuren markiert sind, die diese Techniken nachweislich einsetzen – basierend auf validierten CTI-Daten statt auf theoretischen Modellen. Ein Beispiel: Die Angriffsaktion „Windows VM Custom Script Extension“ emuliert eine Post-Exploitation-Technik, bei der Angreifer legitime Azure-Verwaltungsfunktionen missbrauchen, um Schadsoftware auf virtuellen Maschinen zu installieren. Dies ist kein theoretisches Risiko; APT29 und andere hochentwickelte Bedrohungsakteure setzen diese Technik aktiv ein.
Angriffsszenarien: Mehrstufige Realität abbilden
Angriffe in der realen Welt finden nicht isoliert statt. Angreifer führen nicht einfach eine einzelne Technik aus und erklären den Sieg. Sie verketten Techniken in sorgfältig orchestrierten Sequenzen, um spezifische Ziele zu erreichen. Ein Ransomware-Angriff beginnt möglicherweise mit der Aufklärung, schreitet über die Privilegieneskalation fort, etabliert Persistenz, exfiltriert Daten zur doppelten Erpressung und verschlüsselt schließlich die Systeme. Jede Phase nutzt unterschiedliche Techniken, zielt auf verschiedene Cloud-Dienste ab und löst unterschiedliche Abwehrmechanismen aus.
Genau hier werden Angriffsszenarien unverzichtbar. Die Angriffsszenarien von Mitigant CAE bauen auf Angriffsaktionen wie LEGO-Steinen auf, indem sie zwei oder mehr atomare Aktionen in spezifischen Sequenzen kombinieren, um realistische, mehrstufige Angriffskampagnen zu emulieren. Das modulare Design ermöglicht es Sicherheitsteams, benutzerdefinierte Szenarien zu erstellen, die ihrem spezifischen Bedrohungsmodell entsprechen, oder auf vorgefertigte Szenarien zurückzugreifen, die auf dokumentierten Kampagnen von Bedrohungsakteuren in CTI-Berichten basieren.
Mitigant CAE bietet zwei Arten von Angriffsszenarien an, die unterschiedliche, aber sich ergänzende Zwecke erfüllen: verwaltete Angriffsszenarien und benutzerdefinierte Angriffsszenarien.
Verwaltete Angriffsszenarien
Angriffsszenarien emulieren spezifische Angriffskampagnen, die in maßgeblichen CTI-Berichten beschrieben werden. Diese werden von Mitigant kuratiert, gepflegt und aktualisiert, sobald neue Bedrohungsinformationen verfügbar sind. Wenn eine neue APT-Gruppe mit neuartigen Techniken auftaucht, wenn Ransomware-Banden auf neue Taktiken umsteigen oder wenn cloud-spezifische Angriffsmuster in freier Wildbahn auftreten, werden die verwalteten Szenarien aktualisiert, um diese sich entwickelnde Realität widerzuspiegeln. Sicherheitsteams profitieren von dieser kontinuierlichen Aktualisierung, ohne selbst zu CTI-Experten werden zu müssen.
Ein verwaltetes Angriffsszenario könnte beispielsweise die vollständige Angriffskette des Bedrohungsakteurs Scattered Spider emulieren: Erstzugriff durch Diebstahl gültiger Anmeldedaten, Privilegieneskalation innerhalb von Entra ID, laterale Bewegung zu wertvollen Cloud-Ressourcen und schließlich Datenexfiltration zur Erpressung. Jeder Schritt entspricht dokumentierten TTPs von Scattered Spider, die in der Praxis beobachtet wurden.
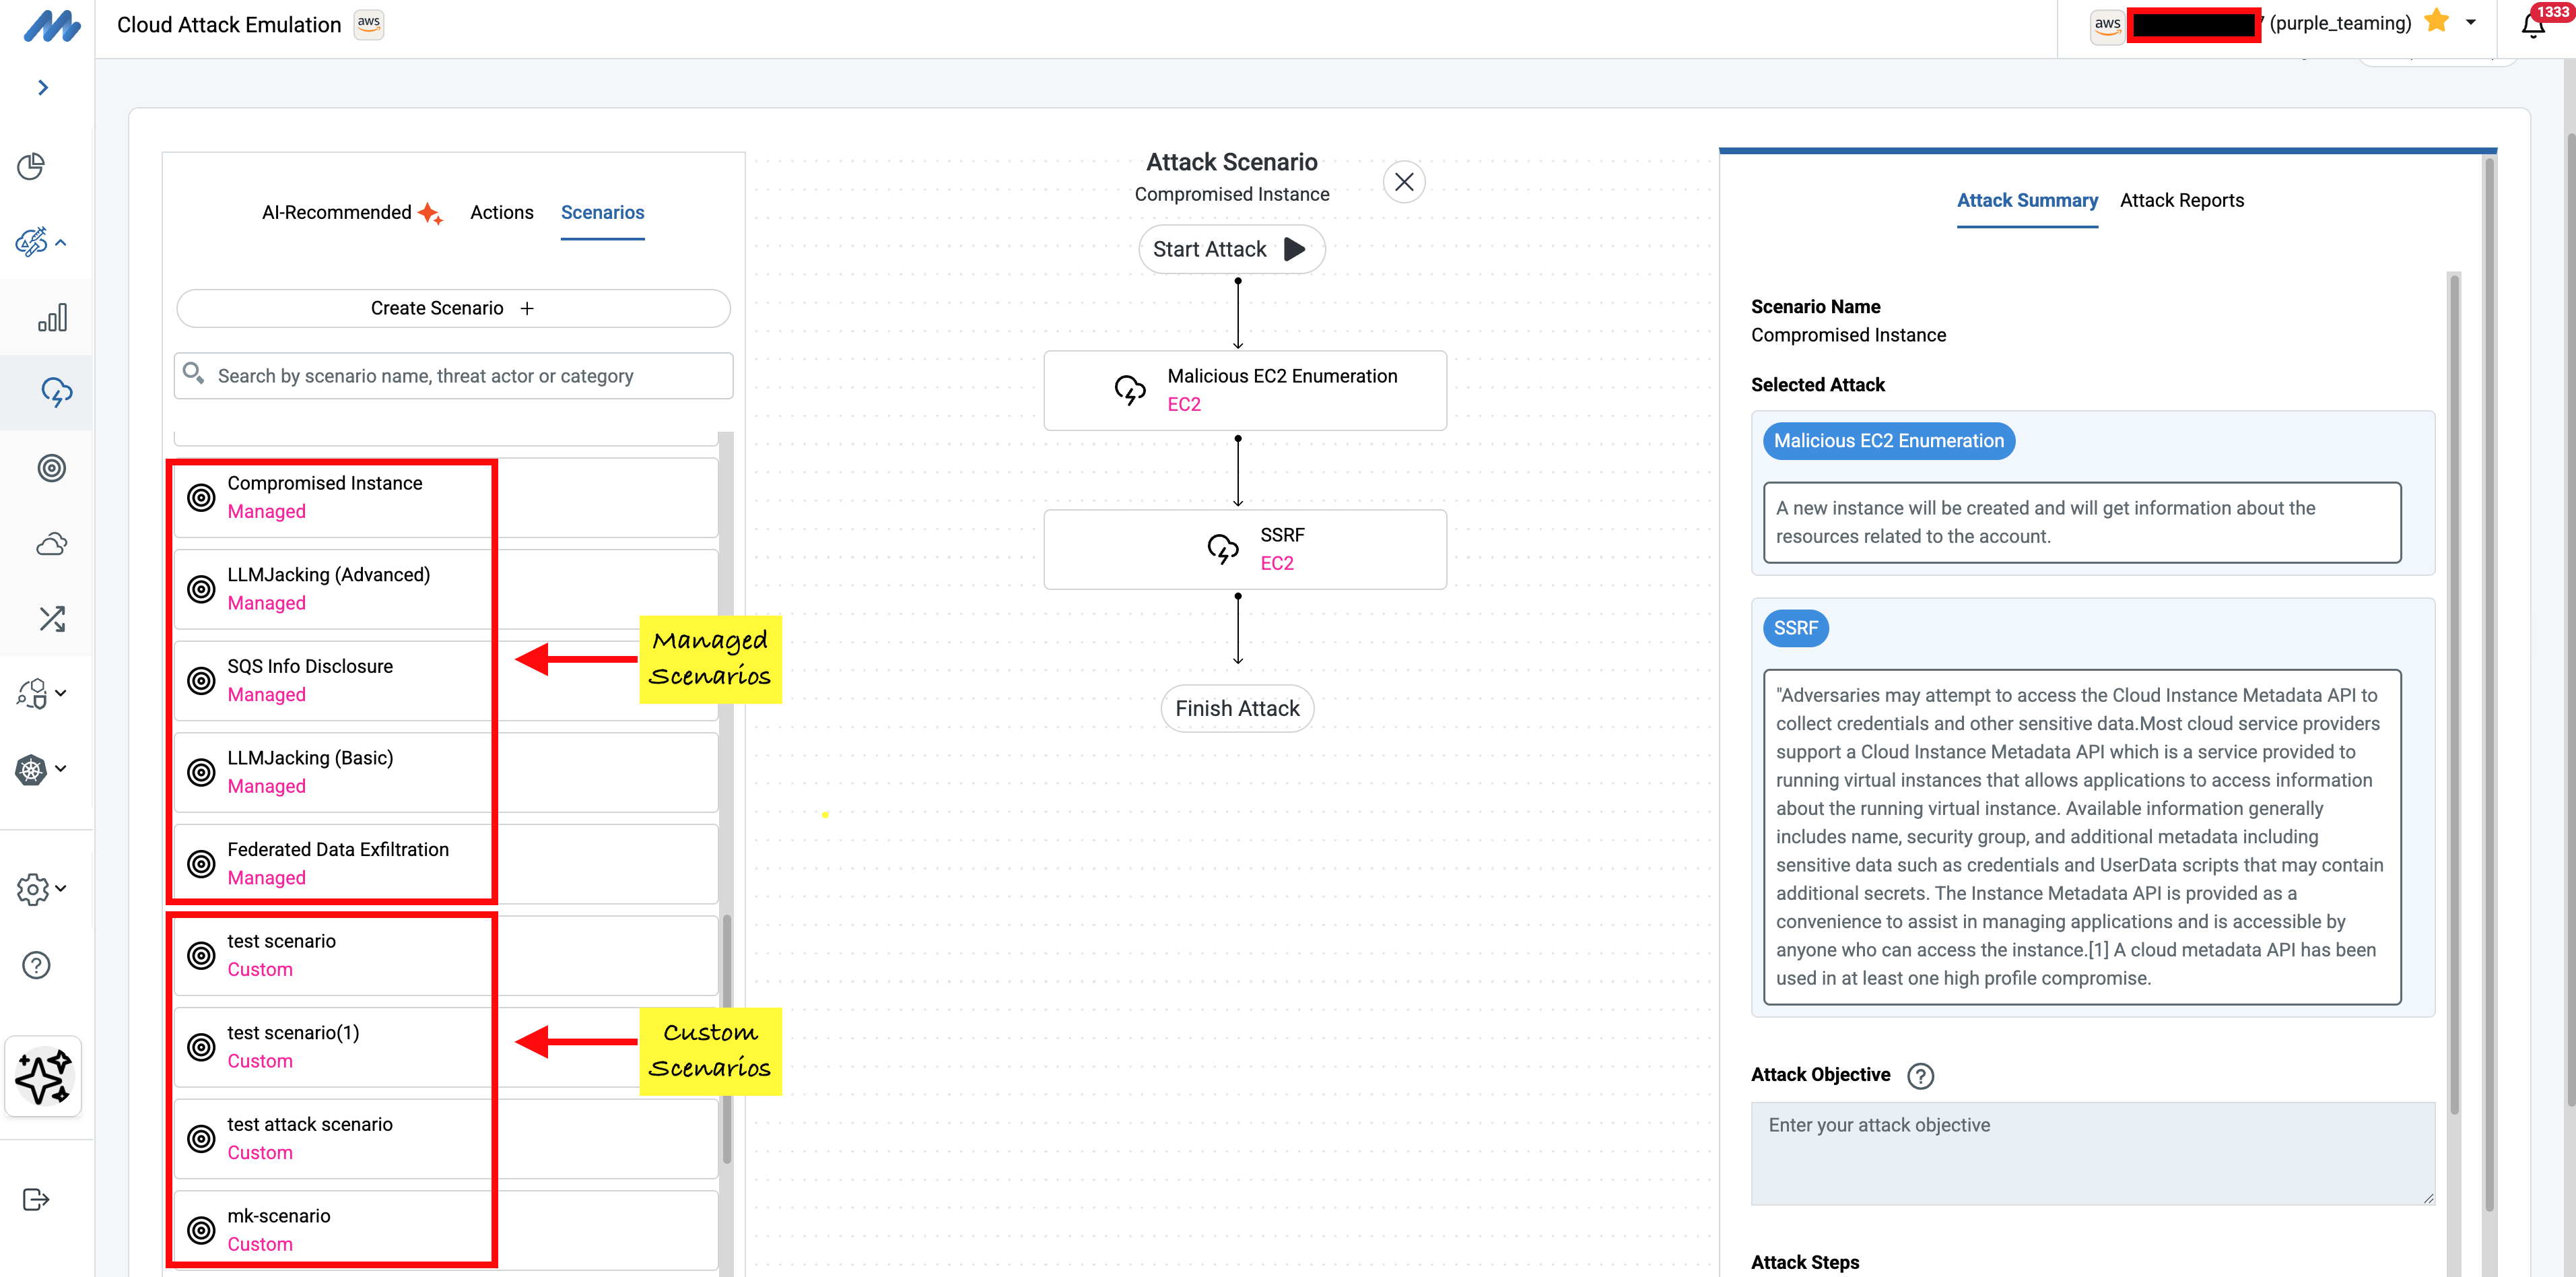
Benutzerdefinierte Angriffsszenarien
Benutzerdefinierte Angriffsszenarien ermöglichen es Sicherheitsteams, Szenarien zu erstellen, die auf ihre einzigartigen Umgebungen, Bedrohungsmodelle usw. zugeschnitten sind. Dies sorgt für die nötige Flexibilität, um Angriffe für kontextbezogene Anwendungsfälle zu entwickeln, beispielsweise um sie auf spezifische, besonders schützenswerte Assets auszurichten oder um aktuelle CTI-Daten für eine bestimmte Branche zu berücksichtigen.
Das Erstellen benutzerdefinierter Szenarien ist unkompliziert: Wählen Sie die relevanten Angriffsaktionen aus der Bibliothek aus, ordnen Sie sie in der gewünschten Reihenfolge an und führen Sie sie aus. Die Plattform übernimmt die Orchestrierung, verwaltet Abhängigkeiten zwischen den Schritten, erfasst umfassende Telemetriedaten in jeder Phase und sorgt anschließend für eine ordnungsgemäße Bereinigung. Dies demokratisiert Red-Teaming-Funktionen, die zuvor nur Organisationen mit eigenen Offensive-Security-Teams oder denjenigen, die sich externe Berater leisten konnten, vorbehalten waren.
Die mehrstufige Natur von Szenarien offenbart etwas, das einzelne Angriffsaktionen nicht können: die Wirksamkeit Ihrer Defense-in-Depth-Strategie. Sicherheitsgruppen könnten beispielsweise erste Eindringversuche nicht blockieren und ein EDR könnte Schritte zur Rechteausweitung übersehen, aber den Persistenzmechanismus erkennen. Zudem helfen Angriffsszenarien bei der Konfiguration von SIEMs, um Ereignisse über Angriffsketten hinweg zu korrelieren und bei lateralen Bewegungen Alarm zu schlagen.
Strategien zur Angriffsorchestrierung
Mitigant CAE verfolgt einen intuitiven und effektiven Ansatz zur Angriffsorchestrierung, der ein Gleichgewicht zwischen Sicherheit und Realismus fördert. Die Angriffsorchestrierung besteht aus zwei Ausführungsstrategien: Inline-Angriffe und bereitgestellte Angriffe. Diese Ausführungsstrategien werden sowohl für Angriffsaktionen als auch für Angriffsszenarien angewendet. Lassen Sie uns diese Strategien kurz besprechen.
Inline-Angriffe
Diese Angriffe zielen auf bestehende Cloud-Ressourcen in Ihrer Umgebung ab. Sie operieren gegen tatsächliche S3-Buckets, laufende EC2-Instanzen, bereitgestellte Lambda-Funktionen und Bedrock-Ressourcen. Der Mehrwert liegt hier in einem unübertroffenen Realismus; Sie testen Ihre tatsächliche Sicherheitslage und keine bereinigte Laborumgebung. Wenn Ihr CSPM-Tool eine Fehlkonfiguration eines S3-Buckets meldet, beweist ein Inline-Angriff, ob diese Fehlkonfiguration tatsächlich ausnutzbar ist oder lediglich theoretisches Rauschen darstellt. Inline-Angriffe erfordern eine ausgefeilte Orchestrierung, um sicher gegen Cloud-Umgebungen (Pre-Production- und Produktionsressourcen) ausgeführt zu werden. Mitigant CAE übernimmt automatisch mehrere komplexe Vorgänge, die für sichere und erfolgreiche Angriffe geeignet sind, einschließlich Ressourcen- erkennung, Berechtigungsprüfungen, Statuserfassung, Abhängigkeitsauflösung, Sicherheitsleitplanken und Rollback.
Bereitgestellte Angriffe
Provisionierte Angriffe funktionieren durch das Bereitstellen temporärer Infrastruktur, um Angriffstechniken sicher zu emulieren, ohne Produktionssysteme zu gefährden. Dieser Ansatz ist für Angriffe konzipiert, die potenziell zu Dienstunterbrechungen oder Datenverlust führen könnten; Mitigant CAE erstellt automatisch isolierte Ressourcen, führt Angriffe aus, sammelt Telemetriedaten und bereinigt die angegriffenen Ressourcen anschließend. Dies bietet Sicherheitsteams die Möglichkeit, realistisch zu testen, ohne befürchten zu müssen, kritische Systeme lahmzulegen.

Die Intelligenz liegt in der automatischen Auswahl. CAE analysiert den Kontext Ihrer Cloud-Umgebung und bestimmt, welche Strategie für die jeweilige Angriffsaktion sinnvoll ist. Ein Aufklärungsangriff, der lediglich S3-Buckets auflistet? Dieser läuft sicher inline ab. Eine Simulation zur Datenexfiltration? Diese erfordert möglicherweise die Erstellung von Ressourcen, um den Zugriff auf sensible Produktionsdaten zu vermeiden. Sicherheitsteams müssen diese Entscheidungen nicht manuell treffen; die Plattform übernimmt diese Komplexität.
Dies steht in krassem Gegensatz zu herkömmlichen Breach-and-Attack-Simulation-Tools und verschiedenen Open-Source-Tools, die üblicherweise vollständig wegwerfbare Schattenumgebungen aufbauen. Während diese Ansätze Sicherheit garantieren, opfern sie genau das, worauf es am meisten ankommt: zu testen, ob Ihre tatsächlichen Sicherheitskontrollen, so wie sie spezifisch konfiguriert sind, auch wirklich funktionieren. Angreifer zielen nicht höflich auf Ihre Testumgebung ab; sie zielen auf die Produktion. Ihre Validierungsstrategie sollte dasselbe tun, jedoch mit angemessenen Sicherheitsvorkehrungen.
Bedrohungsorientierte Verteidigung in der Praxis
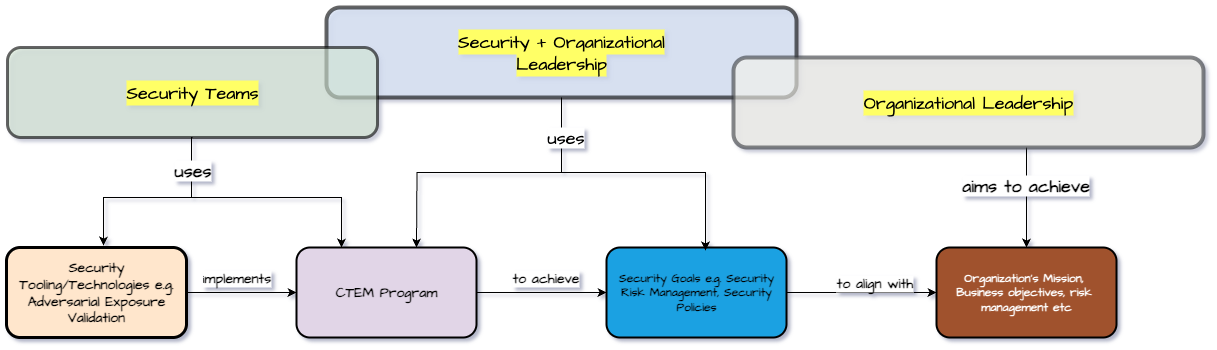
Bedrohungsorientierte Verteidigung ermöglicht es Unternehmen, sich von der Jagd nach Schwachstellenkennzahlen abzuwenden und sich auf die wirklich relevanten Bedrohungen zu konzentrieren, indem CTI, implementierte Sicherheitsmaßnahmen und Gegner-Emulation kombiniert werden. Dieser Ansatz ist effektiv, da er dabei hilft, Bedrohungen zu priorisieren und zu validieren, dass die implementierten Maßnahmen Angriffe wirksam verhindern. Lesen Sie diesen Blogbeitrag , in dem wir praktisch demonstriert haben, wie man gemeinsam mit unserem Partner eine bedrohungsorientierte Verteidigung implementiert; sekoia. Während die meisten Unternehmen die bedrohungsorientierte Verteidigung und Gartners CTEM als zwei getrennte Strategien betrachten, sehen wir diese als komplementär und als eine tatsächlich kraftvolle Synergie.
Die Lücke bei der intelligenzgesteuerten Validierung
Die Cybersicherheitsbranche hat das Konzept der bedrohungsorientierten Verteidigung angenommen; die Idee, dass Verteidigungsstrategien durch tatsächliches Gegnerverhalten geprägt sein sollten, anstatt durch das Abhaken von Compliance-Listen oder Anbieter-Feature-Listen. Unternehmen investieren massiv in CTI-Feeds und stellen Analysten ein, um zu verstehen, was Bedrohungsakteure tun. Dennoch besteht weiterhin eine kritische Lücke: Woher wissen Sie, ob Ihre Verteidigung tatsächlich gegen die Bedrohungen funktioniert, die Sie überwachen?
Dies ist die Validierungslücke, die Mitigant CAE schließt, indem CTI direkt in den Prozess der Angriffsemulation integriert wird. Dadurch entsteht eine kontinuierliche Feedbackschleife zwischen implementierten Sicherheitsmaßnahmen (z. B. eingesetzte Sicherheitstools), CTI und Validierungsbemühungen. Wenn CTI-Berichte darauf hinweisen, dass APT29 aktiv Cloud-Umgebungen mit spezifischen Techniken angreift, dokumentiert CAE diese Informationen nicht nur; es ermöglicht Ihnen zu testen, ob Ihre Sicherheitstools diese Techniken verhindern, erkennen oder eine Wiederherstellung ermöglichen würden.

Die meisten Angriffsaktionen und Szenarien in Mitigant CAE enthalten einen Bedrohungskontext: Welche Bedrohungsakteure nutzen diese Technik, welche Kampagnen haben sie eingesetzt, was sind die typischen Ziele und welche Branchen sind am häufigsten betroffen? Dieser Kontext verwandelt eine abstrakte Angriffsemulation in eine gezielte, relevante Validierung. Anstatt gegen einen generischen „bösen Akteur“ zu testen, validieren Sie Ihre Verteidigung gegen die spezifischen Gegner, die Ihr Unternehmen am wahrscheinlichsten ins Visier nehmen.
Stellen Sie sich ein Finanzdienstleistungsunternehmen vor, das Informationen über die Bedrohungsgruppe Scattered Spiderüberwacht. Anstatt nur darauf zu hoffen, dass die Sicherheitskontrollen greifen, können sie gezielt Angriffe ausführen, die mit „Scattered Spider “-Techniken“ markiert sind, und diese gegen ihre Cloud-Infrastruktur testen. Die Ergebnisse liefern empirische Beweise: Diese Techniken wurden von unseren Kontrollen blockiert, jene Techniken haben unsere Abwehr umgangen – und hier ist die Telemetrie, die dies belegt.
MITRE ATT&CK richtig nutzen
MITRE ATT&CK ist nach wie vor von unschätzbarem Wert, um die Taktiken, Techniken und Vorgehensweisen von Angreifern zu verstehen. Das Framework bietet eine gemeinsame Sprache für die Diskussion von Bedrohungen, eine strukturierte Methode zur Dokumentation der Abdeckung und eine Grundlage für bedrohungsorientierte Strategien. Das Problem ist nicht ATT&CK selbst, sondern der Missbrauch von Abdeckungsgraden als Indikator für die tatsächliche Sicherheitseffektivität.
Mitigant CAE nutzt ATT&CK so, wie es gedacht ist: als Framework zum Verständnis von Angreiferverhalten und nicht als Checkliste für Anbieter, um mit Abdeckungsquoten zu werben. Jede Angriffsaktion wird präzise bestimmten ATT&CK-Techniken zugeordnet. Doch CAE geht über das reine Mapping hinaus: Es beweist, ob Ihre Erkennungsmechanismen für diese Techniken in der Praxis auch wirklich funktionieren.
Das ist der entscheidende Unterschied. Wenn ein Anbieter „T1078 Valid Accounts “-Abdeckung“ verspricht, bedeutet das oft nur, dass eine Erkennungsregel existiert, die theoretisch anschlagen könnte, wenn jemand gestohlene Zugangsdaten verwendet. CAE validiert, ob Ihre spezifische Implementierung diese Technik auch tatsächlich erkennt, wenn sie in Ihrer Cloud-Umgebung mit Ihrer individuellen Konfiguration und unter Anwendung verschiedener Verfahren der Technik ausgeführt wird. Der Unterschied zwischen theoretischer Abdeckung und empirischer Validierung ist der Unterschied zwischen der Hoffnung, sicher zu sein, und dem Wissen, dass man es ist.
CTEM-Implementierung mit Mitigant CAE
Das Framework für kontinuierliches Bedrohungsexpositionsmanagement (CTEM) gewinnt zunehmend an Bedeutung, da Unternehmen erkennen, dass punktuelle Sicherheitsbewertungen mit der sich schnell entwickelnden Bedrohungslandschaft nicht mehr Schritt halten können. CTEM setzt auf einen kontinuierlichen Zyklus: Assets entdecken, nach Risiko priorisieren, Exposition validieren, Gegenmaßnahmen einleiten und den Prozess wiederholen. Dieser Zyklus trägt der Tatsache Rechnung, dass die Sicherheitslage dynamisch und nicht statisch ist; neue Schwachstellen entstehen, Risiken verändern sich und Angreifer entwickeln ihre Methoden ständig weiter.
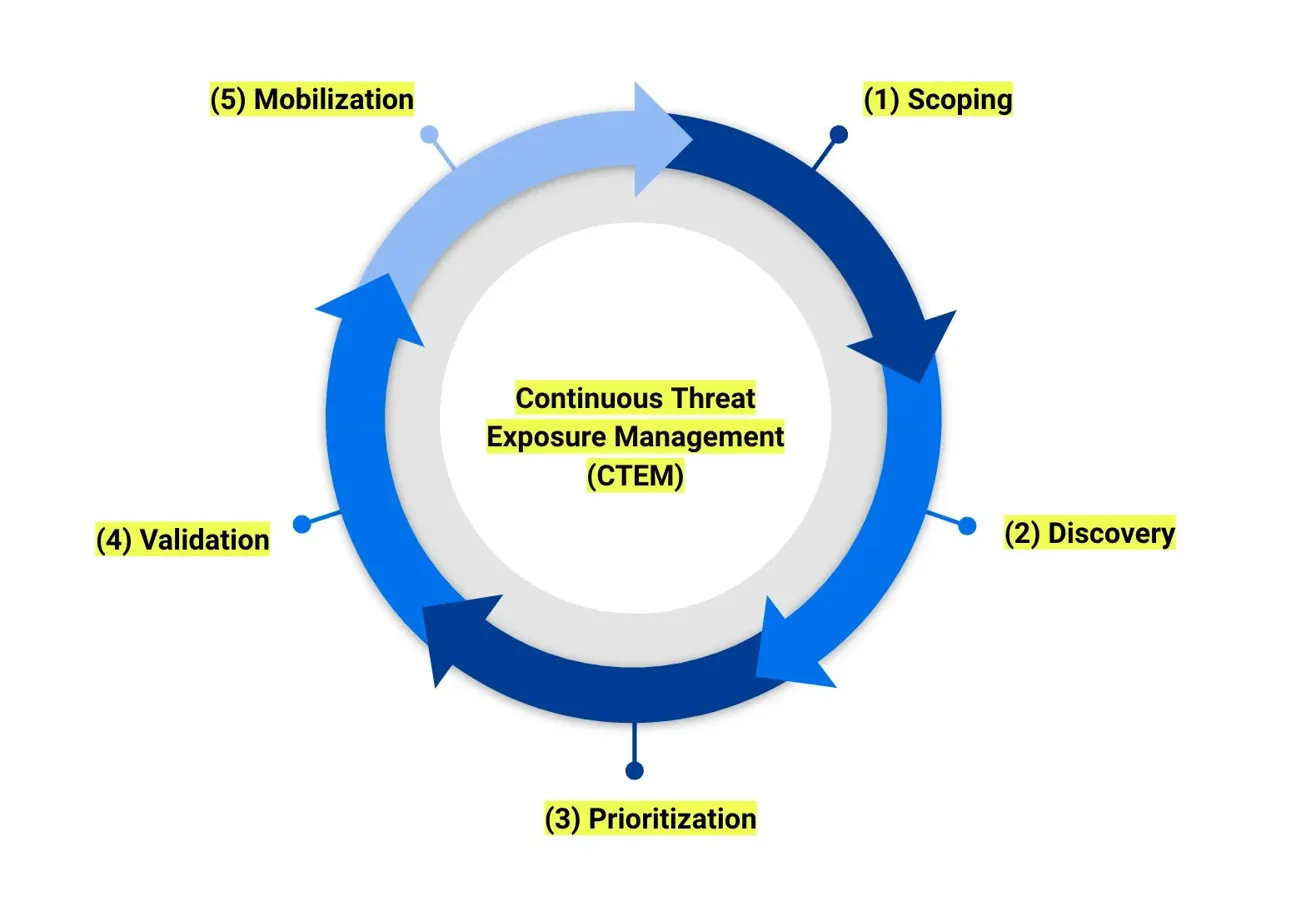
Mitigant CAE fügt sich nahtlos in die Priorisierungs- und Validierungsschritte von CTEMein und liefert die empirischen Beweise, die nötig sind, um von einer theoretischen Gefährdung zu einer nachgewiesenen Ausnutzbarkeit zu gelangen. Cloud-Sicherheitstools wie CSPM und CNAPP identifizieren tausende Fehlkonfigurationen. Doch welche davon sind wirklich relevant? Welche Schwachstellen können Angreifer realistisch miteinander verknüpfen, um Schaden anzurichten? Welche Fehlkonfigurationen sind tatsächlich ausnutzbar und welche verstoßen lediglich gegen Compliance-Richtlinien?
CAE beantwortet diese Fragen, indem es eine priorisierte Liste von Ergebnissen liefert und Angriffe kontrolliert simuliert. Die Ergebnisse dienen als Grundlage für die Priorisierung: Schwachstellen, die CAE erfolgreich ausnutzen konnte, rücken ganz nach oben in die Warteschlange für die Behebung, während theoretische Probleme, die sich nicht in der Praxis instrumentalisieren ließen, niedriger eingestuft werden. Dieser datengesteuerte Ansatz für das Schwachstellenmanagement steigert die Effizienz massiv. Sicherheitsteams müssen nicht mehr jedem CSPM-Alarm hinterherjagen, sondern können sich auf die Behebung tatsächlicher Sicherheitslücken konzentrieren.
Der kontinuierliche Aspekt ist in Cloud-Umgebungen, in denen sich ständig alles ändert, von entscheidender Bedeutung. Infrastructure-as-Code-Bereitstellungen finden mehrmals täglich statt. Auto-Scaling-Gruppen starten neue Instanzen mit potenziell abweichenden Konfigurationen. Entwicklungsteams führen neue Dienste ein, die möglicherweise nicht die korrekten Sicherheitskontrollen erben. CTEM mit CAE erkennt diese Abweichungen schnell, und geplante Angriffsszenarien validieren kontinuierlich, ob neue Bereitstellungen das erwartete Sicherheitsniveau beibehalten.
Unternehmen, die CTEM mit integrierter Angriffs-Emulation implementieren, berichten von einem grundlegenden Wandel in der Arbeitsweise ihrer Sicherheitsteams. Anstatt reaktiv auf Warnmeldungen über mögliche Schwachstellen zu reagieren, agieren sie proaktiv und validieren kontinuierlich, ob Investitionen in die Verteidigung das ausnutzbare Risiko tatsächlich verringern. Dieser Wechsel von einer auf Hoffnung basierenden Sicherheit hin zu einer evidenzbasierten Sicherheit transformiert das Risikomanagement im Unternehmen.
Mechanismen zur Angriffswiederholung: Validierung von Sicherheitsverbesserungen
Einer der wertvollsten Aspekte der kontinuierlichen Sicherheitsvalidierung ist die Möglichkeit, nachzuweisen, dass Abhilfemaßnahmen tatsächlich funktionieren. Wenn ein Angriff eine Schwachstelle oder Fehlkonfiguration erfolgreich ausnutzt, benötigen Sicherheitsteams eine einfache Methode, um die Wirksamkeit ihrer Korrekturen zu überprüfen, ohne das gesamte Testszenario manuell nachstellen zu müssen.
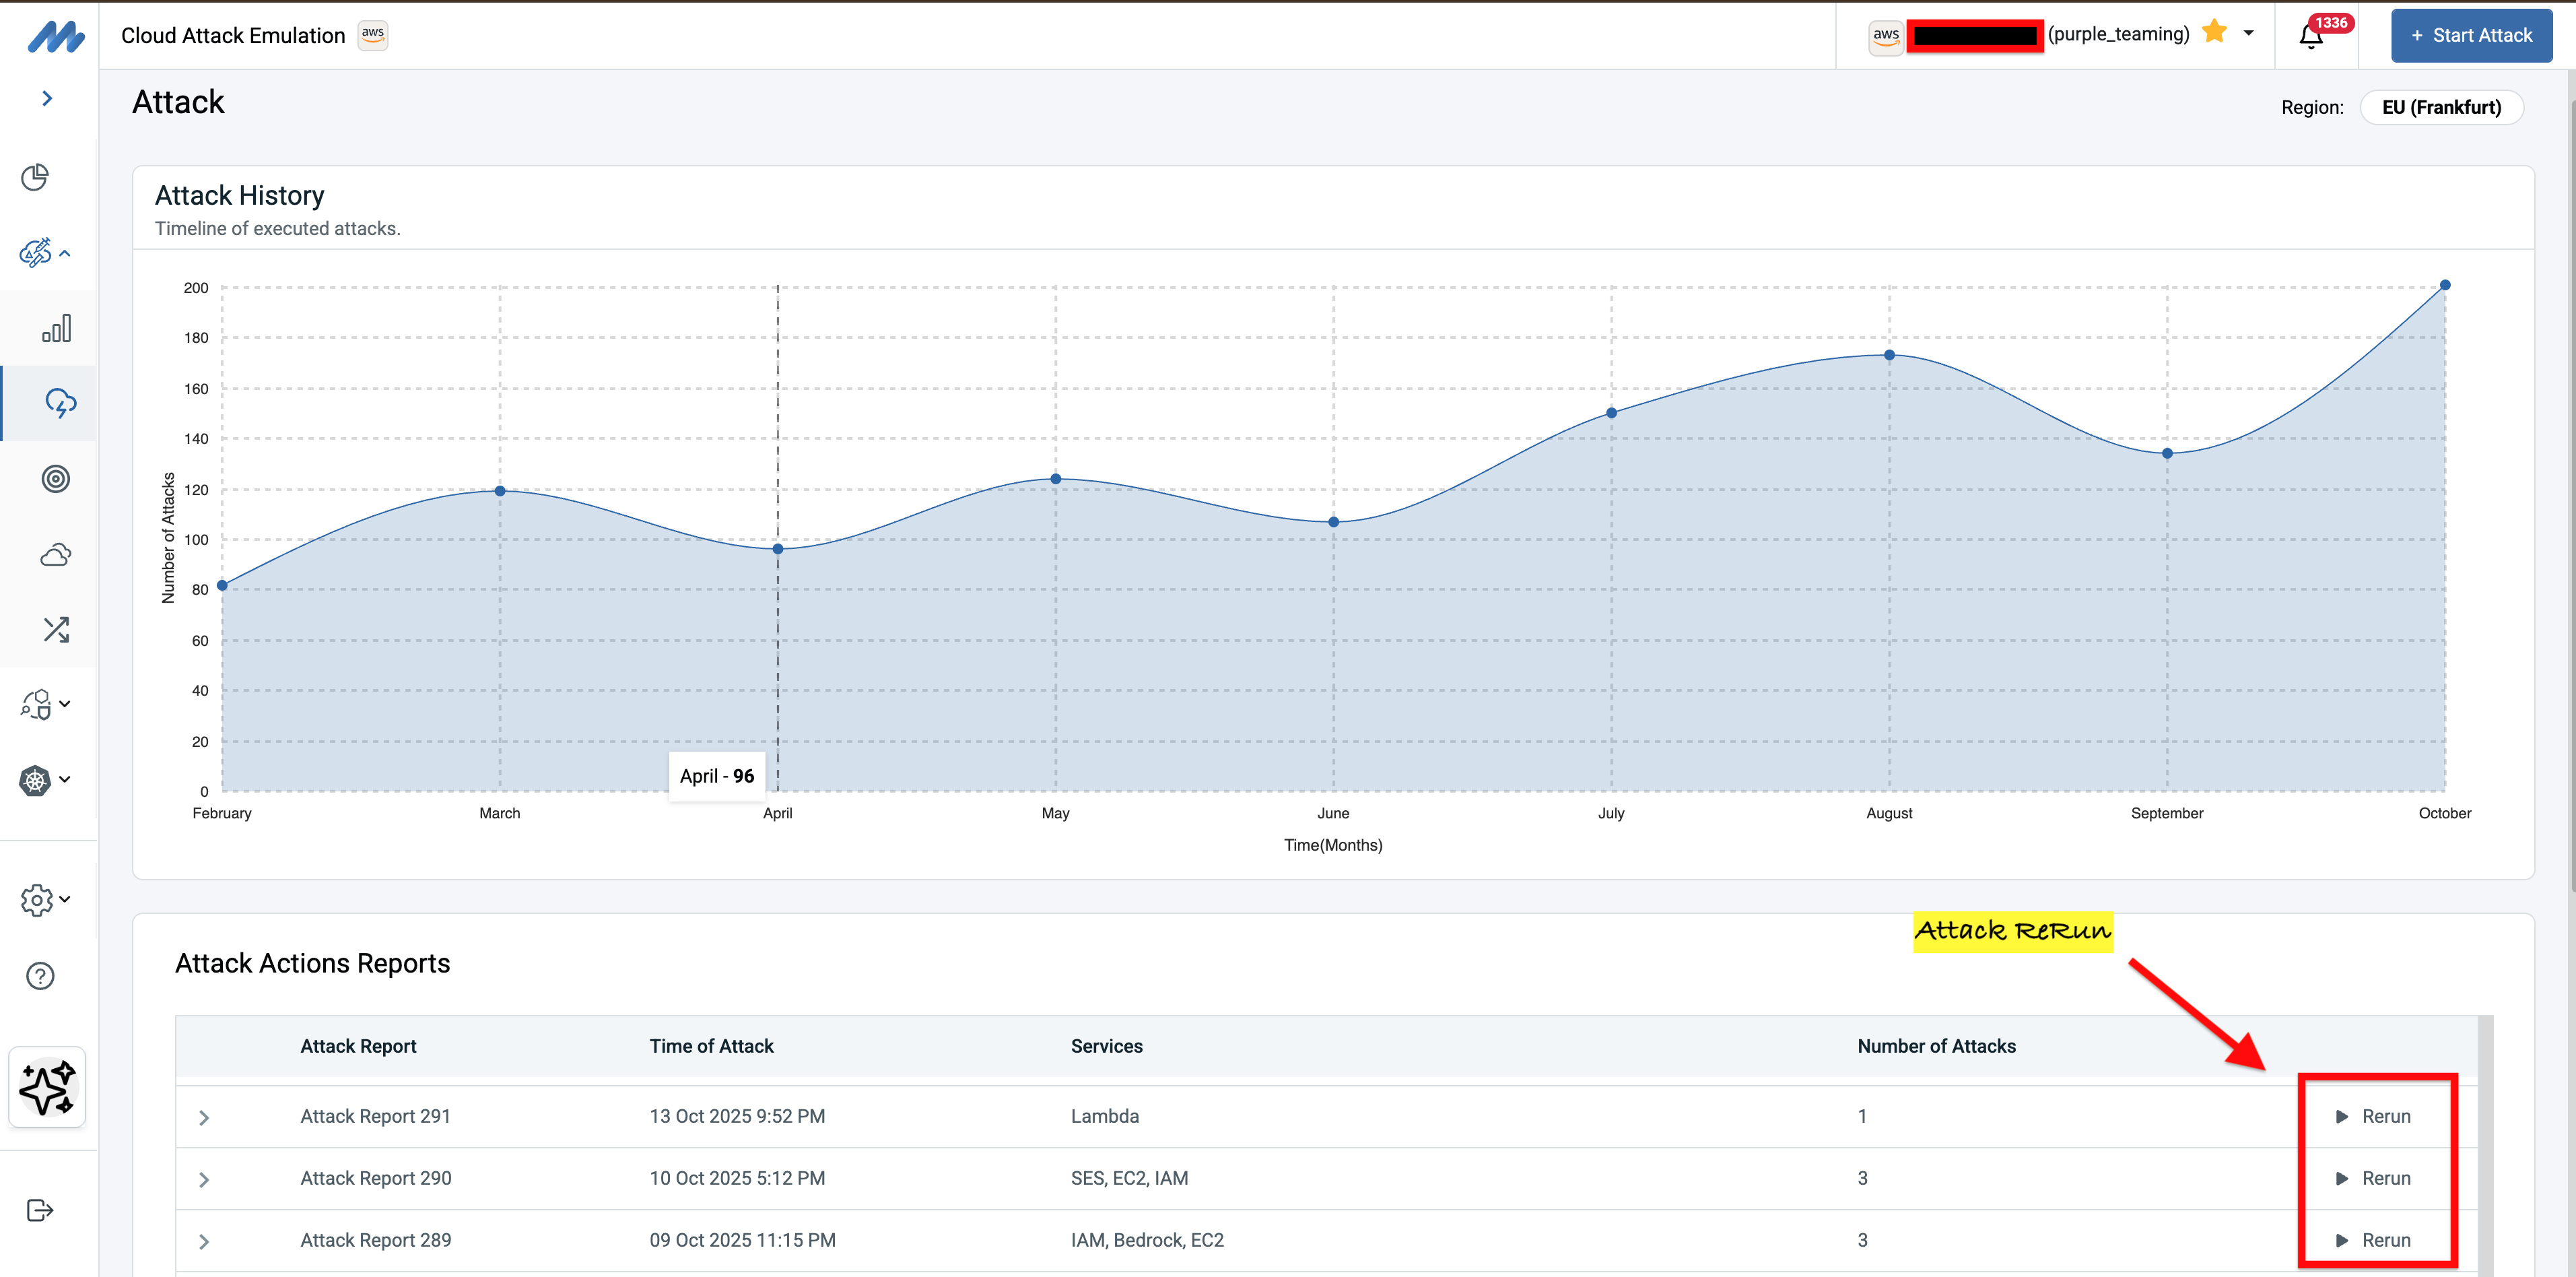
Die Funktion zur Angriffswiederholung von Mitigant CAE adressiert diesen Bedarf auf elegante Weise. Jede Angriffsausführung wird automatisch markiert und die Ergebnisse werden gespeichert, einschließlich detaillierter Informationen darüber, welche spezifischen Ressourcen erfolgreich kompromittiert wurden. Nachdem die Sicherheitsteams Härtungsmaßnahmen implementiert haben, können sie mit einem einzigen Klick exakt denselben Angriff gegen dieselben Ressourcen erneut ausführen.
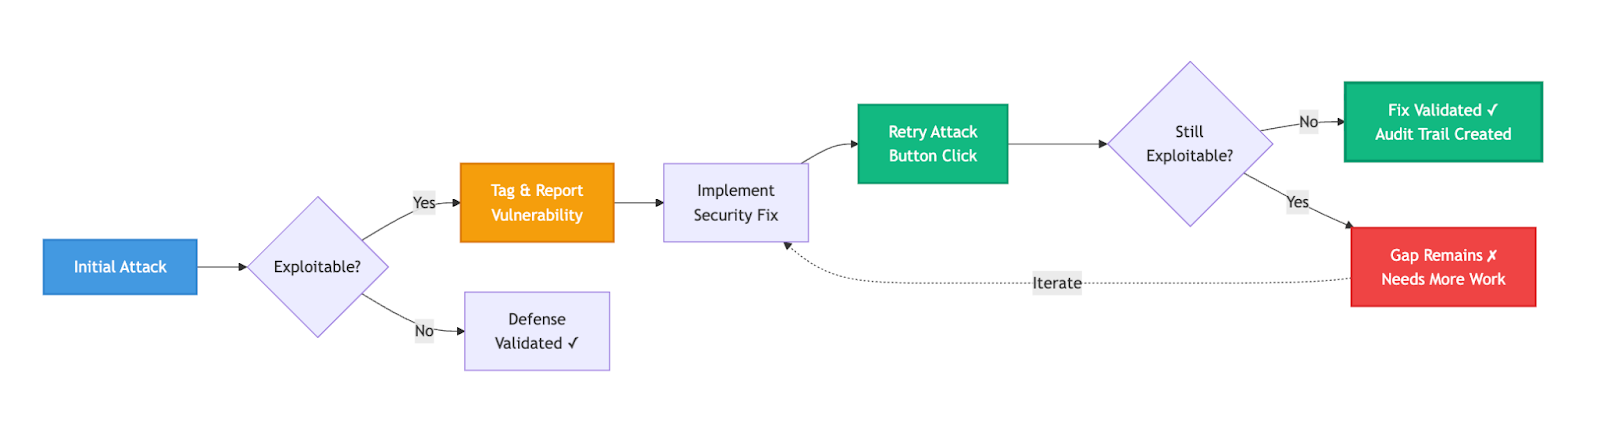
Dieser gezielte Ansatz zur erneuten Prüfung verwandelt die Validierung von Abhilfemaßnahmen von einem arbeitsintensiven Prozess in einen effizienten Workflow. Stellen Sie sich ein Szenario vor, in dem ein Angriff aufgrund zu freizügiger Zugriffsrichtlinien erfolgreich Daten aus einem bestimmten S3-Bucket exfiltriert hat. Das Sicherheitsteam aktualisiert die Bucket-Richtlinie und wendet das Prinzip der geringsten Rechtean. Anstatt das Angriffsszenario manuell zu rekonstruieren, Zielparameter zu konfigurieren und darauf zu hoffen, dass sie das Richtige testen, wählen sie einfach „Angriff wiederholen“ aus dem historischen Bericht aus. CAE führt automatisch dieselbe Angriffssequenz gegen diesen spezifischen S3-Bucket erneut aus und liefert sofort empirische Beweise dafür, ob die Abhilfemaßnahme erfolgreich war.
Der Wiederholungsmechanismus behält den vollständigen Angriffskontext bei: die ursprünglichen Ressourcenkennungen, die Abfolge der Angriffsaktionen, die spezifischen eingesetzten Techniken und die ursprünglichen Ergebnisse zum Vergleich. Dies schafft einen Audit-Trail, der Verbesserungen des Sicherheitsniveaus im Zeitverlauf aufzeigt. Teams können gegenüber Stakeholdern nachweisen, dass in früheren Bewertungen identifizierte Schwachstellen tatsächlich behoben wurden und nicht nur ohne Validierung in einem Ticketsystem als „geschlossen“ markiert wurden.
Dieser reibungslose Validierungsansatz passt perfekt zur zuvor besprochenen CTEM-Methodik. Die Validierungsphase endet nicht mit der Ausführung der Angriffe; sie setzt sich über die Behebung und erneute Validierung fort und stellt sicher, dass Sicherheitsverbesserungen das ausnutzbare Risiko tatsächlich verringern, anstatt nur den Anschein von Fortschritt zu erwecken. Sicherheitsteams wechseln von der Hoffnung, dass ihre Korrekturen funktionieren, zum Wissen, dass sie funktionieren – gestützt durch empirische Beweise aus wiederholter Angriffsemulation.
Angriffsmethodik: Auf Sicherheit ausgelegt
Effektive offensive Sicherheitstests erfordern ein Gleichgewicht zwischen Realismus und Produktionsrisiko. Die hybride Methodik von Mitigant erreicht beides durch eine intelligente, automatische Auswahl von Angriffsstrategien in Kombination mit deterministischen Wiederherstellungsmechanismen.
Der hybride Ansatz für realistische Tests
Das zentrale Spannungsfeld bei offensiven Sicherheitstests war schon immer der Kompromiss zwischen Realismus und Sicherheit. Testet man zu aggressiv gegen Produktionssysteme, riskiert man Ausfälle, die das Unternehmen teuer zu stehen kommen. Testet man zu konservativ in isolierten Laborumgebungen, validiert man nichts Aussagekräftiges über den tatsächlichen Sicherheitsstatus. Die meisten Unternehmen lösen diesen Konflikt zugunsten der Sicherheit, was die Verbreitung von Penetrationstests in dedizierten Testumgebungen erklärt, die kaum Ähnlichkeit mit der Produktion haben.
Der hybride Ansatz von Mitigant löst dieses falsche Dilemma auf. Durch die intelligente Kombination von Inline- Angriffen und bereitgestellten Angriffen erreicht CAE Realismus und Sicherheit ohne Kompromisse. Betrachten wir zum Beispiel das Testen von Abwehrmechanismen gegen Datenabfluss. Ein Inline-Ansatz würde versuchen, echte sensible Daten aus Ihren S3-Produktions-Buckets zu exfiltrieren – aus offensichtlichen Gründen ein inakzeptables Risiko. Stattdessen erstellt CAE automatisch einen temporären S3-Bucket, füllt ihn mit simulierten sensiblen Daten, wendet ähnliche Zugriffskontrollen wie bei Ihren Produktions-Buckets an und versucht, Daten aus dieser kontrollierten Ressource zu exfiltrieren. Ihre Data-Loss-Prevention-Systeme, CloudTrail-Überwachung und SIEM-Korrelationen funktionieren identisch, egal ob es sich um einen Produktions- oder Test-Bucket handelt. So bleibt die Validierung der Erkennung authentisch, während das Risiko einer Datenpanne eliminiert wird.
Umgekehrt birgt das Testen, ob Ihre Überwachung Aufklärungsaktivitäten erkennt – wie etwa das Auflisten von IAM-Rollen oder S3-Buckets –, nur ein minimales Risiko, wenn es Inline gegen die Produktion ausgeführt wird. Diese schreibgeschützten Vorgänge verändern weder den Status noch greifen sie auf sensible Daten zu. Dennoch bieten sie die realistischste Validierung dafür, ob Ihre Cloud-Erkennungs- und Reaktionstools tatsächlich bei verdächtigen Aufzählungsmustern Alarm schlagen. CAE führt diese Inline aus, um den Realismus der Erkennung zu maximieren.
Diese intelligente Auswahl erfolgt automatisch auf Basis von Angriffs-Taxonomien und Risikobewertungen. Sicherheitsteams müssen keine Experten für Cloud-Architektur oder Angriffssicherheit sein, um CAE effektiv zu nutzen. Die Plattform bewältigt die Komplexität hinter einer einfachen Benutzeroberfläche: Wählen Sie die für Ihr Bedrohungsmodell relevanten Angriffe aus, führen Sie diese aus und überprüfen Sie die Ergebnisse.
Automatische Wiederherstellbarkeit: Der Vorteil dynamischer Snapshots
Eines der größten Hindernisse für Unternehmen bei der Durchführung realistischer Sicherheitstests ist die Angst vor irreparablen Schäden. Was passiert, wenn Produktions-Workloads während des Angriffs beeinträchtigt werden? Was, wenn der Bereinigungsprozess fehlschlägt? Was, wenn Cloud-Ressourcen in einen inkonsistenten Zustand geraten, der Produktionsprobleme verursacht? Diese Bedenken sind berechtigt und wurden gleichermaßen gegenüber traditionellen Penetrationstests und Purple-Teaming-Übungen geäußert.
Mitigant CAE begegnet diesen Bedenken durch die dynamische Snapshot-Strategie; ein Ansatz, der aus der innovativen akademischen Forschung der Mitigant-Gründer hervorgegangen ist. Diese Strategie nutzt einen einzigartigen Wiederherstellungsmechanismus, der garantiert, dass Ressourcen in ihren Zustand vor dem Angriff zurückkehren. Vor der Ausführung eines Angriffs erstellt CAE automatisch detaillierte Snapshots der Zielressourcen für die Wiederherstellung nach dem Angriff.
Nach Abschluss der Angriffsausführung – unabhängig davon, ob sie erfolgreich war oder nicht – wird der Wiederherstellungsprozess automatisch gestartet. Modifizierte Ressourcen werden in ihren Zustand vor dem Angriff zurückversetzt; erstellte Ressourcen werden gelöscht und Zugriffsrichtlinien zurückgesetzt. Die Umgebung kehrt in den ursprünglichen Zustand zurück, der vor dem Test bestand. Dieses deterministische Rollback bietet das nötige Vertrauen, um ohne Angst vor bleibenden Auswirkungen realistisch zu testen.
Wichtig ist, dass der Wiederherstellungsmechanismus unabhängig vom Angriff selbst arbeitet. Selbst wenn eine Angriffsaktion aufgrund unerwarteter Fehler während der Ausführung abbricht, läuft der Wiederherstellungsprozess basierend auf den zuvor erfassten Snapshots weiter. Diese Trennung der Zuständigkeiten stellt sicher, dass die Zuverlässigkeit der Bereinigung nicht davon abhängt, dass der Angriffscode perfekt funktioniert – eine entscheidende Designentscheidung für produktionsorientierte Tests.
Die dynamische Natur dieses Snapshot-Verfahrens unterscheidet es von statischen Backup-Strategien. CAE erfordert nicht, dass Sie Testumgebungen manuell erstellen, sichern und zwischen den Tests wiederherstellen. Der gesamte Zyklus aus Snapshot, Angriff und Wiederherstellung erfolgt automatisch und ermöglicht die Art von häufiger, kontinuierlicher Validierung, die CTEM erfordert.
Vom Flachwasser in die Tiefe: Die Reise geht weiter
Wir haben uns nun durch die flachen Gewässer der Cloud-Angriffsemulation bewegt und die grundlegenden Bausteine verstanden: Angriffsaktionen als atomare Tests, Angriffsszenarien als realistische mehrstufige Angriffe, bedrohungsorientierte Verteidigung, die von Abdeckungsbehauptungen zu empirischer Validierung übergeht, sowie Sicherheitsmechanismen, die realistische Tests ohne Risiko ermöglichen. Diese Grundlagen ermöglichen den Wandel von theoretischen Sicherheitskonzepten hin zu einer evidenzbasierten Verteidigung.
Ein kleiner Vorgeschmack auf Teil III
Doch zu verstehen, wie Angriffe funktionieren, ist erst der Anfang. Der wahre Mehrwert zeigt sich, wenn man untersucht, was Angriffe offenbaren: Erkennungslücken, die behoben werden müssen, evidenzbasierte Validierung von Verteidigungsinvestitionen und verwertbare Erkenntnisse über die Effektivität Ihrer Sicherheit. Teil III dieser Serie taucht in diese tieferen Gewässer ein und untersucht die Validierung von Angriffserkennungen, Gen-AI-Red-Teaming für moderne Workloads, Automatisierung durch Zeitplanung und APIs sowie die grundlegende Frage: Wie unterscheidet sich Cloud-Angriffsemulation eigentlich von traditionellen Breach-&-Attack-Simulation-Ansätzen und Penetrationstests?
Starten Sie mit Mitigant CAE
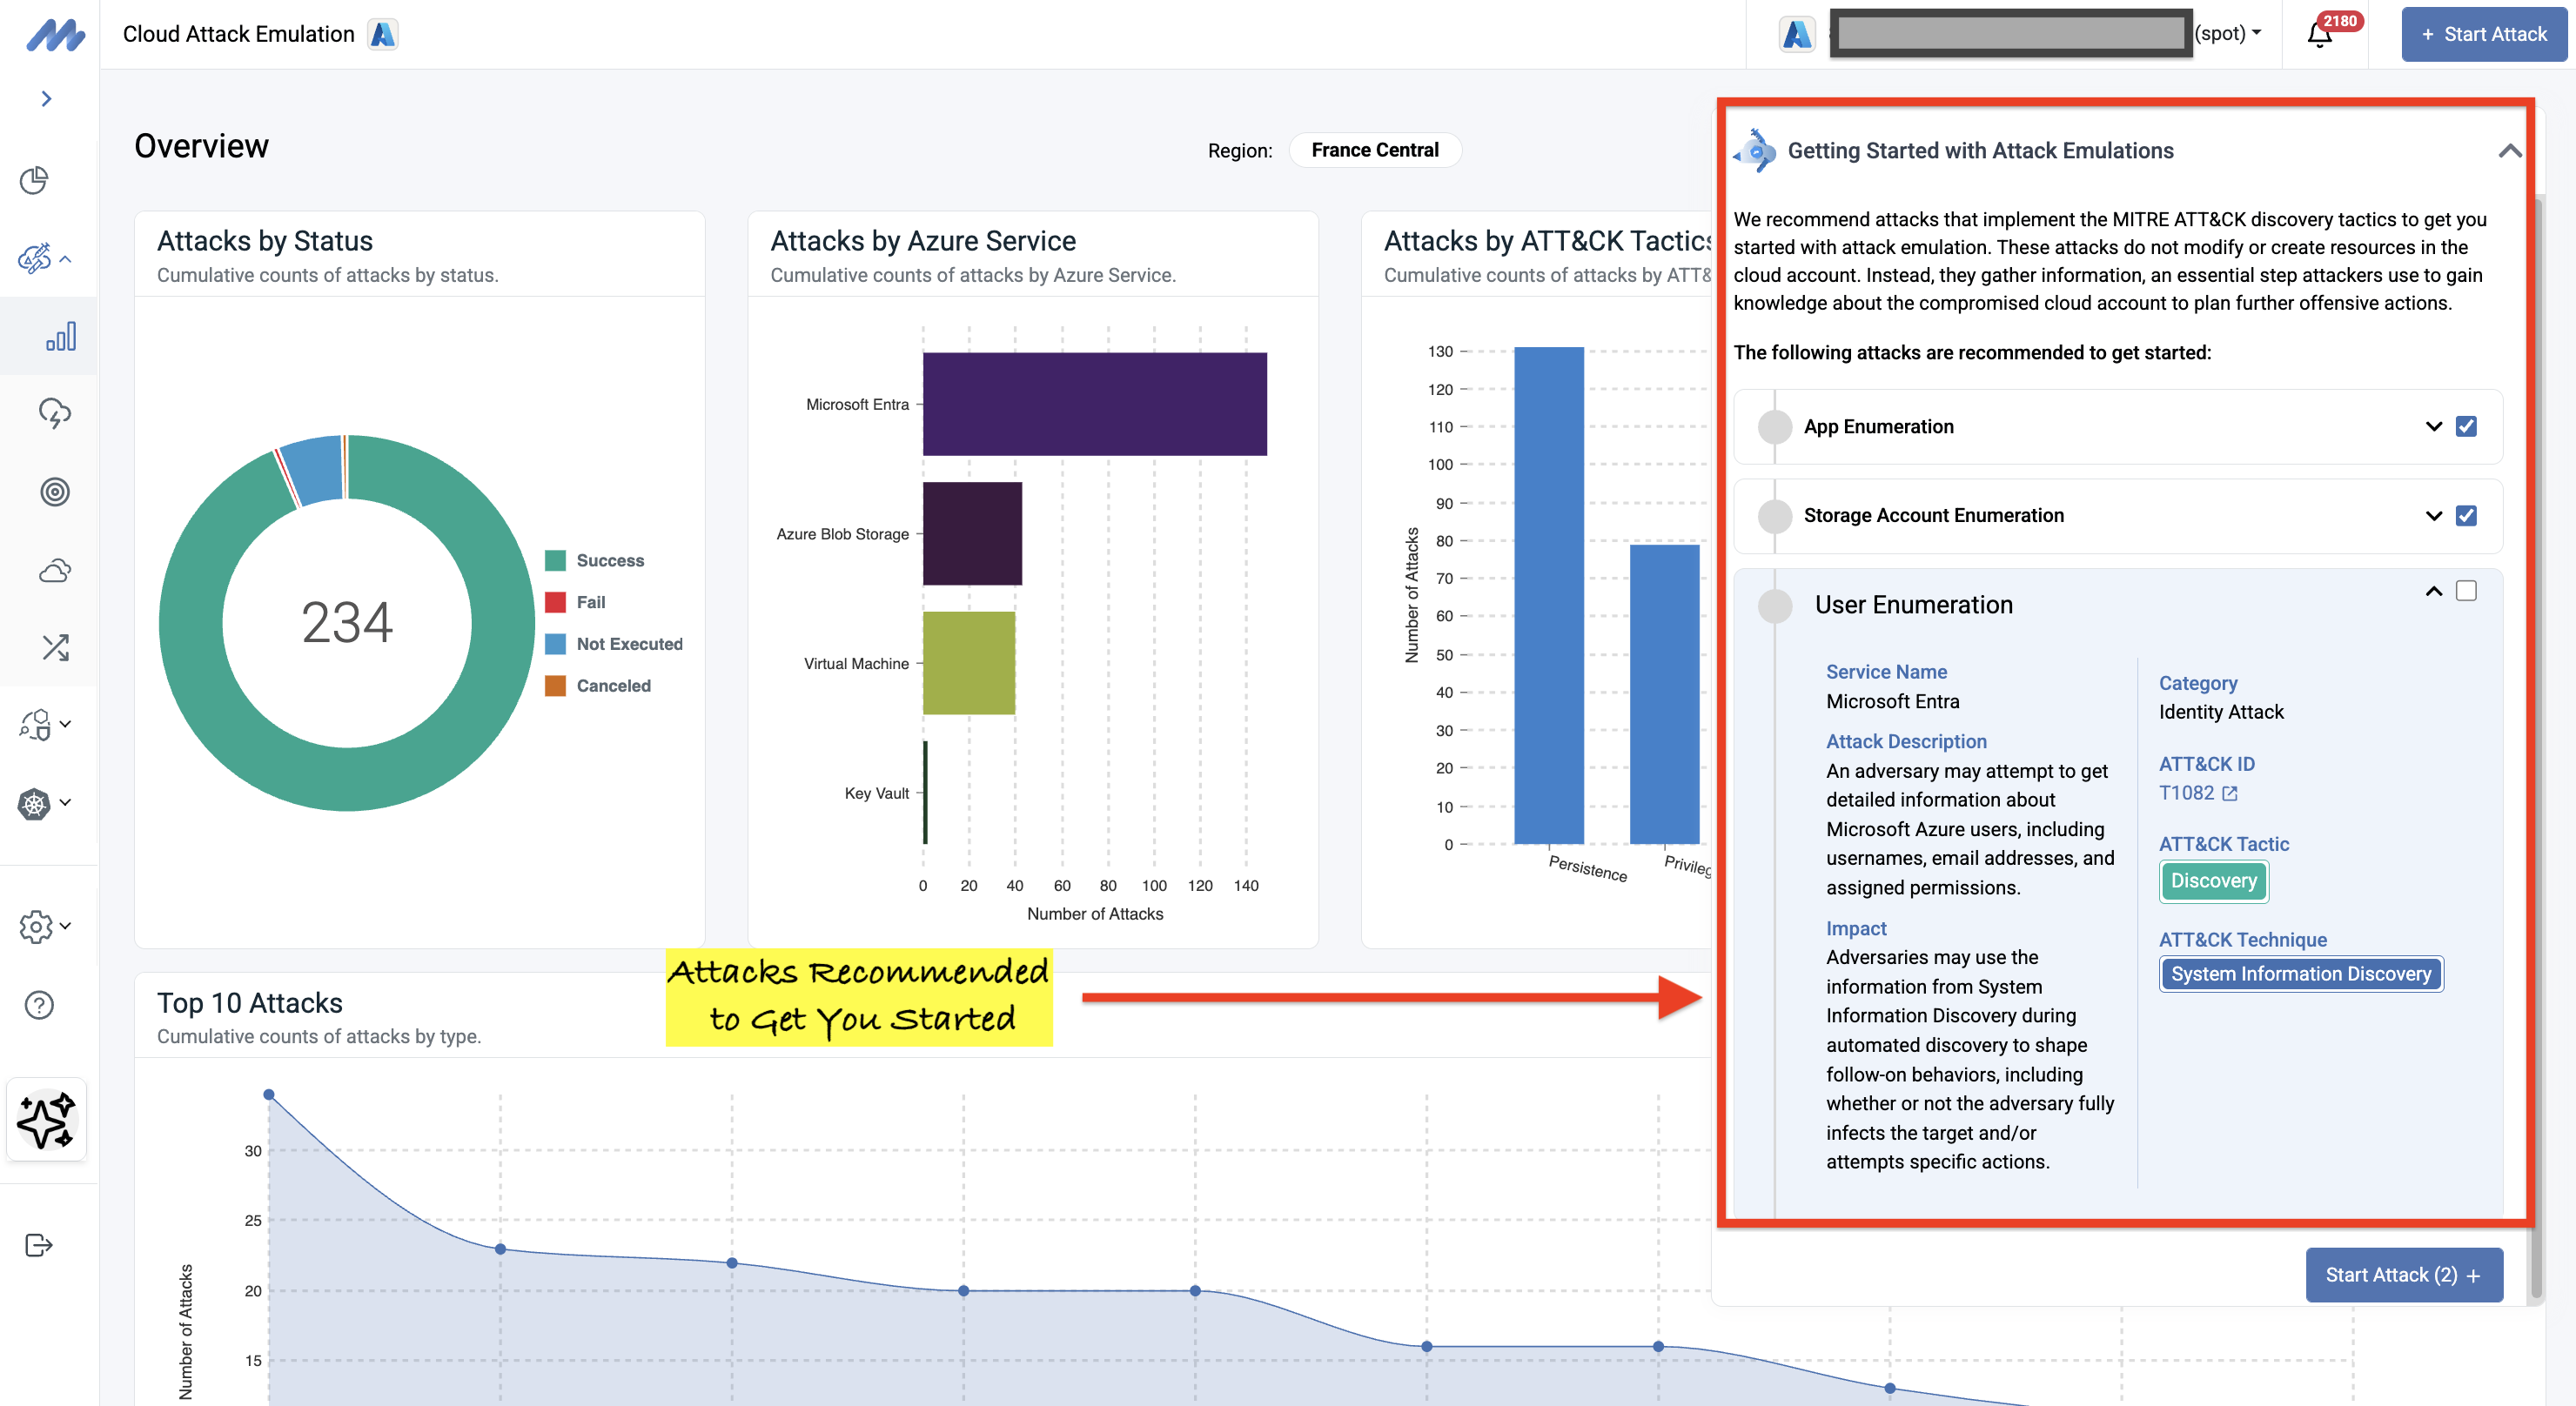
Wagen Sie für den Anfang Ihre ersten Schritte in diesen flachen Gewässern. Beginnen Sie mit Enumerations- und Discovery-Angriffstechniken gemäß der MITRE ATT&CK Discovery-Taktik, die völlig harmlos sind, keine Ressourcen erstellen und nichts verändern. Diese auffälligen, aber gutartigen Angriffe ermöglichen es Ihnen, sicher zu validieren, ob Ihre Erkennungssysteme tatsächlich bei Aufklärungsaktivitäten anschlagen, die gefährlicheren Angriffsphasen vorausgehen. Sie sind der perfekte Einstieg für Teams, die Vertrauen in die Adversary-Emulation aufbauen möchten.
Während Sicherheitsteams von reinen Abdeckungsbehauptungen zur Erkennungsrealität, von compliance-getriebener Sicherheit zur bedrohungsorientierten Validierung und von punktuellen Bewertungen zum kontinuierlichen Expositionsmanagement übergehen, bietet die Cloud-Angriffsemulation das empirische Fundament, das moderne Cloud-Sicherheit erfordert. Die in diesem Artikel behandelten Angriffsprimitiven, bedrohungsorientierten Szenarien und Sicherheitsmechanismen bilden die technische Basis für diesen Wandel.
Registrieren Sie sich für Ihre kostenlose Testversion von Mitigant CAE und beginnen Sie zu validieren, ob Ihre Cloud-Sicherheitskontrollen tatsächlich funktionieren – nicht basierend auf Abdeckungsprozentsätzen der Anbieter, sondern auf empirischen Beweisen aus Ihrer spezifischen Umgebung: https://www.mitigant.io/en/sign-up
Alternativ können Sie die Leistungsfähigkeit der Cloud-Angriffsemulation auch ohne die Anbindung Ihrer eigenen Cloud-Umgebung erleben. Hier erhalten Sie Zugang zu unserer Demo-Umgebung: https://www.mitigant.io/en/sign-up-demo